どこで証明書を更新できるのかわかりません。どうすればいいですか?
VPNサービス内のOpenVPN証明書のことですか?
実際にどこのメッセージなのか、スクリーンショットを見せてもらえますか?
NASの管理画面に入り、アプリケーションのOpenVPNサーバーのところに証明書のダウンロードがあります。以前は証明書をクライアントにコピーするだけでアクセスできていましたが、昨日アクセスできなくなりました。ダウンロードしたCA.CRTファイルを確認すると、期限切れのメッセージが表示されました。画像の通りです。
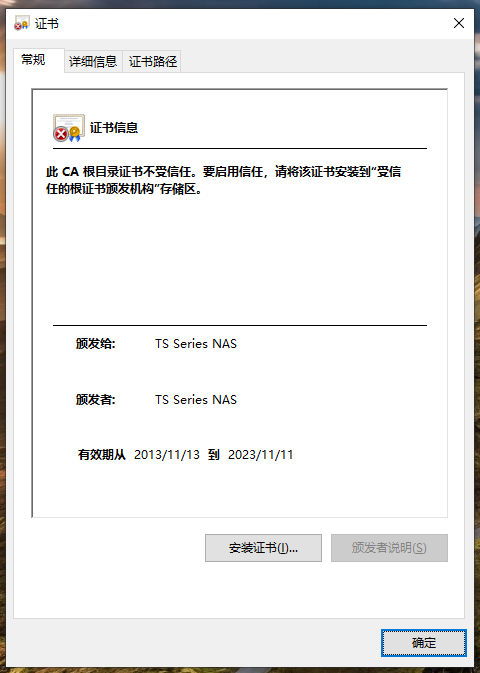
お客様のTS-239モデルについてですが、本製品は発売から長期間が経過しており、現在はサービス終了(EOL)段階に達しています。社内で対応の可能性について検討し、手動でのサポートが可能かどうかを最大限反映いたします。
しかしながら、当該モデルはすでに保守期間を超過しているため、お客様のデータの安全性およびシステムの安定性を考慮し、より新しい機種へのアップグレードをおすすめいたします。新しいモデルは、より優れたパフォーマンスとセキュリティを提供するだけでなく、メーカーからの技術サポートも継続して受けられます。
ご購入のご要望や、旧製品から新製品へのお得な乗り換えキャンペーンについてご興味がございましたら、いつでもお気軽にご連絡ください。専門的なアドバイスとサポートを喜んでご提供いたします。
ご理解とご支援、誠にありがとうございます。
こんにちは、何か方法はありますか?
こんにちは、TS-239は少し古いモデルのため、問題解決のためにもう少しお時間をいただく必要があります。
新しい情報があり次第、改めてご案内いたします。よろしくお願いいたします。
こんにちは、Yzgoldenさん
現在ご使用中のQTSおよびQVPNのバージョン番号を教えていただけますか?
私たちの新しいバージョンでは、OpenVPN のアプリケーションはすでに QVPN Service に統合されているはずです

調べたところ、TS-239 は QTS 4.2.6 までしか対応していないようです。
その当時、QNAP は QVPN に OpenVPN のアプリケーションをまだ統合しておらず、提供されていたのは L2TP/IPsec VPN のアプリケーションだったはずです。
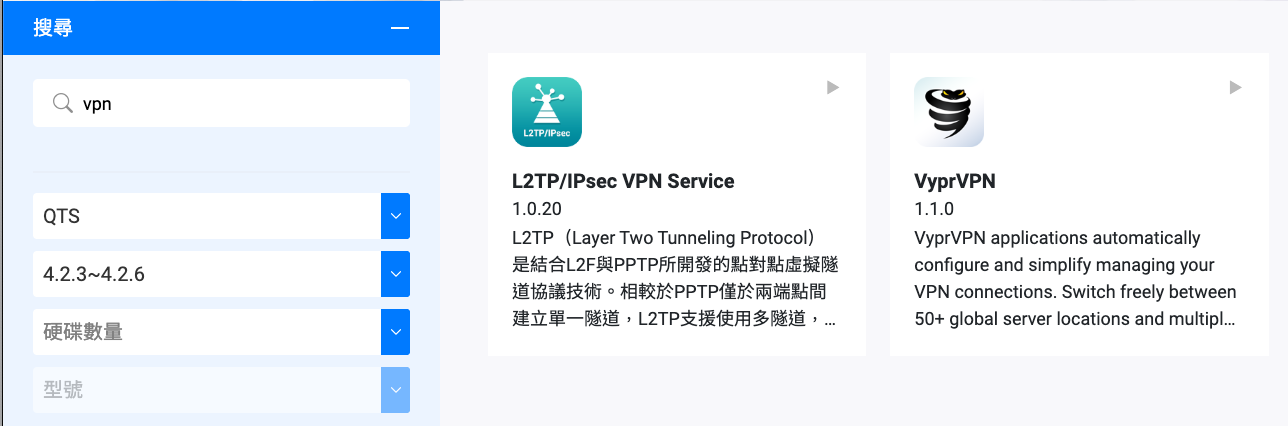
ですので、もしご覧になっているアプリケーションが「OpenVPN」となっている場合、
お手数ですが、あなたがおっしゃっている OpenVPN アプリケーションのスクリーンショットを提供していただけますか?確認のためにお願いします。

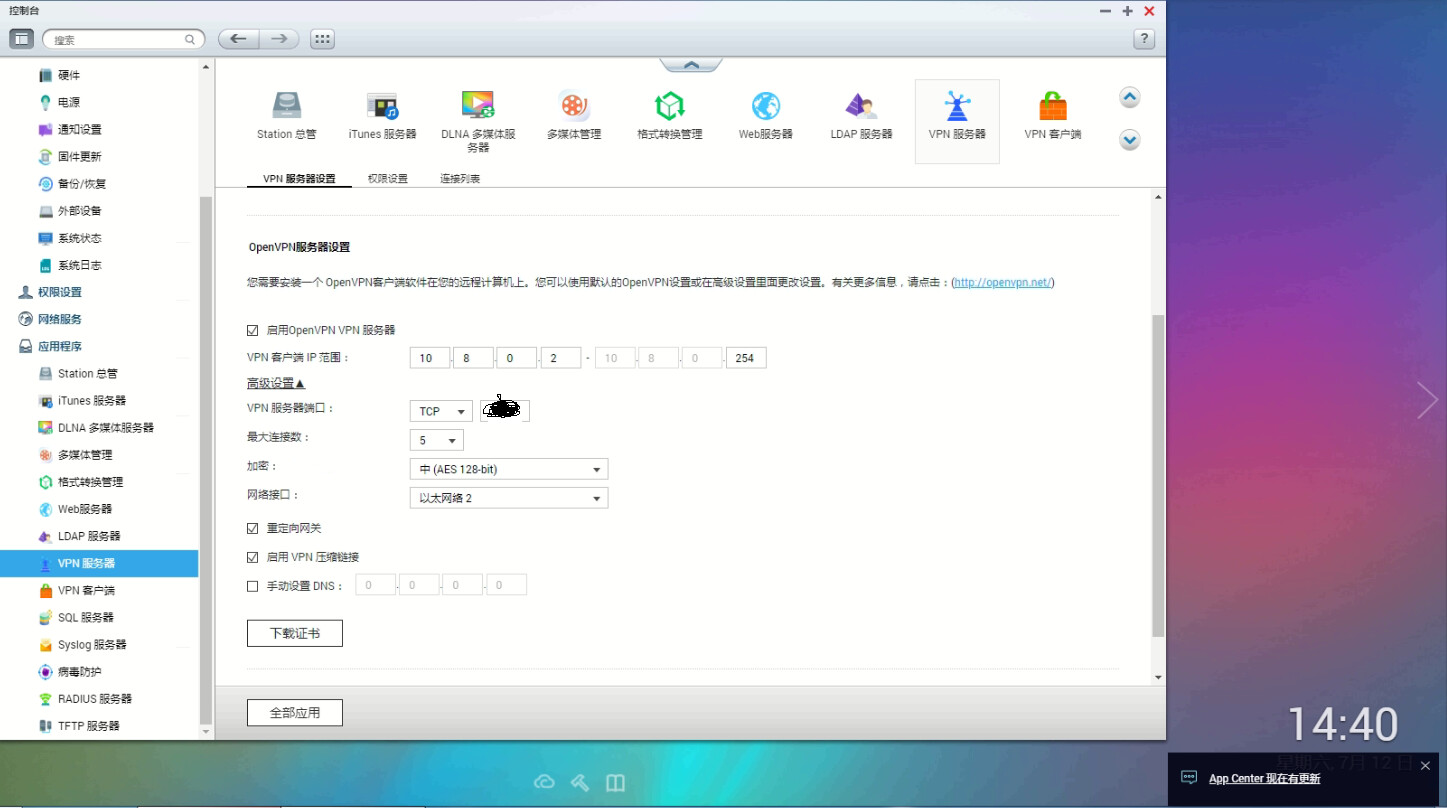
こんにちは、返信しました。バージョン情報もあります。NASは少し古いですが、10年間使っていて安定して問題ありません。以前はOpenVPN(OPENVPN)を使っていましたが、現在は使用できません。システムログにはCA証明書の有効期限切れと表示されています。NASの設定画面に入っても、証明書を更新するオプションは見つかりませんでした。証明書をダウンロードするオプションしかありません。
ご使用のOpenVPNはQNAP公式が提供しているOpenVPNではない可能性があります。4.2.6の時代には「QVPN」アプリ(前述のスクリーンショット参照)がOpenVPNをサポートしていなかったようです。
もしアプリがQNAP提供でない場合、サポートを提供するのは難しいです…。
いいえ!私は他のOPENVPNアプリをインストールしたことはありません。ご覧の通り、このVPNサーバーはファームウェアプログラム内にあります。私が追加でインストールしたものではありません。
後からシステムアプリから QVPN アプリに分離されたようです。
この場合はチケットを発行して、チームに他の方法で CA を更新できるか確認してもらう必要がありそうです。
Hi Yzgolden,
こんにちは。社内チームでテストした結果、以下の手順で操作してください。
- SSHでadminアカウントを使用してNASにログインします。
- 以下のコマンドを実行します。
export VPN_EASY_RSA="/etc/openvpn/easy-rsa"
export VPN_KEY_PATH="/etc/openvpn/keys"
export EASY_RSA="${VPN_EASY_RSA}"
export OPENSSL="/usr/bin/openssl"
export PKCS11TOOL="pkcs11-tool"
export GREP="/bin/grep"
export KEY_CONFIG=$(${VPN_EASY_RSA}/whichopensslcnf ${VPN_EASY_RSA})
export KEY_DIR="${VPN_KEY_PATH}"
export PKCS11_MODULE_PATH="dummy"
export PKCS11_PIN="dummy"
export KEY_SIZE=1024
export CA_EXPIRE=3650
export KEY_EXPIRE=3650
export KEY_COUNTRY="TW"
export KEY_PROVINCE="Taiwan"
export KEY_CITY="Taipei"
export KEY_ORG="QNAP Systems Inc."
export KEY_EMAIL="admin@qnap.com"
export KEY_CN="TS Series NAS"
export KEY_NAME="NAS"
export KEY_OU="NAS"
export PKCS11_MODULE_PATH=changeme
export PKCS11_PIN=1234

/etc/openvpn/easy-rsa/clean-all
/etc/openvpn/easy-rsa/build-dh
/etc/openvpn/easy-rsa/pkitool --initca
/etc/openvpn/easy-rsa/pkitool --server myserver
- OpenVPNページで「無効化>適用>有効化>適用」を行います。
- 証明書を再ダウンロードします。
これで証明書の日付が更新されるはずです。お手数ですがお試しください。よろしくお願いいたします。
「いいね!」 1
ありがとうございます、あなたの方法でVPNが正常に動作するようになりました!