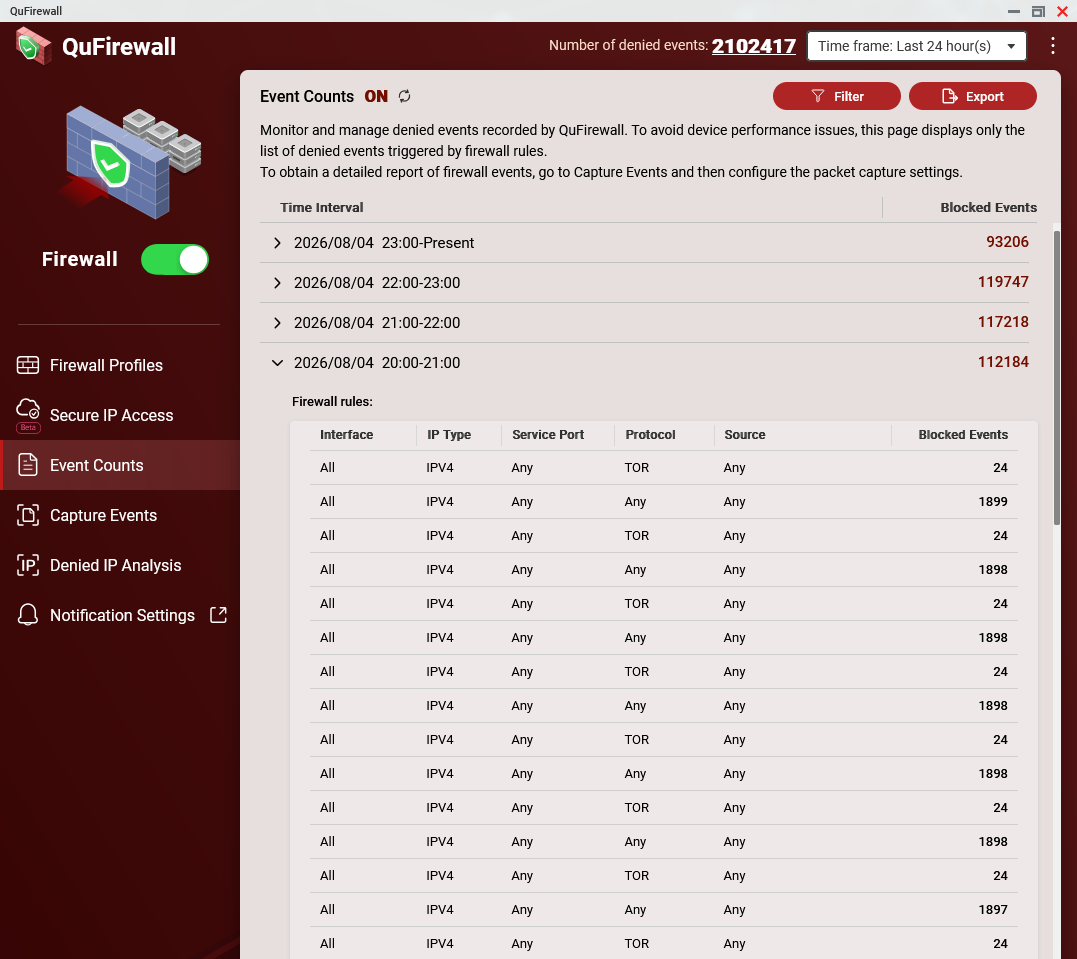
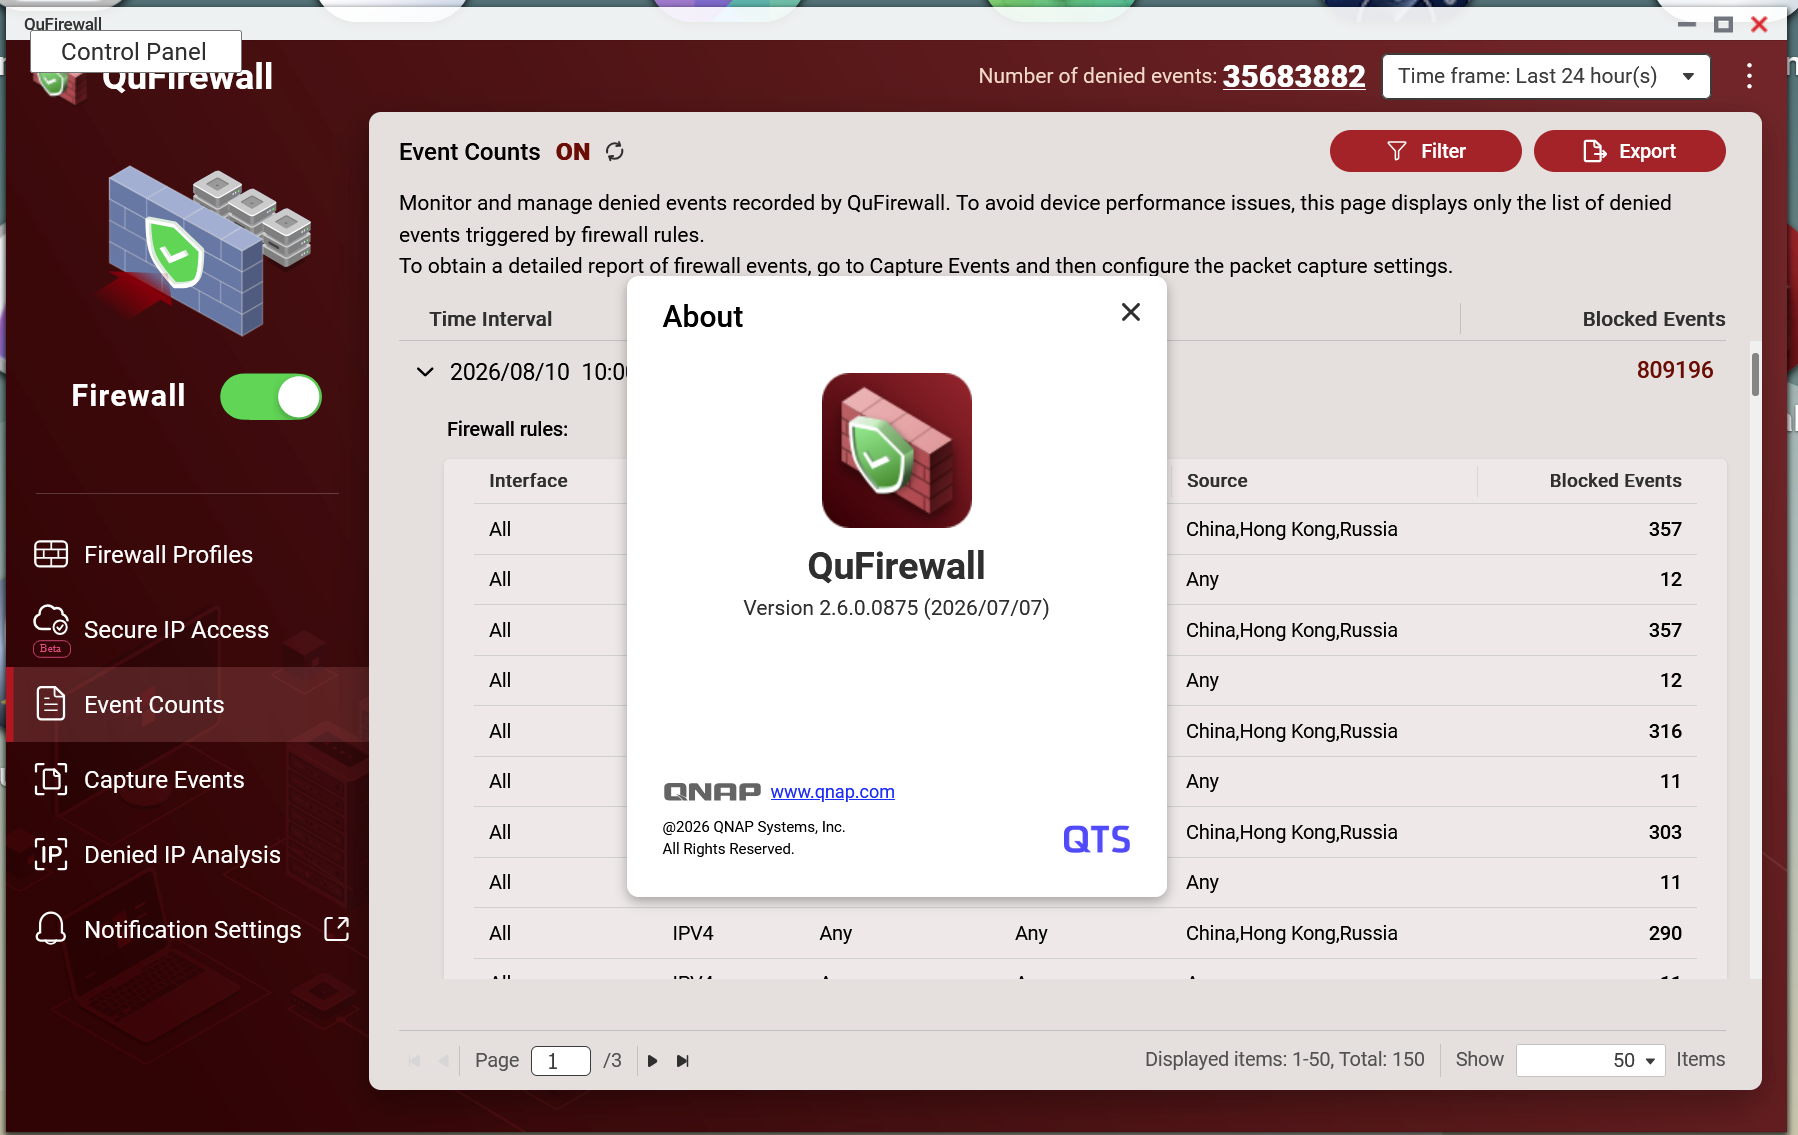
Seperti yang bisa kamu lihat, jumlah event sejak itu menjadi sangat tinggi; nilainya terus bertambah dan sistem menganggap setiap event sebagai event yang berbeda. Misalnya, jika QuFirewall sebelumnya mencatat 1 event, event itu akan terus dihitung setiap menit tanpa henti.
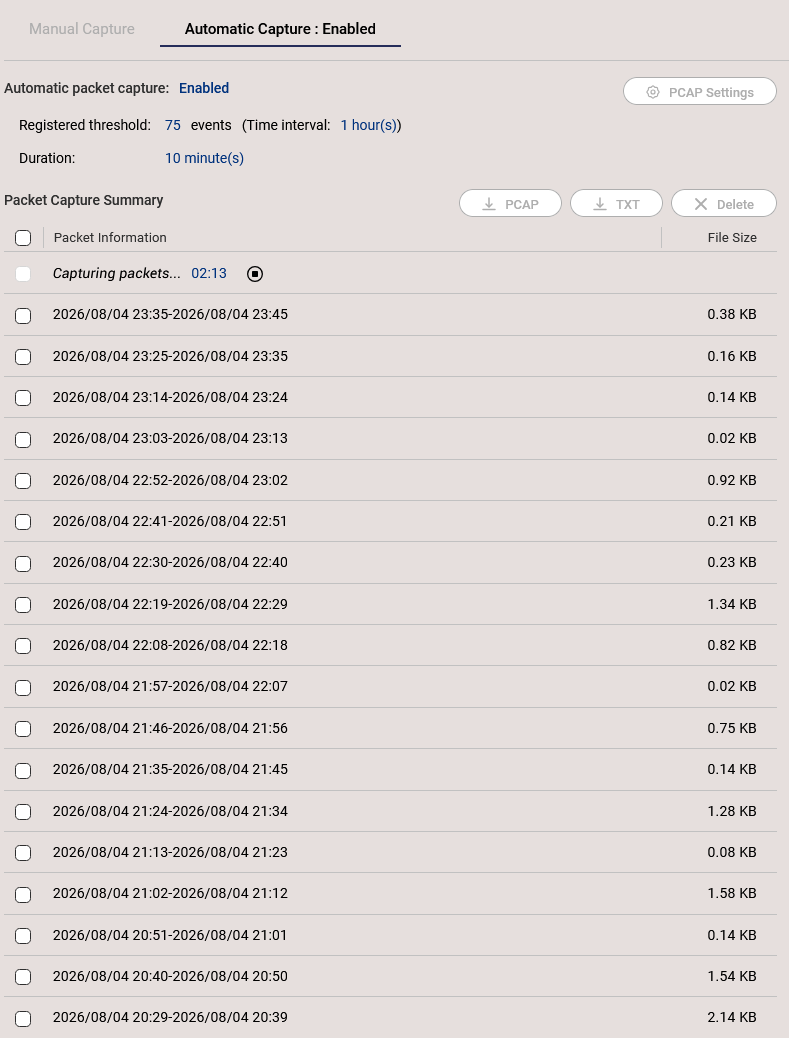
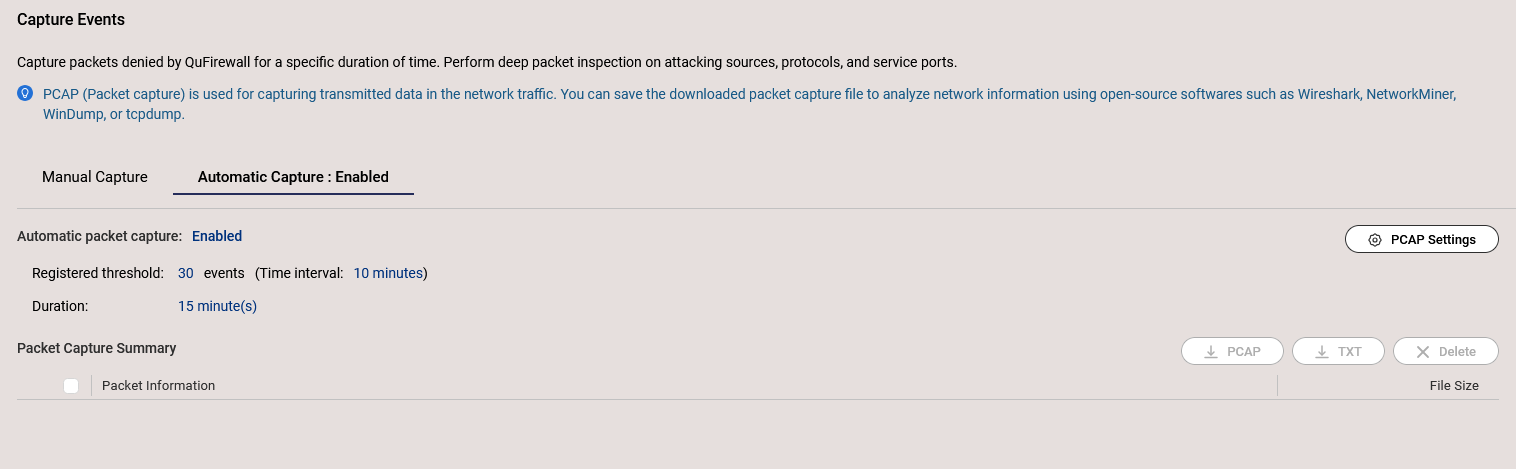
Saya bisa konfirmasi ini murni bug pada penghitung, karena Analisis IP yang Ditolak (Denied IP Analysis) hanya menunjukkan hampir 0 paket selama beberapa menit, dan IPS saya (CrowdSec) juga tidak menunjukkan adanya anomali. Awalnya fitur penangkapan event otomatis tidak aktif, tapi sekarang jadi aktif; Saya pun mendapatkan penangkapan event kecil tapi terus-menerus tanpa henti seperti di bawah ini.
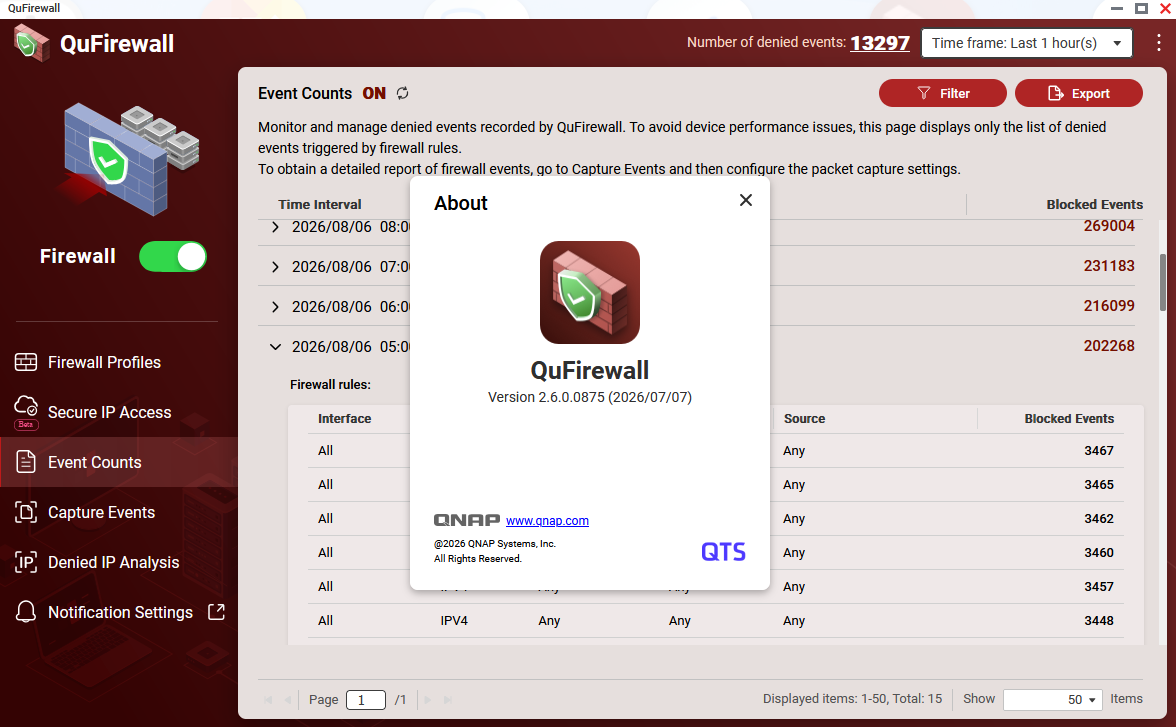
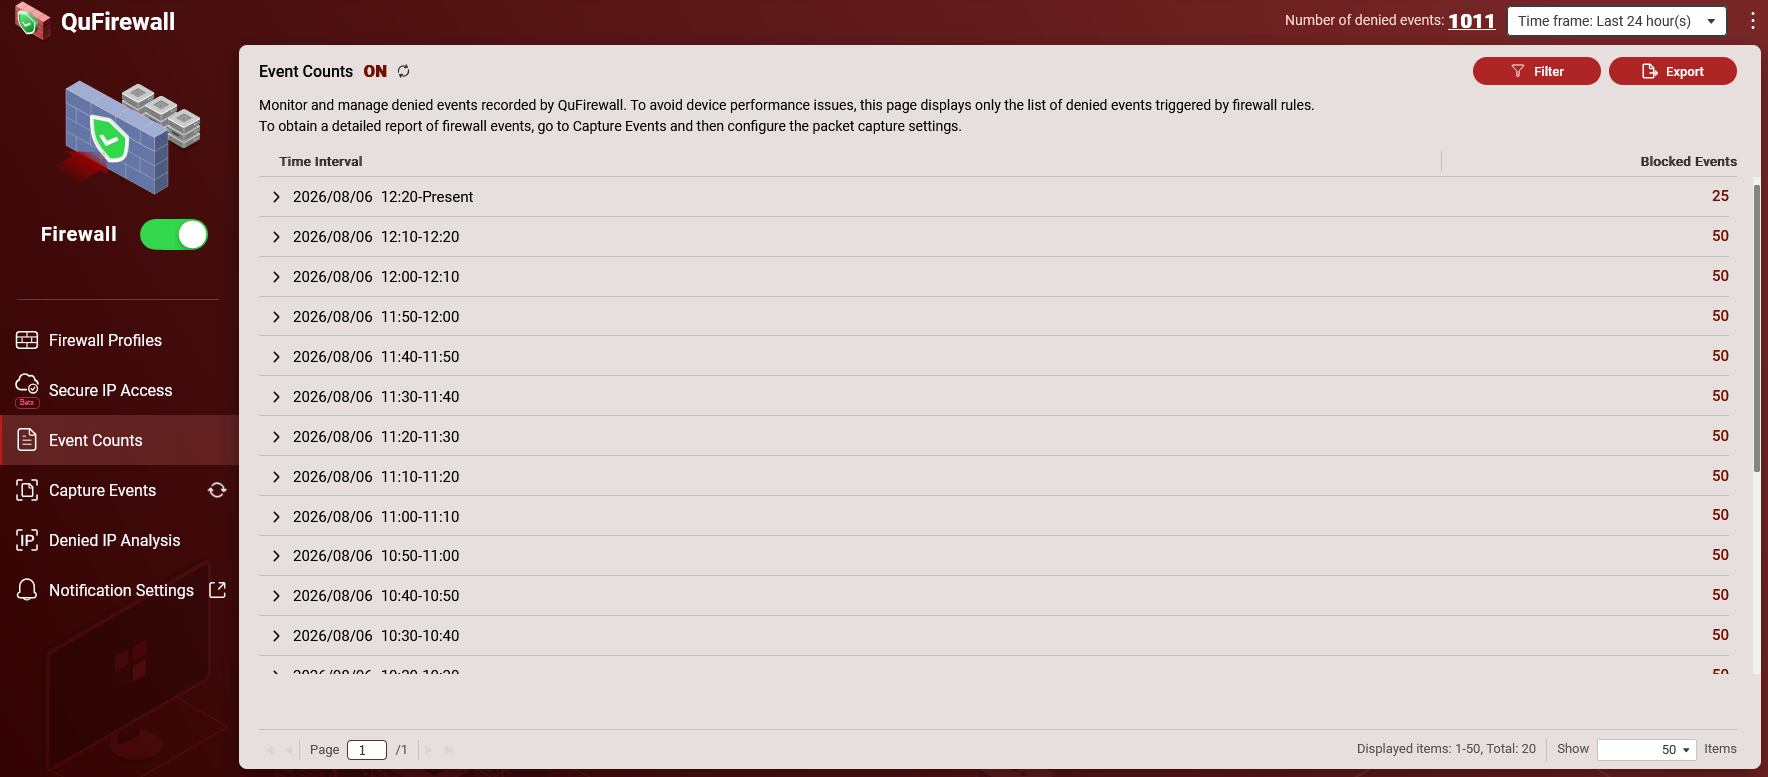
Saya mengalami hal yang sama. Sejak pembaruan terbaru QuFirewall (Versi 2.6.0.0875 (2026/07/07)), saya mendapatkan banyak event yang ditolak tercatat. Namun, QuFirewall tidak menangkap event-event tersebut (PCAP). Penangkapan Otomatis sudah diaktifkan dan ambang batas yang saya setel adalah 30 event dalam 10 menit — dan bahkan ketika ada 50 event, tidak ada yang tertangkap (lihat tangkapan layar).
Saya mengalami ini di kedua perangkat NAS saya.
Sementara itu, saya sudah menghapus QuFirewall setelah mengekspor filter saya dan menginstal ulang, namun Penangkapan Otomatis tetap tidak berhasil. Selain itu, Penangkapan Manual dan Analisis IP yang Ditolak juga tidak menunjukkan event yang terdaftar. Apakah mungkin kalian lupa menyertakan fungsionalitas PCAP di rilis terbaru ini?
Jika kamu tidak melihat apapun di Denied IP Address atau tangkapan manual, itu berarti memang tidak ada event penolakan yang terjadi pada saat itu, sehingga tangkapan otomatis tidak akan terpicu. Hanya jumlah event yang rusak.
(Dalam kasus saya, bug ini entah bagaimana memicu tangkapan otomatis terus-menerus, meskipun jumlahnya di bawah ambang batas. Saya rasa ini adalah bug lain.)
Bagus, ternyata bukan cuma aku yang mengalami masalah ini.
Sebelum versi 2.6.0, aku punya sekitar 30 ribu sampai 60 ribu event yang diblokir setiap 24 jam, sekarang jadi 35 juta!
Seperti yang telah disebutkan oleh XTCPlus di atas, versi 2.5.0 sudah tersedia kembali di App Center.
Menurut Dukungan QNAP:
Pembaruan terbaru dari Tim Pengembang:
Penyebab utama:
Ini adalah regresi yang diketahui di QuFirewall 2.6.0.x — masalah counter event yang ditolak / interval-rollover:
* Jendela agregasi event yang ditolak menjadi beku pada satu interval lama dan tidak pernah bergerak maju, sehingga event yang sama dihitung berulang kali (sekitar sekali per menit). Hal ini membuat angka “event yang ditolak” di bagian ringkasan menjadi membesar.
* Angka-angka yang membengkak itu hanyalah fantom — tidak didukung oleh paket nyata yang tertangkap. Analisis IP yang ditolak dengan benar menunjukkan ~0 paket nyata, sehingga Automatic Capture, Manual Capture, dan Denied IP Analysis tampak “kosong.”
Dengan kata lain, perekaman PCAP sebenarnya tidak hilang atau bermasalah — pipeline pencatatan/penghitungan event di 2.6.0.0875 yang cacat, yang membuat angka event yang ditolak tinggi palsu dan membuat hasil tangkapan/analisis kosong. Karena event-event ini adalah fantom, tidak ada lalu lintas berbahaya yang tidak terlacak sehingga bukan merupakan kerentanan keamanan yang nyata.
Anda dapat memeriksa di QuFirewall > Denied IP Analysis jika ada IP yang ditolak, atau di QuLog Center > Event Log jika ada upaya koneksi yang gagal dari IP/perangkat klien yang tidak diotorisasi.
Untuk versi perbaikan, saya masih menunggu masukan dari Tim Pengembang mengenai ETA rilis, jika ada.
Kamu harus segera berhenti mengekspos NAS ke LAN, dan jangan pernah sekalipun mengekspos bagian manapun dari NAS ke WAN!! (dan ftp adalah protokol terburuk untuk melakukan itu)