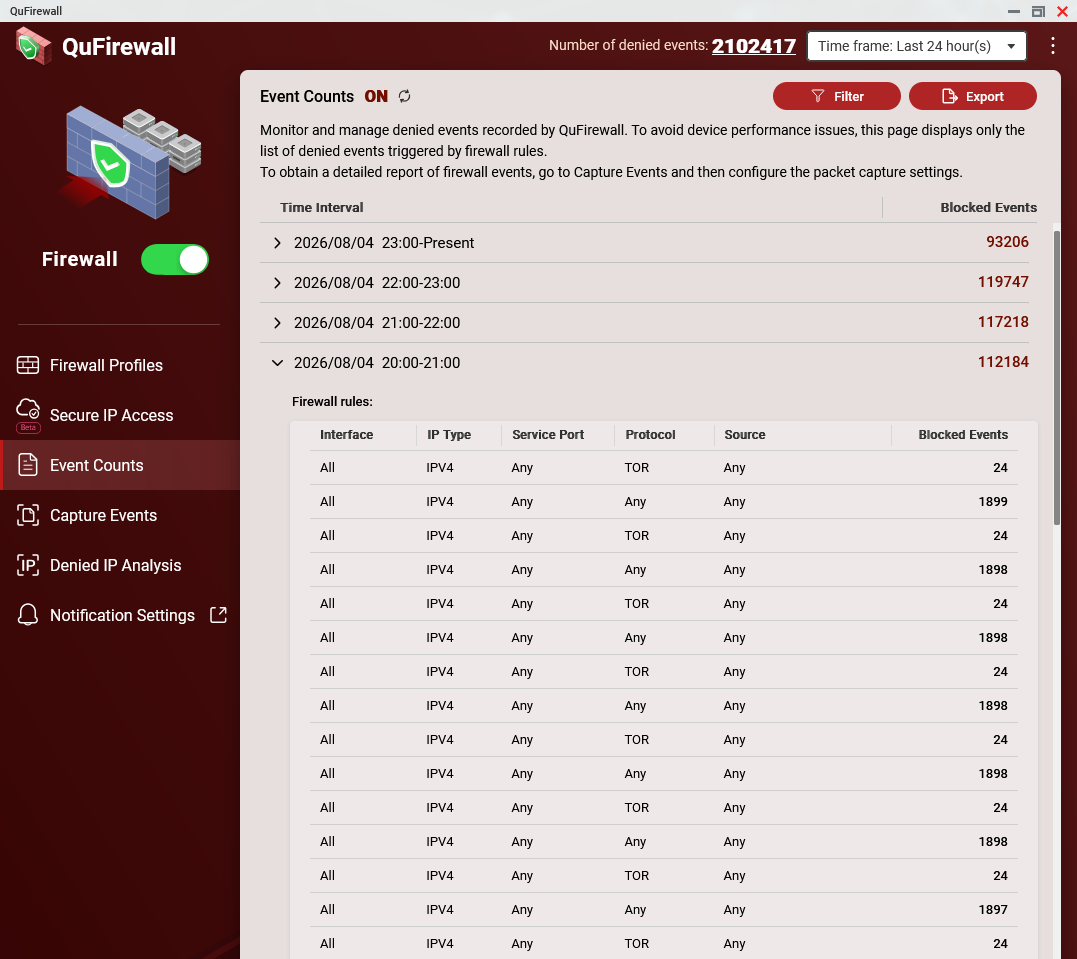
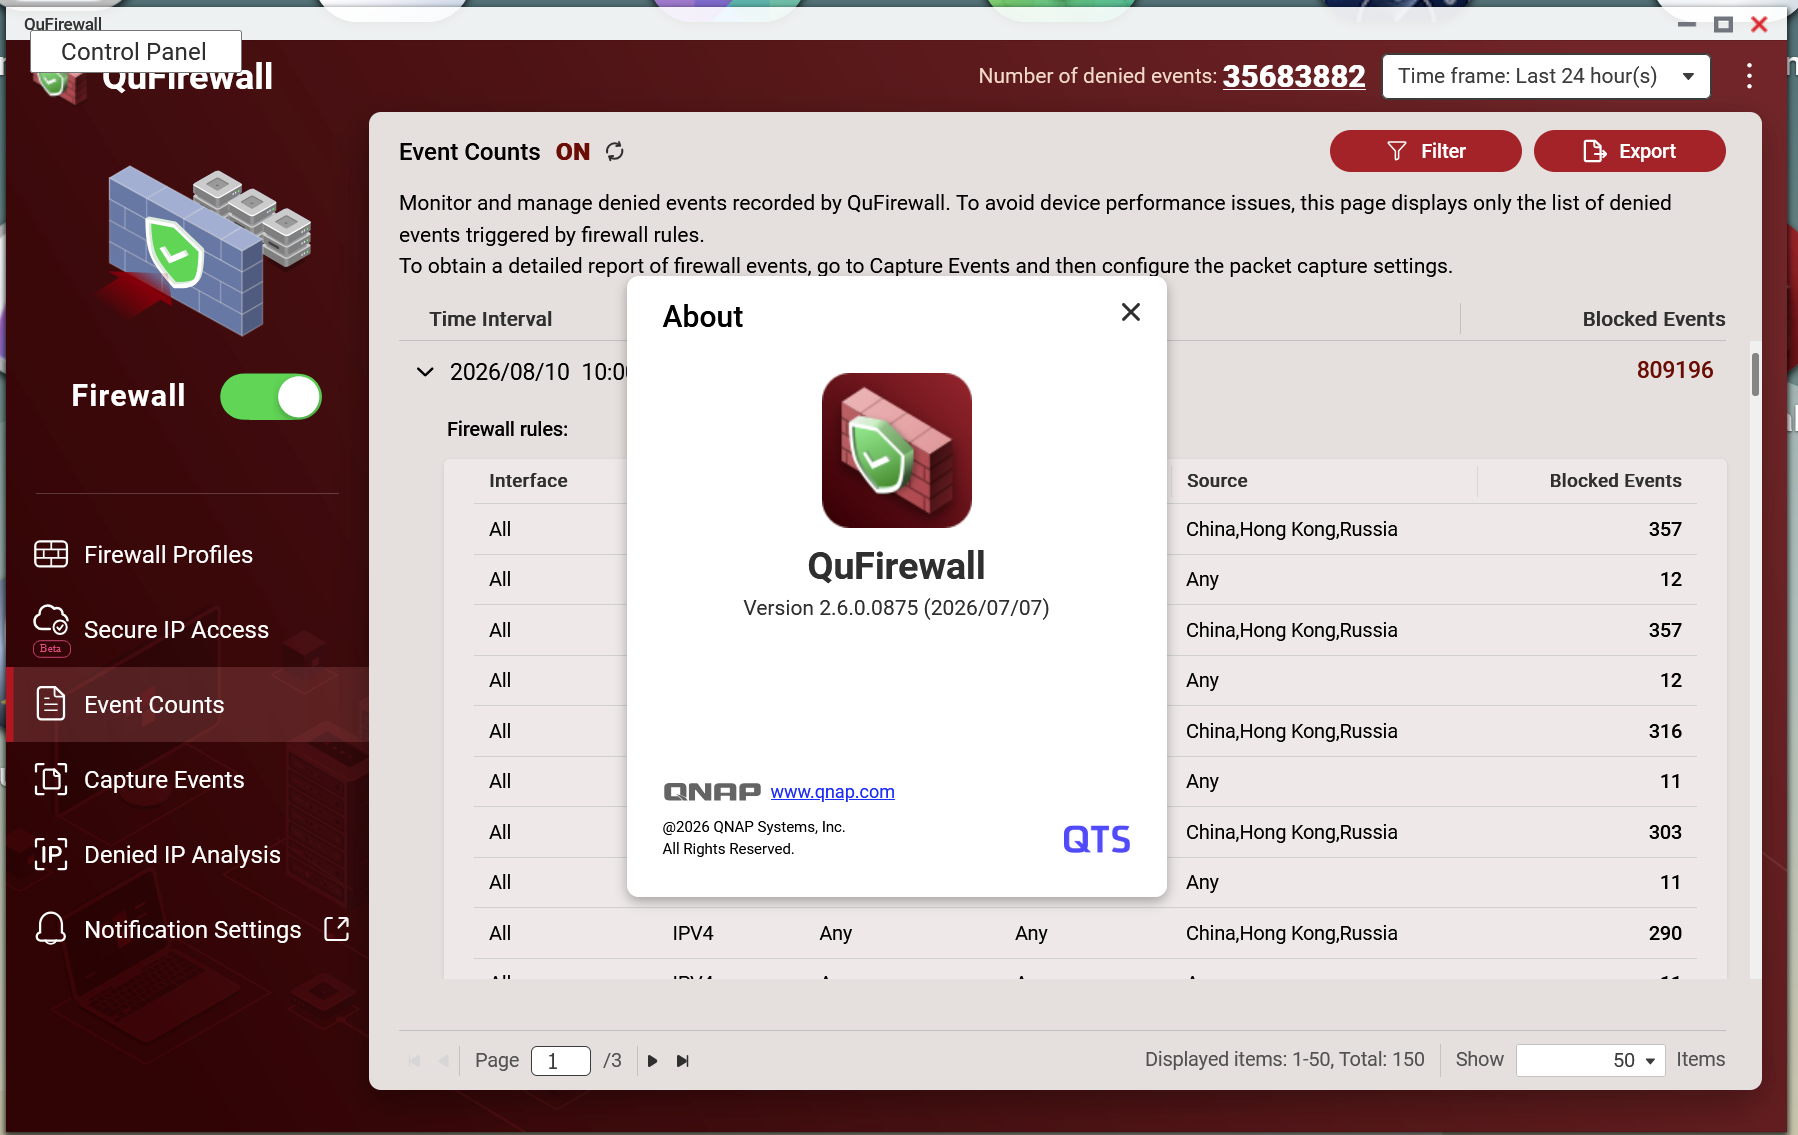
TS-473AのQuFirewallイベント数が、QuTS Hero 6.0アップデート以降、完全に壊れてしまいました。現在は最新のファームウェアを使用しています。
ご覧の通り、それ以来イベント数が異常に高くなっています。イベント数が累積され、すべてのイベントをユニークとして認識しています。例えば、もしQuFirewallが過去に1件のイベントを記録した場合、そのイベントは毎分無限にカウントされ続けます。
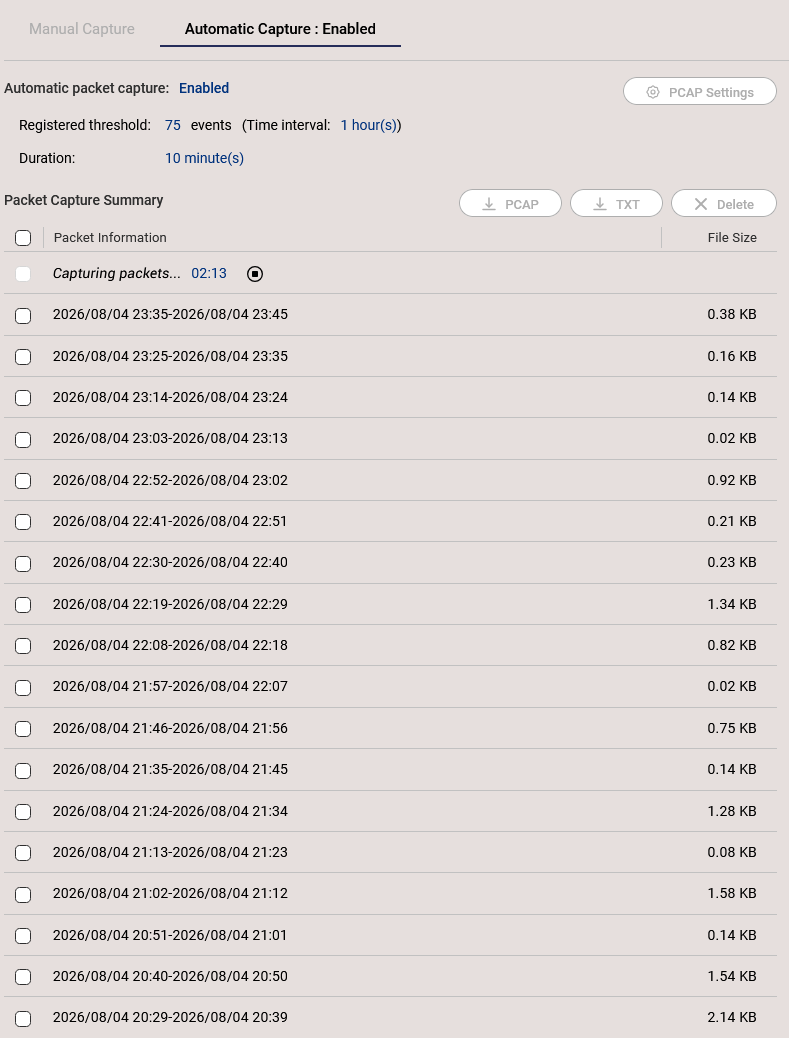
これは純粋にカウンターバグだと断言できます。Denied IP Analysisでは数分間ほとんどパケットが表示されず、IPS(CrowdSec)にも異常は見られません。最初は自動イベントキャプチャも発動せず、今では常時小規模だけど途切れのないイベントキャプチャが以下のように続いています。
この状態が延々と続きます。(今はこれを無効化しています)
再インストールでも問題は解決せず、2回試しましたが効果がありませんでした。
ご報告ありがとうございます。こちらでも問題を再現・確認できるように努めます。
こんにちは、同じ現象がQTSバージョン5.2.10.3577 Build 20260731でも発生しています。
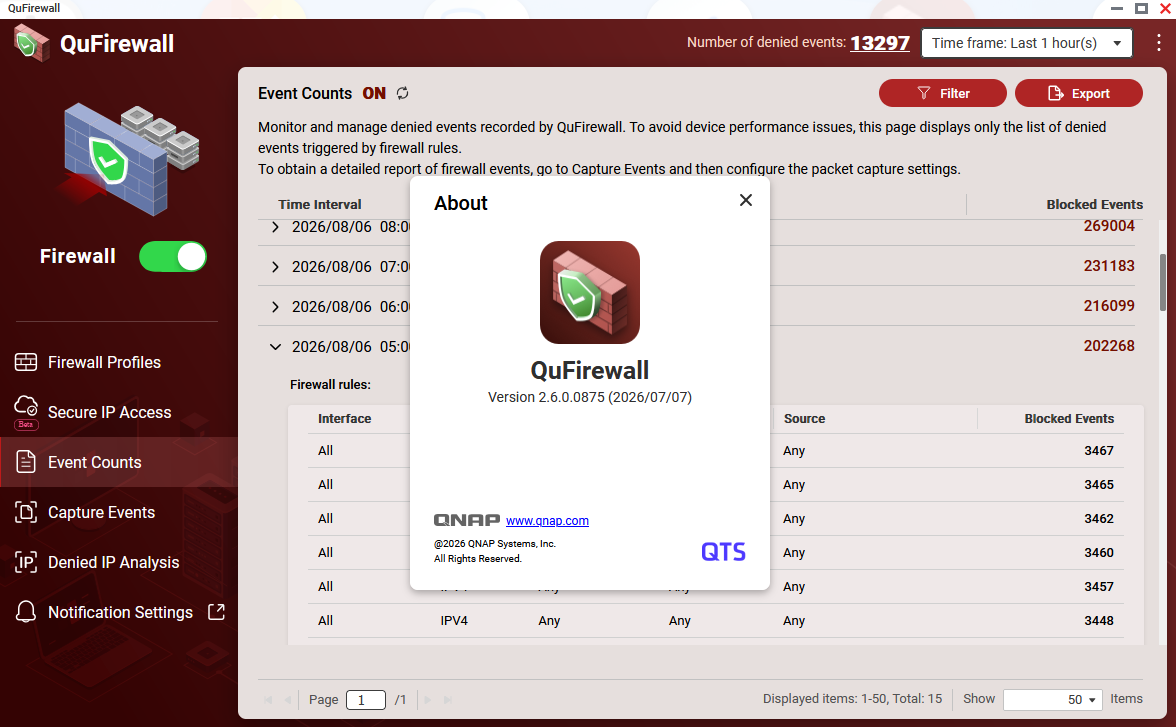
問題はQuFirewallの最新アップデート(バージョン2.6.0.0875)にあるかもしれません。
2.6.0.0875にアップデートして以来、まったく同じ問題が発生し続けています。
dmcsql
5
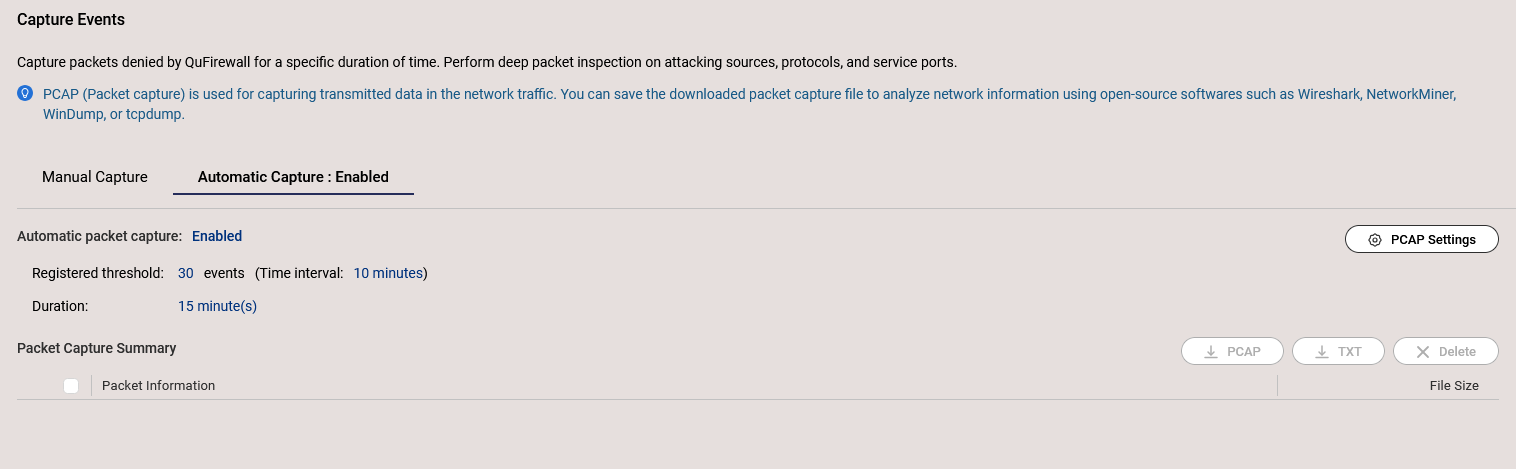
私も同じ現象を経験しています。QuFirewall(バージョン 2.6.0.0875(2026/07/07))の最新アップデート以降、拒否されたイベントが大量に登録されるようになりました。しかし、QuFirewall はイベント(PCAP)をキャプチャしていません。自動キャプチャは有効になっており、私が設定したしきい値は「10分間に30イベント」ですが、50イベントが発生してもキャプチャされません(スクリーンショット参照)。
これは私のNASデバイス2台ともで発生しています。
その間、フィルターをエクスポートしてから QuFirewall を削除し、再インストールしましたが、自動キャプチャは依然として動作しません。また、手動キャプチャや拒否IP分析も登録イベントが表示されません。最新リリースにPCAP機能を入れ忘れてしまった可能性はありませんか?
(dmcsqlさんへ)
Denied IP Address や手動キャプチャで何も表示されなかった場合、その時点で実際に拒否イベントが発生していなかったということなので、自動キャプチャは起動されません。イベント数だけが壊れている状態です。
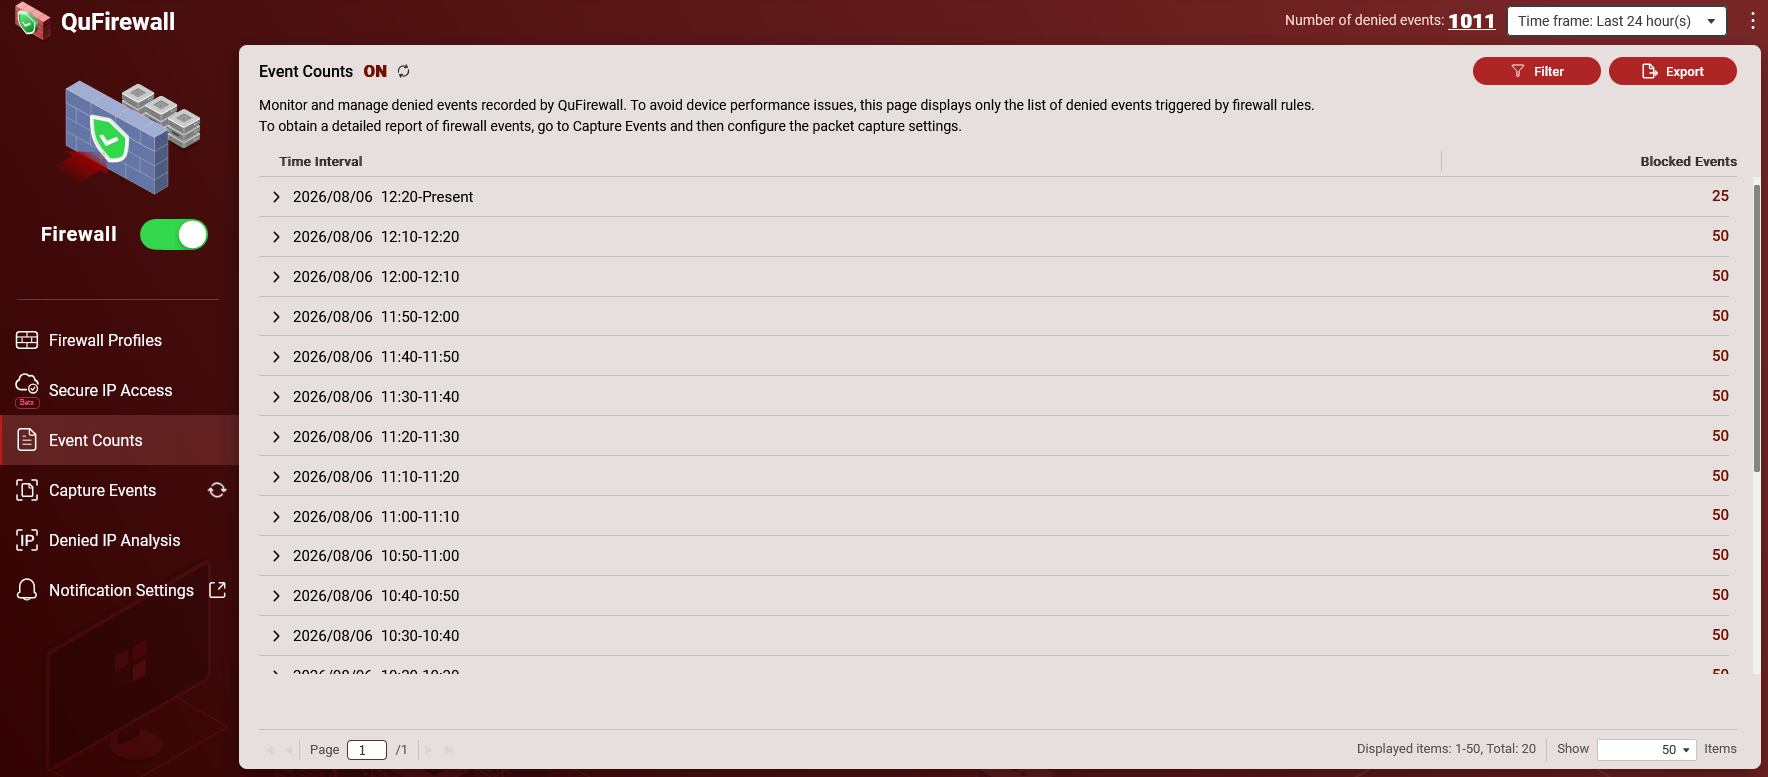
(私の場合、このバグによってなぜかイベント数が閾値以下でも自動キャプチャが止まらず発生しています。これは別のバグだと思います。)
報告ありがとうございます!こちらでも問題を再現できましたので、今後のリリースで修正いたします。
Qtip
8
うううう!前のバージョン「QuFirewall 2.5.0」はどこでダウンロードできますか??全然安心できないです!!!
同じ問題を抱えているのが私だけじゃなくてよかった。
2.6.0以前は24時間で3万~6万件のブロックされたイベントがあったのに、今は3,500万件もある!
バージョン2.5.0はApp Centralにあります。現在使用中のプロファイルをエクスポートし、2.6.0をアンインストールして、2.5.0をインストールし、その後プロファイルをインポートしてください。
これで、すべて落ち着きました 
Qtip
15
古いバージョンをアンインストールする必要はありません。そのまま新しいバージョンをインストールしてください。プロファイルのエクスポートも必要ありません。
dmcsql
16
XTCPlusが上記で指摘した通り、バージョン2.5.0がApp Centerで再び利用可能になっています。
QNAPサポートによると:
最新情報(開発チームより):
根本原因:
これはQuFirewall 2.6.0.xで既知のリグレッションで、拒否イベントのカウンター/間隔ロールオーバーの問題です:
* 拒否イベントの集計ウィンドウが一つの古い間隔で停止し、決して進まず、同じイベントが繰り返し再カウントされます(おおよそ1分ごと)。その結果、概要に表示される「拒否イベント」の数値が膨らみます。
* この膨らんだカウントは実際には存在しないもので、実際に取得されたパケットで裏付けされていません。拒否IP分析では実際のパケットがほぼ0と正しく表示されるため、自動キャプチャ、手動キャプチャ、拒否IP分析は「空」のように見えます。
つまり、PCAPキャプチャ自体が失われたり、異常動作しているわけではなく、2.6.0.0875の基礎となるイベントカウント/ログ記録パイプラインが欠陥しているため、高い拒否イベント数を捏造し、キャプチャや分析を空にしている状態です。イベントが実際には存在しないため、ログに記録されない悪質なトラフィックがあるわけではなく、これは実際のセキュリティ脅威ではありません。
QuFirewall > 拒否IP分析にて拒否されたIPがあるか、またはQuLog Center > イベントログで未承認IP/クライアント機器からの接続失敗があるかを確認可能です。
修正版については、開発チームからフィードバック(ETAのリリース等)があるかどうかを待っています。
つまり、これは実際のセキュリティ上の問題ではないということですね。
私の場合、それは当てはまりませんでした。
拒否したリージョン(ブリュッセル)から、毎日のように匿名FTPスキャンの試みがありましたが、うまく機能していませんでした。
2.5.0に戻したら、それが止まりました。
NASをLANに公開するのはすぐにやめましょう。NASのどの部分も絶対にWANに公開してはいけません!!(特にftpは最悪のプロトコルです)