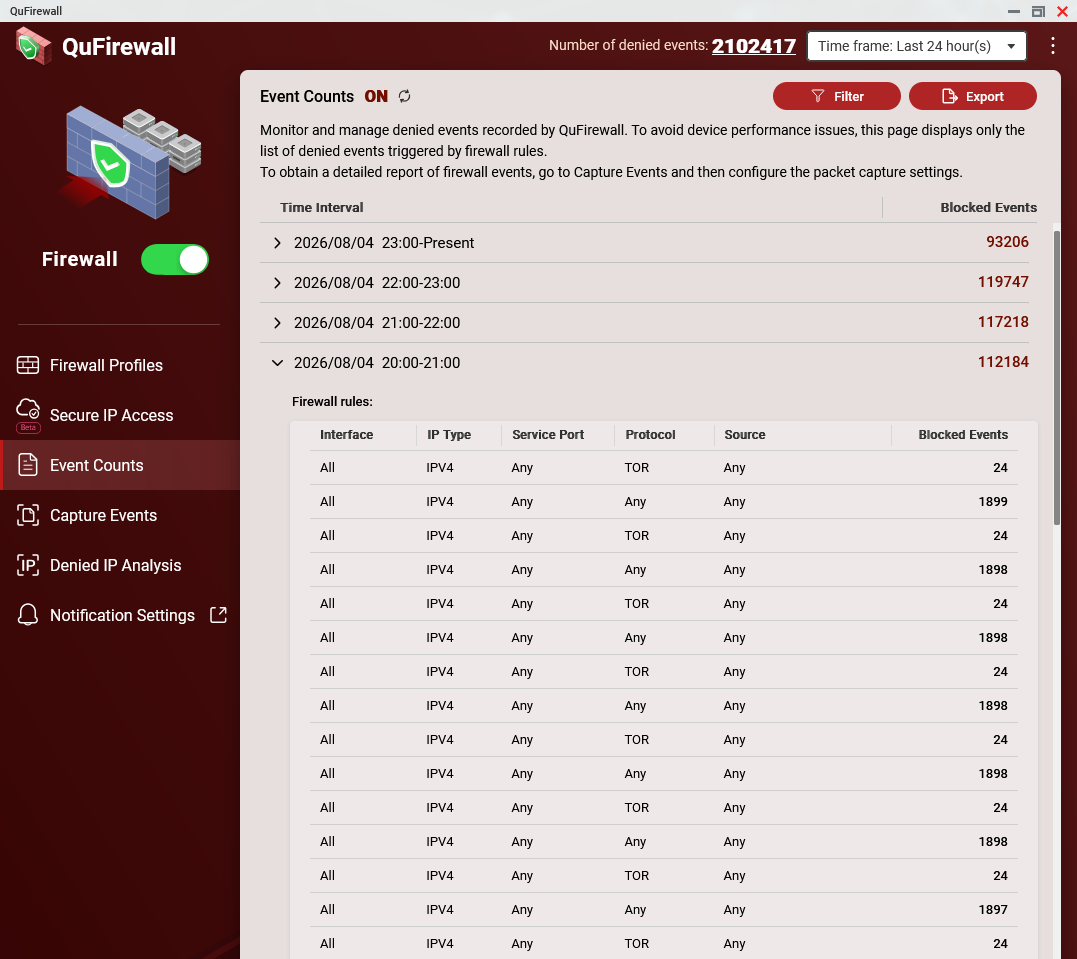
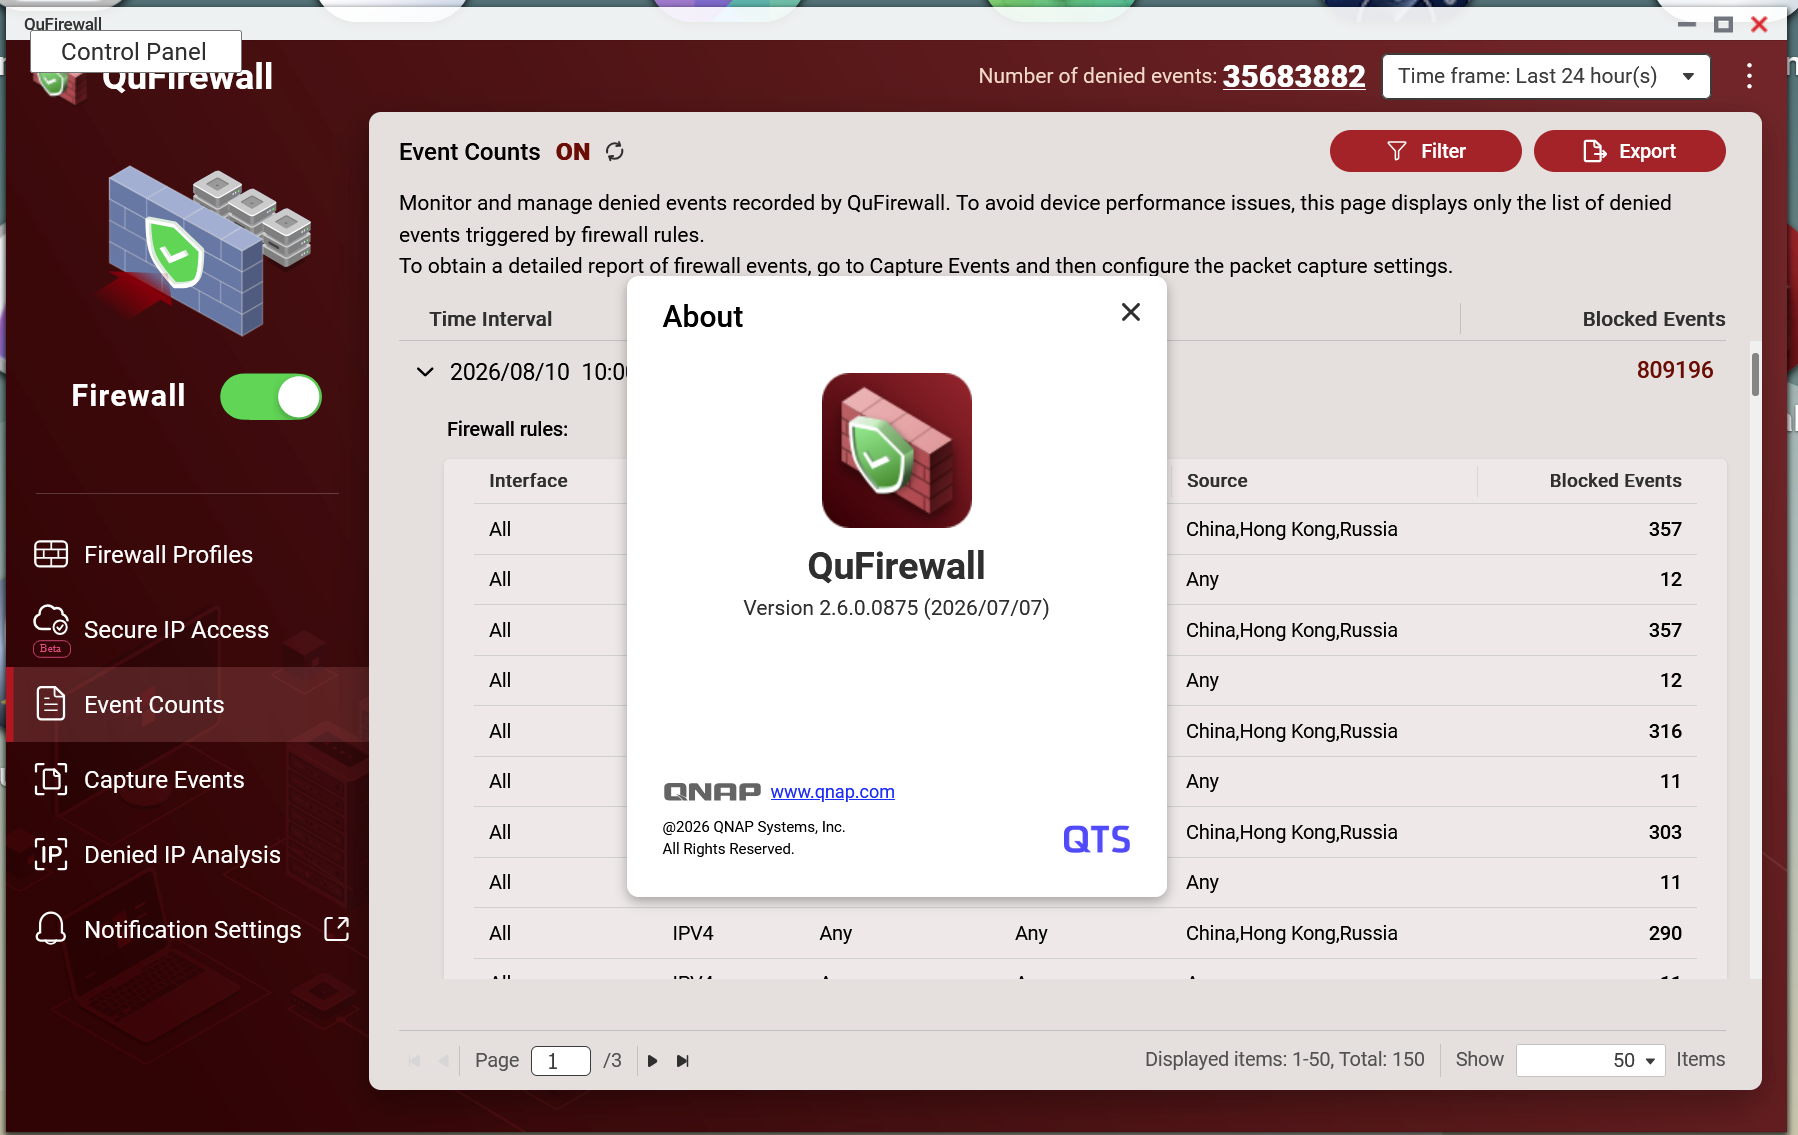
我的 TS-473A 的 QuFirewall 事件數自從升級到 QuTS Hero 6.0 後就完全失效了。目前我已在最新韌體上。
如你所見,事件數量自那時起就異常高;它一直累積計數,並將每個事件都視為唯一。例如,如果 QuFirewall 在過去只登錄了 1 個事件,這個事件每分鐘都會被無限次計數。
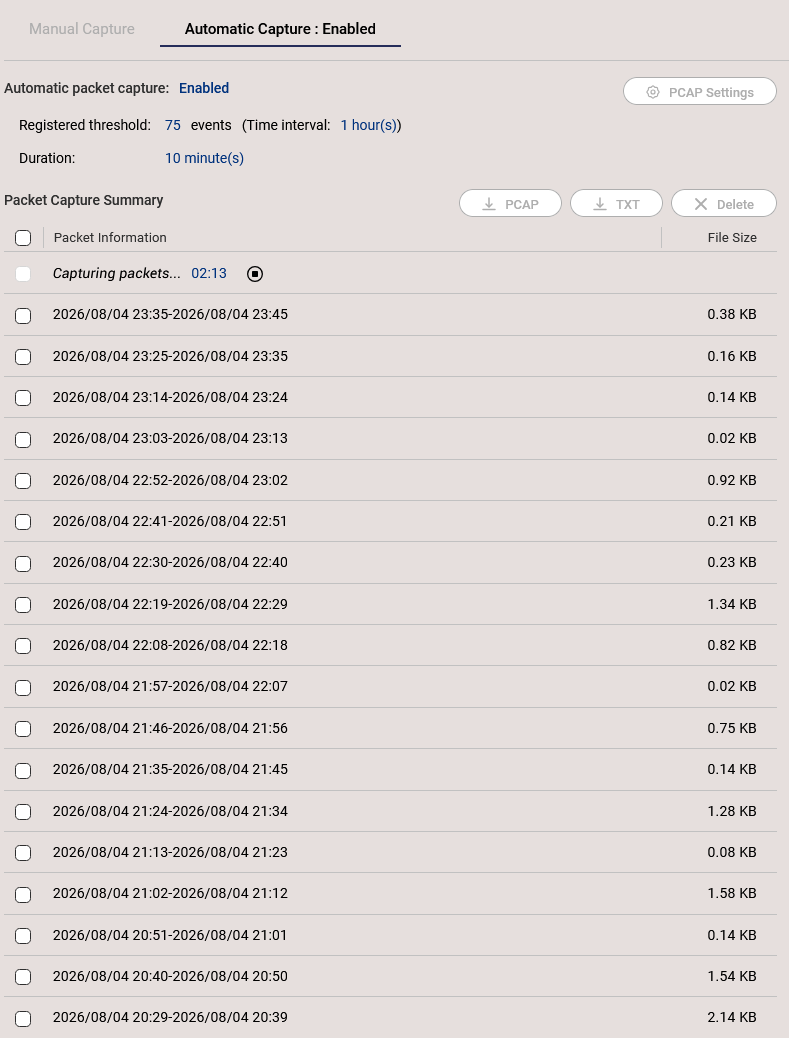
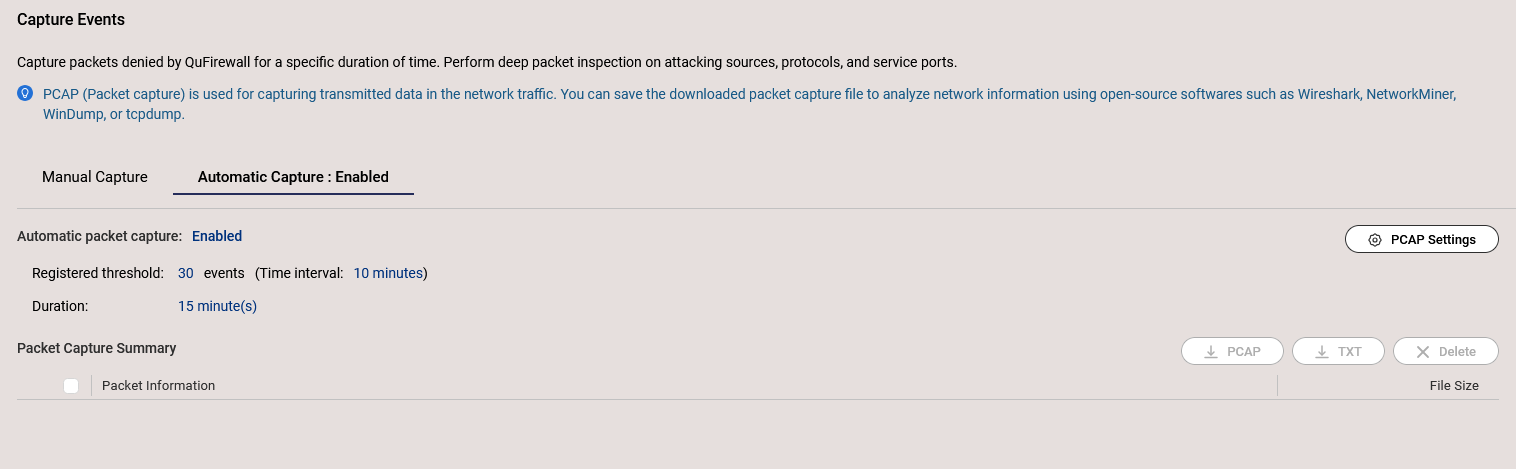
我可以確認這只是計數器的錯誤,因為拒絕 IP 分析顯示幾分鐘內幾乎沒有封包,而我的 IPS(CrowdSec)也沒有顯示任何異常。一開始它並不會觸發自動事件捕捉,現在則會;我持續收到小型但不間斷的事件捕捉,就像下面這樣。
它一直持續下去。(我目前已將此功能停用)
重新安裝也沒能解決問題;我試了兩次,但都沒幫上忙。
感謝您的回報。我們會在這邊嘗試重現並驗證這個問題。
嗨,同樣的情況也發生在 QTS 版本 5.2.10.3577 Build 20260731。
這個問題可能出在 QuFirewall 最近的更新,版本 2.6.0.0875。
自從我更新到 2.6.0.0875 之後,我就一直遇到完全一樣的問題。
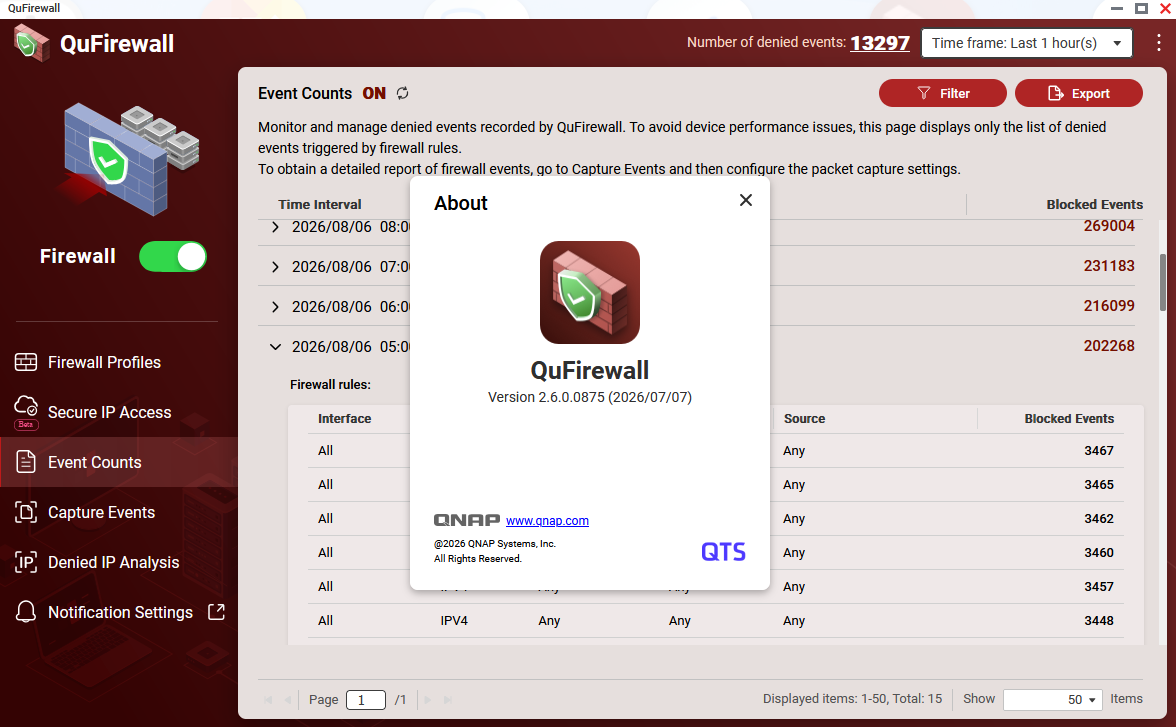
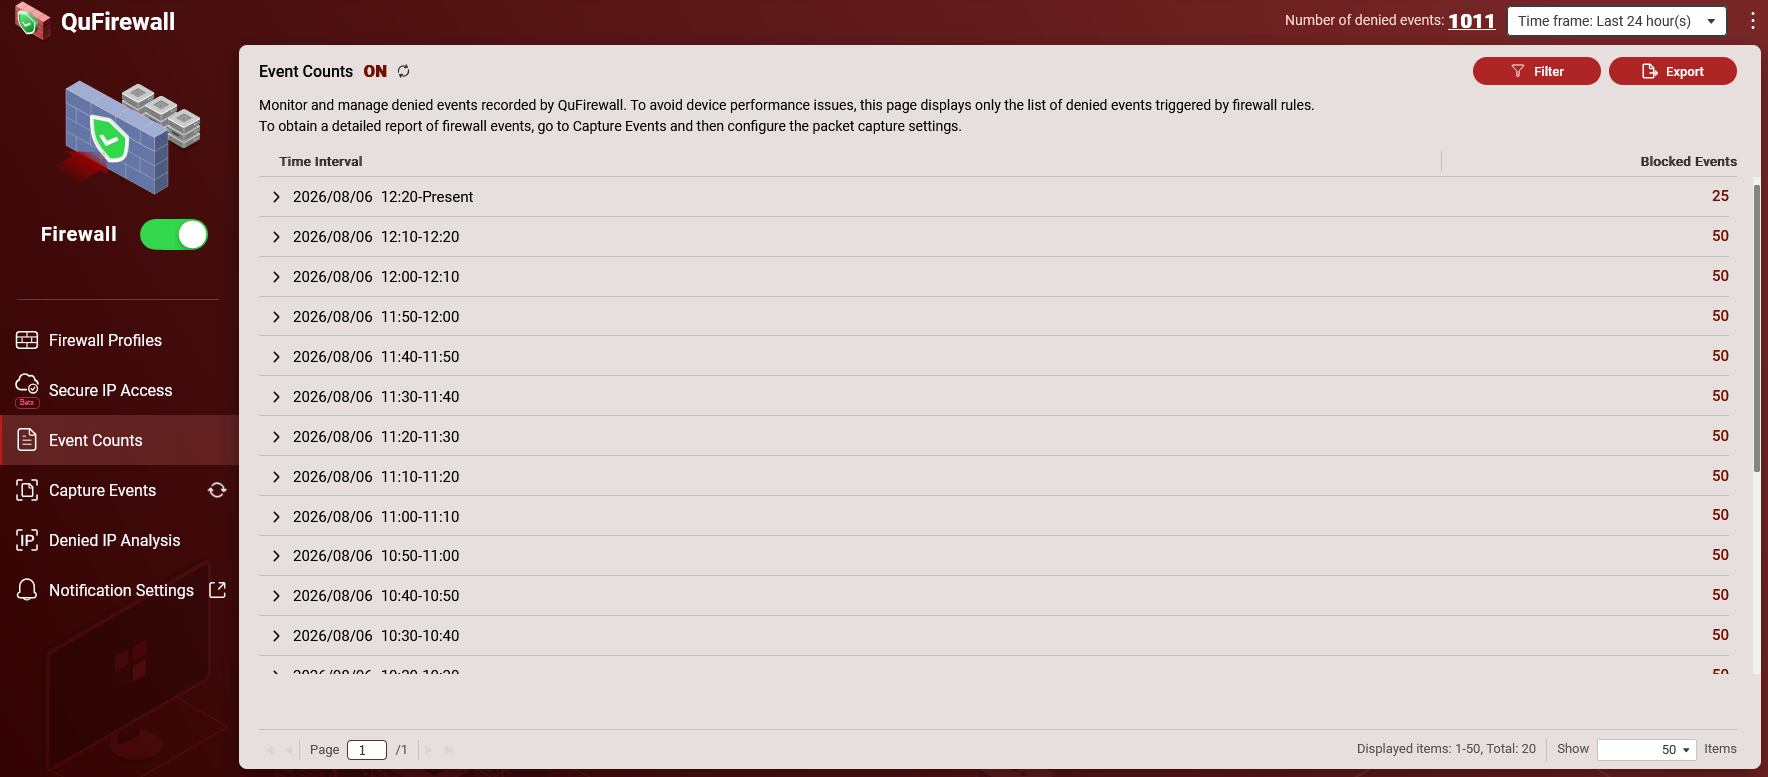
我也遇到了同樣的情況。自從 QuFirewall 最新版本(版本 2.6.0.0875(2026/07/07))更新後,我被註冊了大量被拒絕的事件。不過,QuFirewall 沒有捕捉這些事件(PCAP)。自動捕捉是已啟用的,我設定的門檻值是 10 分鐘內 30 件事件,但即使有 50 個事件,也沒有任何事件被捕捉(請參考螢幕截圖)。
我在兩台 NAS 裝置上都出現這個問題。
期間,我已經匯出過濾器後移除並重新安裝了 QuFirewall,但自動捕捉還是沒有作用。此外,手動捕捉和拒絕 IP 分析也都沒有任何註冊事件。是否你們在這次更新時忘了包含 PCAP 功能了?
(給 dmcsql:)
如果你在「Denied IP Address」或手動捕捉中什麼都沒看到,那就表示當時真的沒有發生任何拒絕事件,所以自動捕捉也不會被觸發。只是你的事件計數壞掉了。
(以我的情況來說,這個 bug 不知為何一直不斷觸發自動捕捉,即使計數低於門檻。我猜這又是另一個 bug。)
感謝你的回報!我們已經在內部成功重現這個問題,會在未來的版本中修復它。
呃呃呃!我可以在哪裡下載之前的版本「QuFirewall 2.5.0」??我感覺好不安全!!!
幸好我不是唯一遇到這個問題的人。
在 2.6.0 之前,我每 24 小時大約有 3 萬到 6 萬個被阻擋的事件,現在我居然有 3500 萬個!
2.5.0 版本已在 App Central 上架。請先匯出目前使用的設定檔,卸載 2.6.0,然後安裝 2.5.0 並匯入設定檔。
現在一切都平靜了 
無需卸載舊版本,只要直接安裝新版即可。不需要匯出設定檔。
正如 XTCPlus 上面所提到的,版本 2.5.0 又可以在 App Center 下載了。
根據 QNAP 支援部門:
來自開發團隊的最新更新:
根本原因:
這是 QuFirewall 2.6.0.x 已知的回歸問題──屬於拒絕事件計數器 / 間隔回捲的問題:
* 拒絕事件彙總窗口會固定在一個過時的間隔上,並且永遠不會推進,因此同一事件會被不斷重複計數(大約每分鐘一次)。這導致在概覽頁面上顯示的「拒絕事件」數字被大幅膨脹。
* 這些膨脹的計數其實是幽靈事件──並沒有真實捕獲到的封包作為依據。拒絕 IP 分析正確顯示約 0 個真實封包,因此自動捕獲、手動捕獲和拒絕 IP 分析看起來都為「空」。
換句話說,PCAP 捕獲功能並沒有真正遺漏或失效──2.6.0.0875 這個版本的事件計數/記錄管線是有缺陷的,這既會製造出高額的拒絕事件數字,也讓捕獲和分析內容呈現空白。由於這些事件是虛假的,並沒有任何漏記的惡意流量,因此這並不是真正的安全風險。
你可以在 QuFirewall > 拒絕 IP 分析中檢查是否有被拒絕的 IP,或者在 QuLog Center > 事件紀錄中查看是否有未授權 IP/用戶端設備發出的連線失敗。
至於修正版本,我目前還在等待開發團隊針對釋出時間提供進一步回覆。
所以這並不是一個真正的安全漏洞
嗯,對我來說並不是這樣。
我每天都會從一個被拒絕的區域(布魯塞爾)收到匿名 FTP 掃描的企圖,這個功能並沒有發揮作用。
回到 2.5.0 之後,這種情況就停止了。
你需要立刻停止將你的 NAS 暴露在 LAN 上,千萬千萬千萬不要讓你的 NAS 的任何部分暴露在 WAN!而且 ftp 幾乎是最糟糕的協議來做這種事情。