Djubo
1
こんにちは、
QTSを使用している際に、いくつか足りないと感じた点があります:
- Bitlockerのような方式で、後からハードディスクを暗号化できる機能。Linuxでも可能なはずです。
- HDDの空き領域をゼロで上書きする、または他の安全な消去方法で消去する機能。ただし、ディスク全体を消去するのではなく。
- ゴミ箱からファイルを安全に削除する、または自動で削除する機能。例えば、HDDの場合はゼロで上書きするなど。
これらの機能を追加することは可能でしょうか?
ありがとうございます 
よろしくお願いします
Djubo
常にご自身のNASモデルを明記する必要があります。モデルやファームウェアによっては利用できない機能もあるためです。
「いいね!」 1
SamLin
3
こんにちは、Djuboさん
ご質問について:
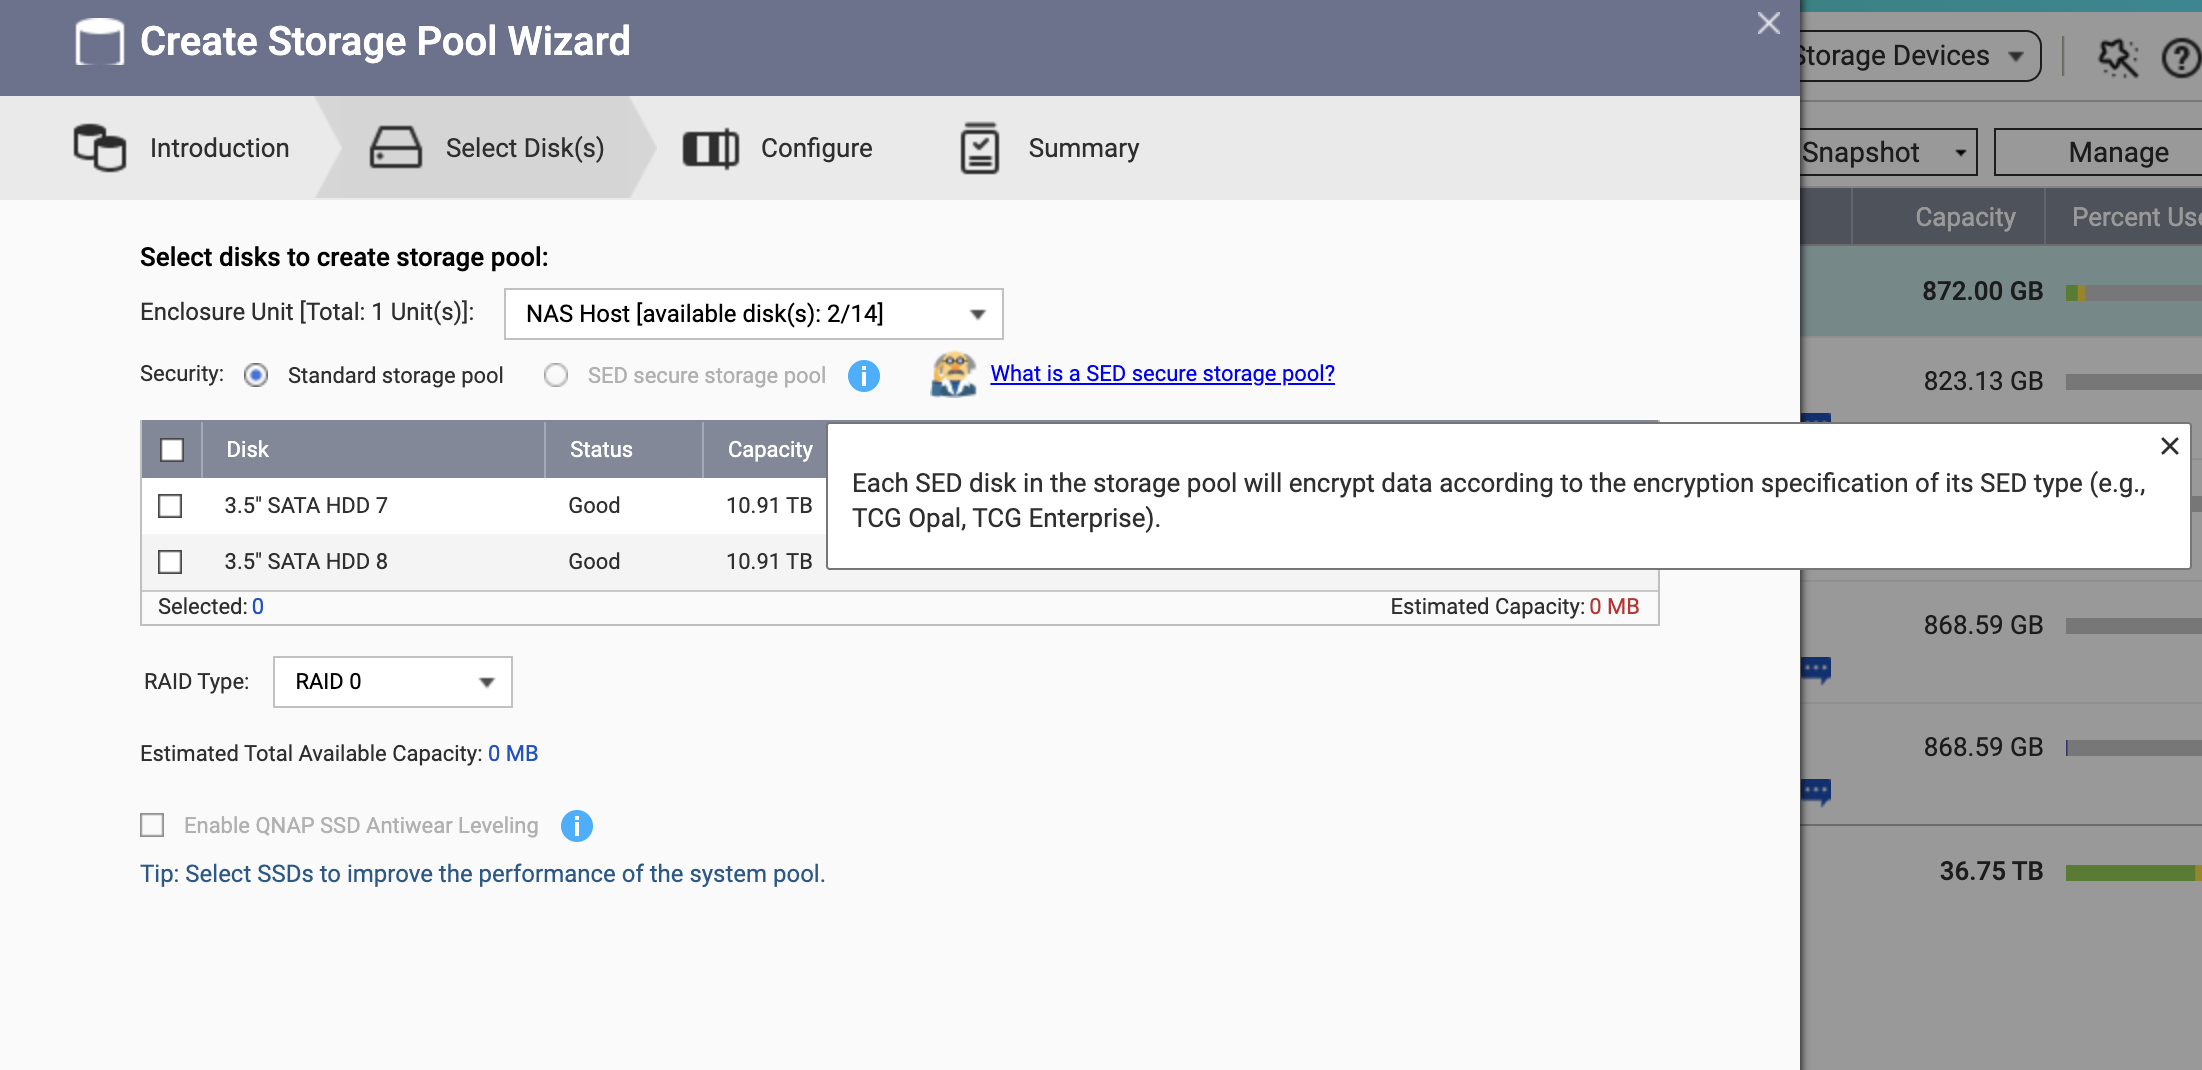
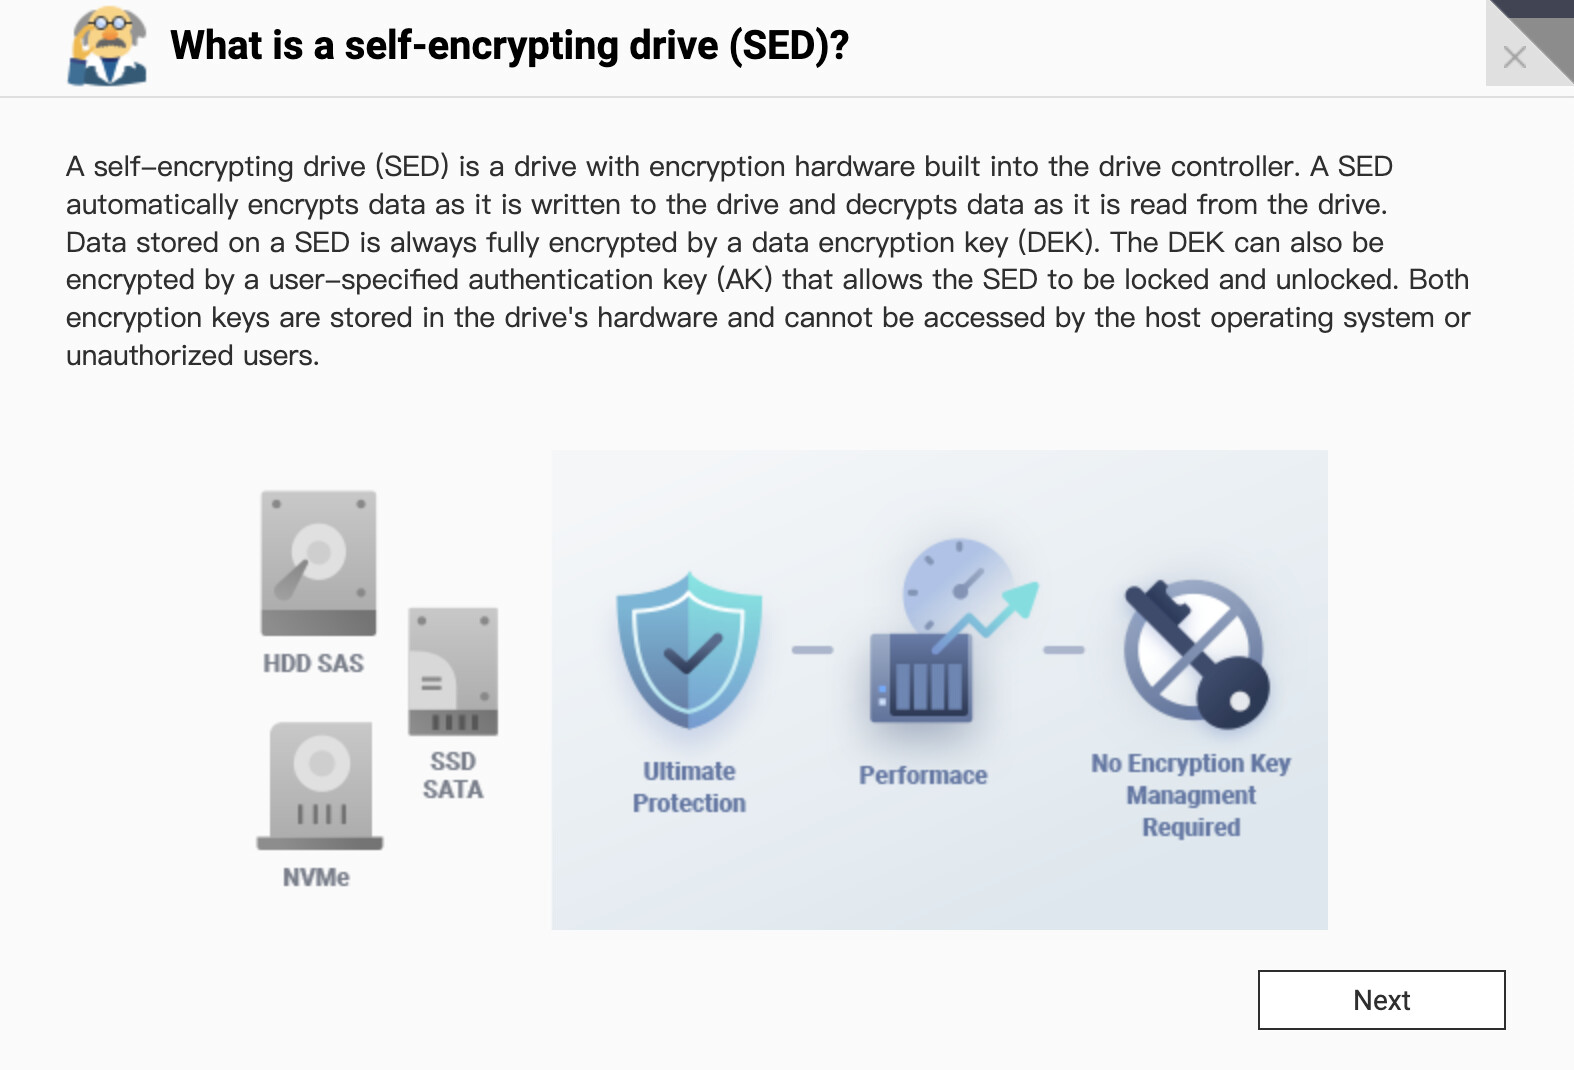
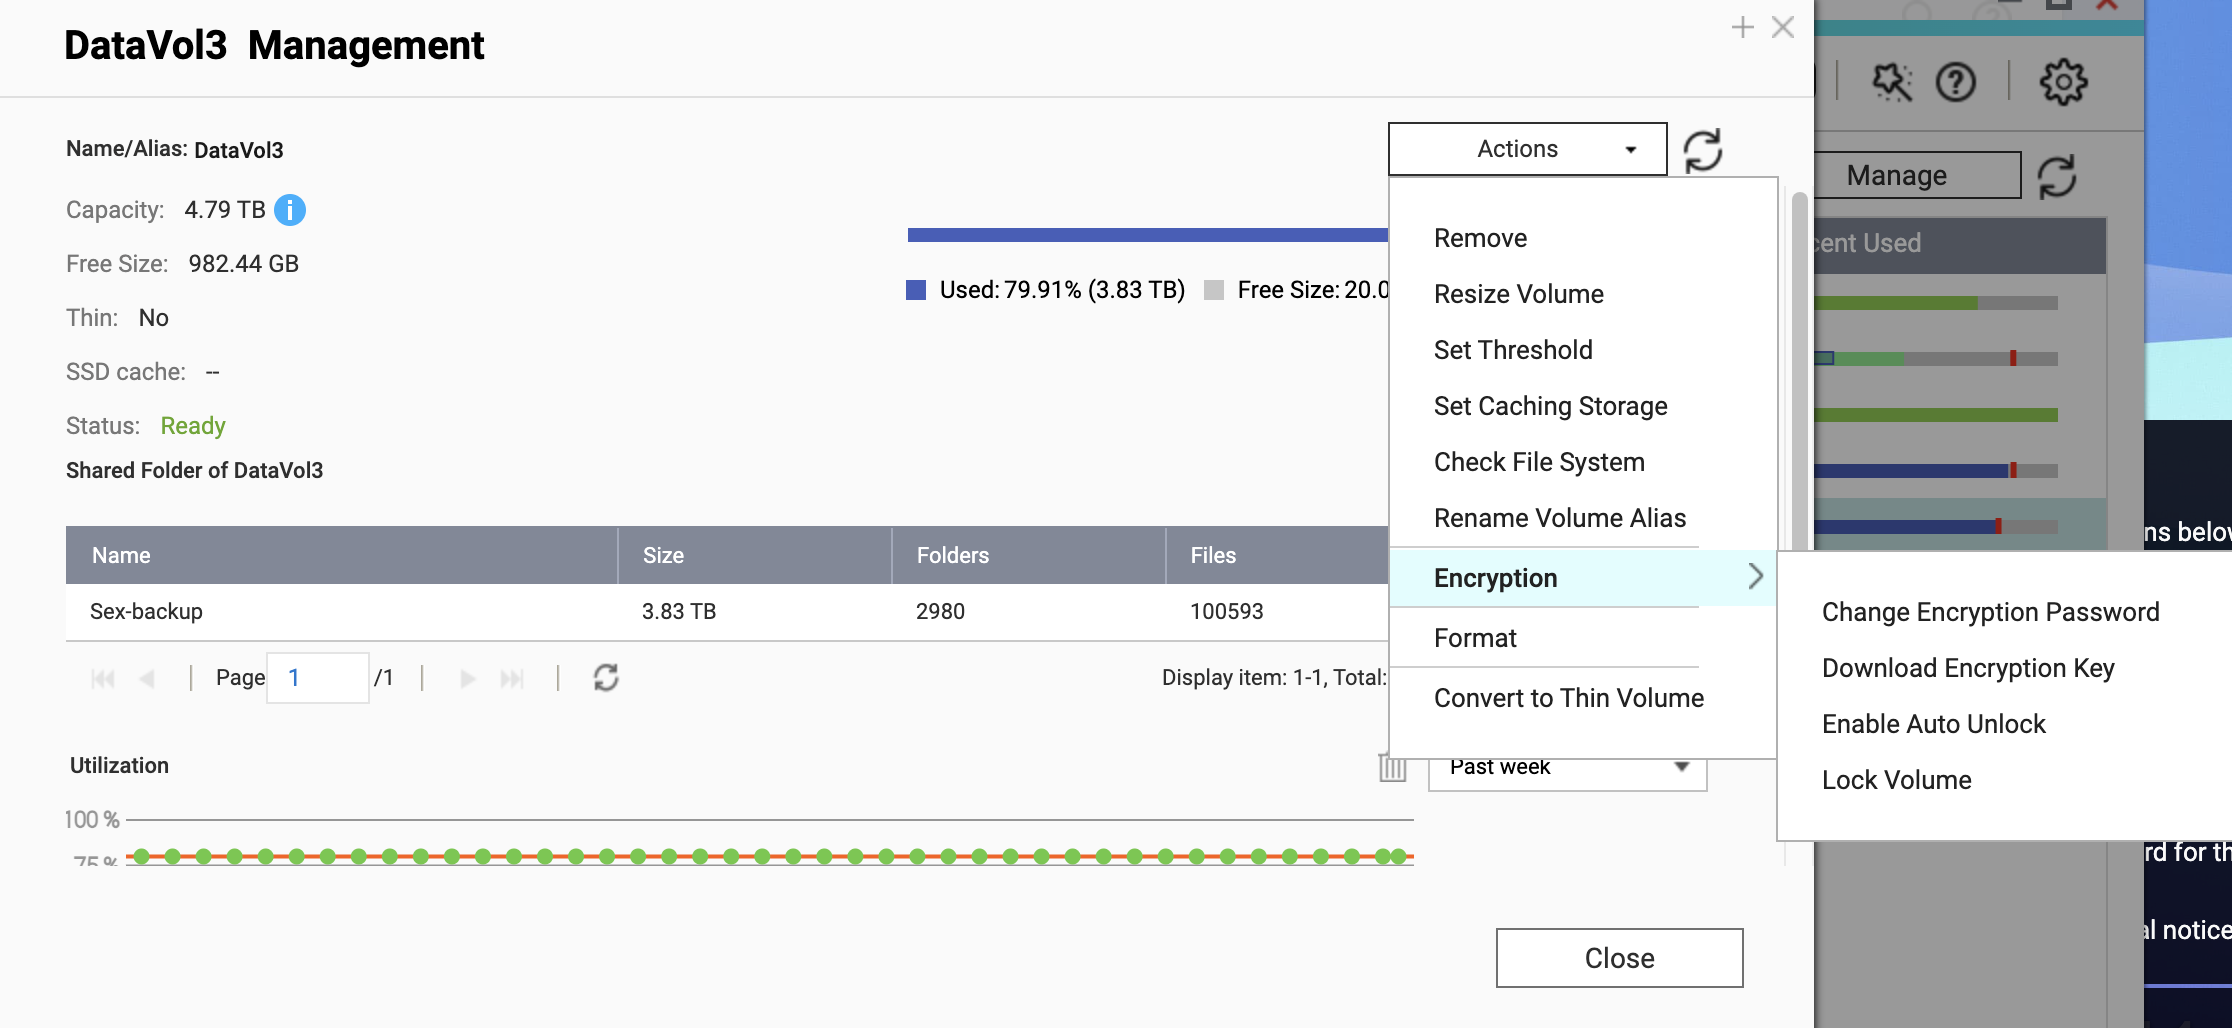
(1) 当社のシステムは**SED(自己暗号化ドライブ)**をサポートしています。HDDをご購入の際、SEDモデルを選択することでBitLockerと同様の保護を実現できます。さらに、ストレージレベルで暗号化を有効にし、暗号化キーを管理することも可能です — **ボリューム(QTS)やフォルダー(QuTS hero)**を含みます。
https://www.qnap.com/de-de/how-to/tutorial/article/wie-können-sie-selbstverschlüsselnde-laufwerke-seds-auf-ihrem-qnap-nas-verwenden
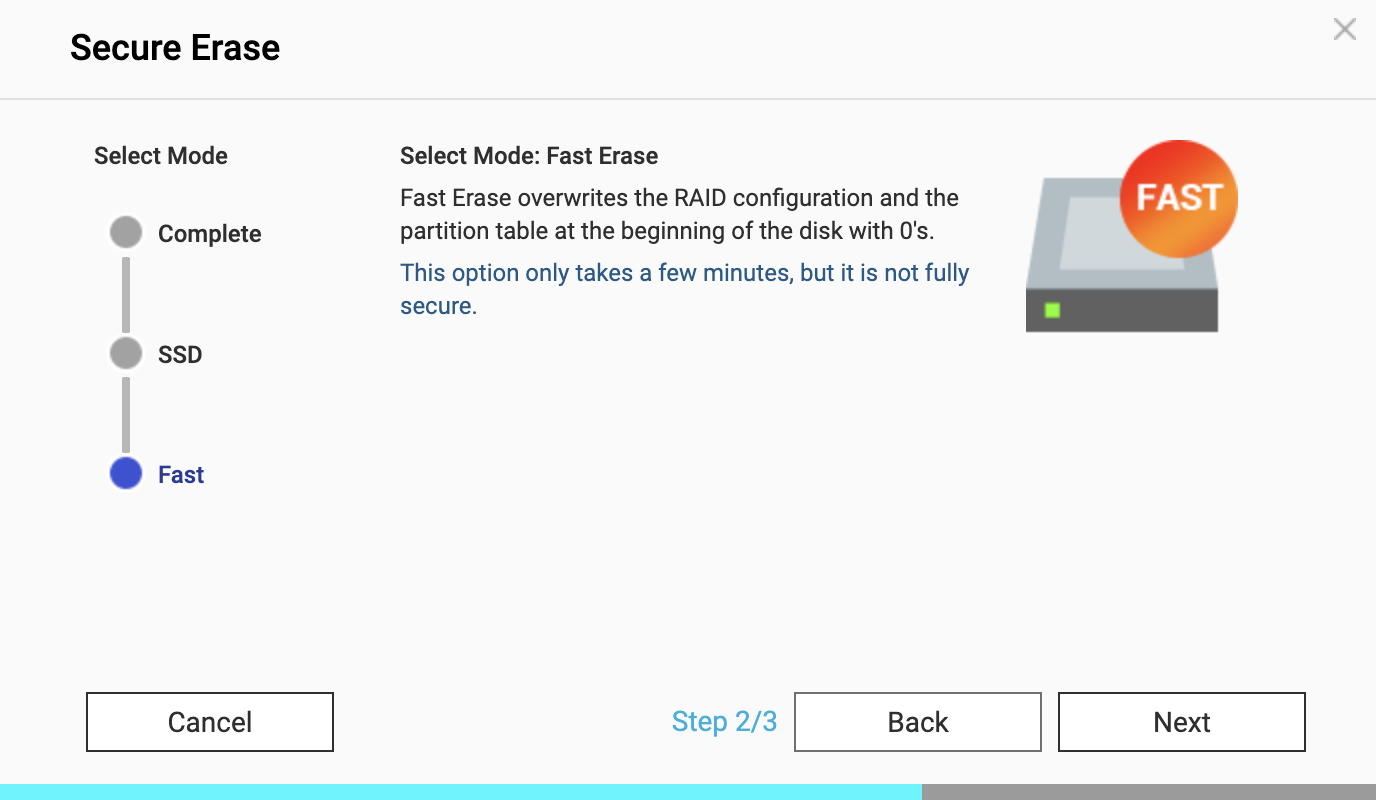
ご質問(2)および(3)については、ディスクに対してセキュア消去機能を提供しています。ゼロフィルや完全なローレベルフォーマットが含まれます。この機能は、ユーザーが古いドライブを廃棄する際によく使用され、NASからディスクを取り外す前に基礎データを徹底的に消去し、潜在的なデータ漏洩を防ぐことができます。
稼働中のNASで部分的な処理を行う必要性について興味があります。このストレージデバイスを他の方と共有しており、他のユーザーによるデータアクセスを防ぐためにブロックレベルのゼロ上書きによるセキュア削除が必要なのでしょうか?(ほとんどのNASユーザーは、データを完全に復元不可能にするよりも、誤って削除したデータを復元できるオプションを希望されることが多いです。)
「いいね!」 1
Djubo
4
その通りです。複数の人がNASを利用しているため、私がデータを削除した場合、そのデータが完全に消去されることを望みます。現在は問題ありませんが、将来的には課題になると考えています。
SED(自己暗号化ドライブ)は、まず対応するハードウェアを購入しなければならないという欠点があります。コンシューマー分野ではそれが難しいです。
私はTS-251+(2ベイ)を最新のQTSバージョンで使用しています。
こんにちは @Djubo さん
ご利用環境の詳細を共有いただきありがとうございます。TS-251+ と SED(自己暗号化ドライブ)の利用可否について、いくつか補足させていただきます。
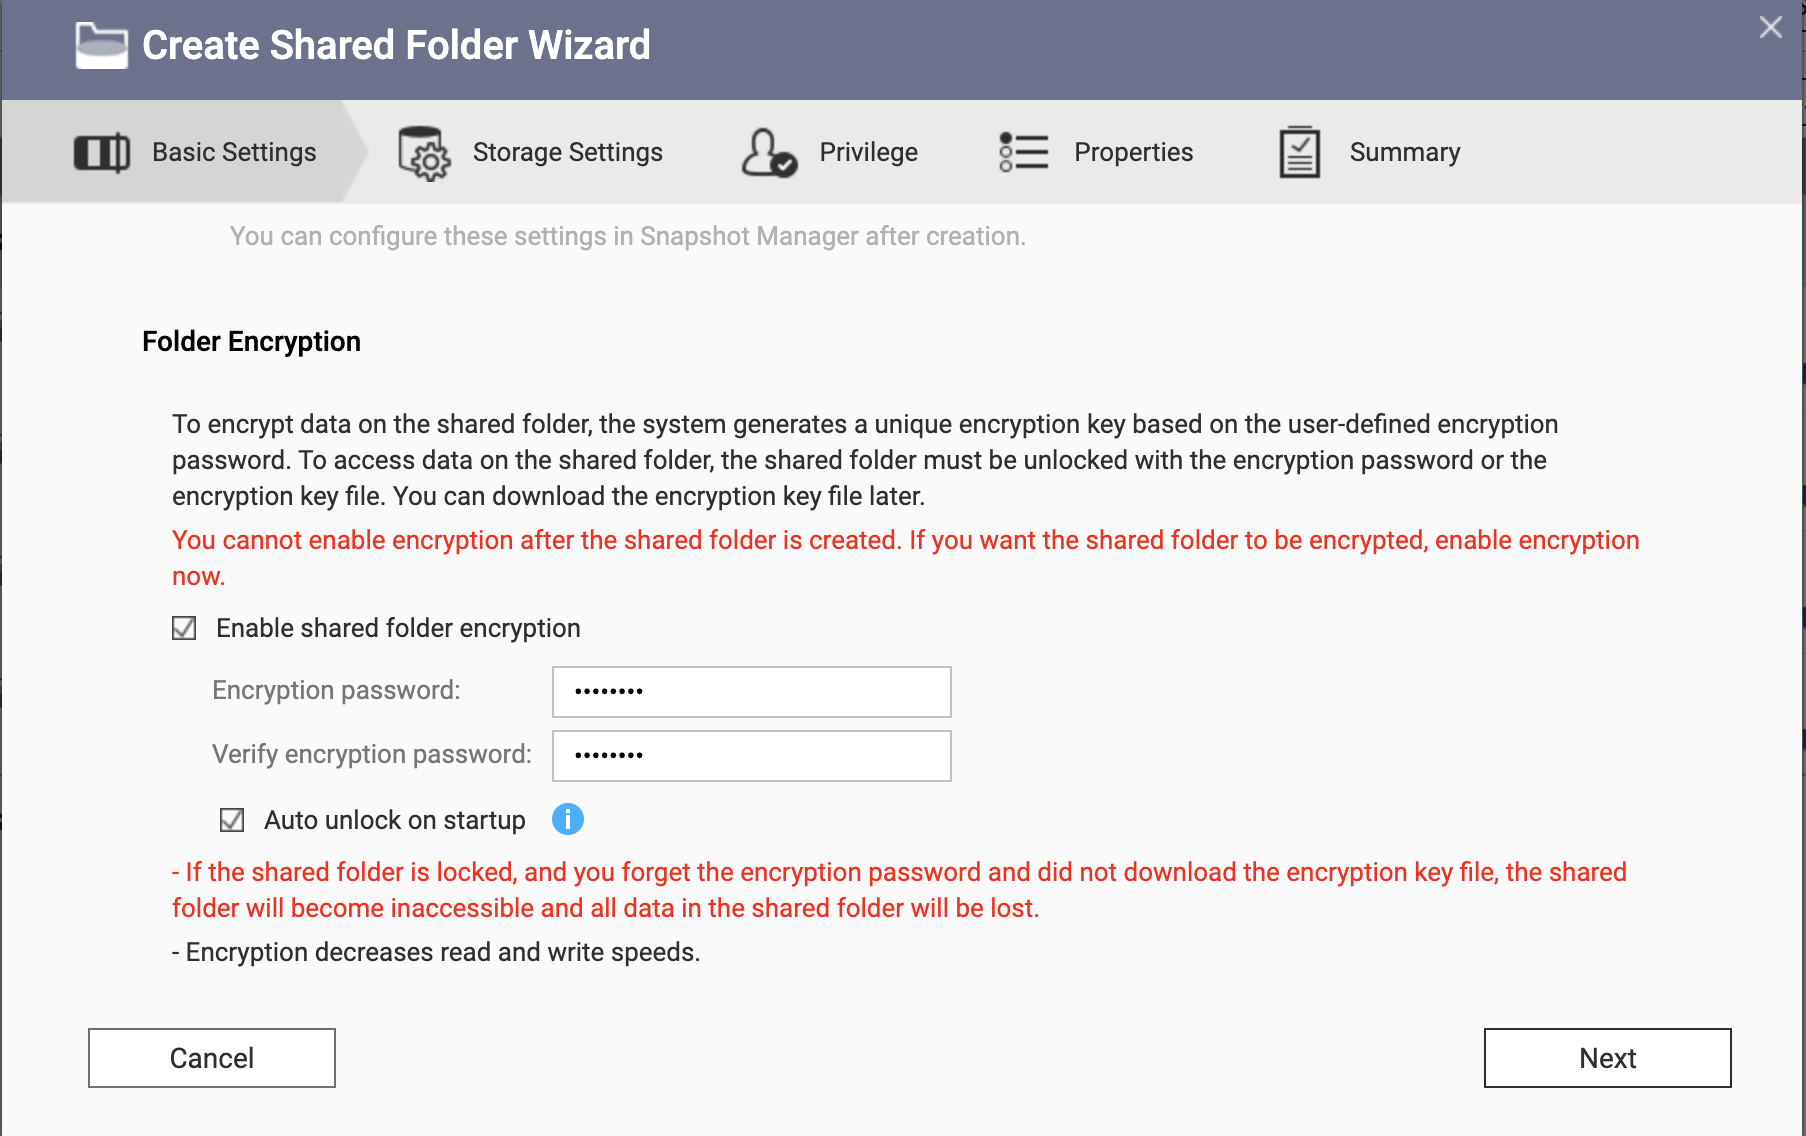
ご指摘の通り、SEDドライブは主にエンタープライズ向けのオプションであり、家庭やSOHOユーザーには入手が難しい場合があります。良いニュースとして、TS-251+ は QTS 上での**共有フォルダー暗号化(AES-256)**に完全対応しており、これはソフトウェアベースで標準的なドライブで利用可能です。Samが述べた通り、共有フォルダー作成時にこの機能を有効化できます。特別なハードウェアは不要です。
遡及的な暗号化についてご関心があるとのことですが、QTS では現在、BitLocker の「インプレース暗号化」とは異なり、フォルダー作成時に暗号化を設定する必要があります。最も安全かつ効率的な方法は、新しい暗号化済み共有フォルダーを作成し、既存データをそこに移行することです。
複数ユーザーでNASをご利用の場合、ユーザーごとに暗号化された共有フォルダーを作成し、フォルダー権限を設定して各ユーザーが自分の領域のみアクセスできるようにすることを推奨します。これにより、削除されたファイルがすぐに上書きされない場合でも、基盤となるデータは暗号化されたままで、同じNAS上の他ユーザーからはアクセスできません。
個別ファイルの安全な削除や空き領域のワイプ(ドライブ全体を消去せずに)についてのご要望ですが、これは現行機能では対応できていないのが実情です。既存のSecure Erase(セキュア消去)は、ドライブ全体の廃棄時を想定したものであり、稼働中のファイルシステム上でのファイル単位の操作には対応していません。EXT4上でリアルタイムな安全削除を実装する場合、HDDの大きな機械的摩耗やSSDの寿命短縮といったトレードオフもあるため、単純な追加は難しい状況です。
とはいえ、私はこの分野のプロダクトマネージャーとして、コンシューマードライブ上でのマルチユーザープライバシーというご要望をチームに共有し、検討課題として挙げておきます。こうした現場からのフィードバックが、私たちの優先順位付けに大いに役立っています。具体的な時期はお約束できませんが、確実に認識しております。
当面は、暗号化フォルダー+ユーザーごとの権限設定の運用で、ご利用用途に対して十分な保護が得られるはずです。
よろしくお願いいたします。
David
「いいね!」 1