こんにちは、異なる場所にブロードバンド接続された2台のQHora-301Wルーターがありますが、両方のネットワークを接続するためにサイト間VPN接続を設定することは可能でしょうか?
ありがとうございます。
こんにちは、異なる場所にブロードバンド接続された2台のQHora-301Wルーターがありますが、両方のネットワークを接続するためにサイト間VPN接続を設定することは可能でしょうか?
ありがとうございます。
仕様を見る限り、可能なようです。私はそのデバイスを持っていないので、やり方は分かりません。
メッシュVPN
QuWAN SD-WANテクノロジーは、複数拠点のQNAPデバイス間で自動的に安全なメッシュVPNを確立します。
両方のQHoraデバイスにQuWAN(クワン)をインストールして展開することをご検討いただけますでしょうか。ありがとうございます!
QuWAN Orchestrator(クワン・オーケストレーター)で組織内の異なるノード(地域)を接続することは可能ですか? | QNAP
Andy Cheung様
QNAP QHora-301Wをお選びいただき、誠にありがとうございます。
ご質問の2台のQHora-301Wの接続についてですが、両方のデバイスをQuWAN Orchestratorに追加するだけで構いません。システムが自動的にSite-to-Site VPN接続を確立します。この方法により、導入プロセスが簡素化されるだけでなく、QuWANインターフェースを通じて、異なる拠点の統合設定および集中管理が可能となります。
以下の手順をご参照ください。
 QHora-301W専用:QuWAN自動メッシュVPNガイド
2台のQHora-301Wルーターを使用することで、2拠点間を簡単にブリッジし、両拠点のデバイスがまるで同じオフィスにいるかのように通信できます。
設定前に、インターネット接続を以下のように整理してください:
ハブサイト(コア): このQHoraのWANポートにパブリックIPを接続します。このユニットが接続の「灯台」となります。
エッジサイト(支店): このユニットはパブリックIP不要です。通常のインターネット接続(モデムやファイアウォールの背後でも)で問題なく動作します。
サポートのヒント: ハブにパブリックIPを割り当てることで、エッジデバイスが常に「帰路を見つけ」、ローカルネットワーク環境に関係なく安定した接続を自動的に確立できます。
両方のQHora-301Wユニットの管理画面(QuRouter OS)にログインし、QuWANメニューへ進みます:
両方のユニットが同じQNAP IDでサインインしていることを確認してください。
組織選択では、デフォルトの**「My Organization」**を選択するだけです。新規作成は不要なので、設定がより迅速に進みます!
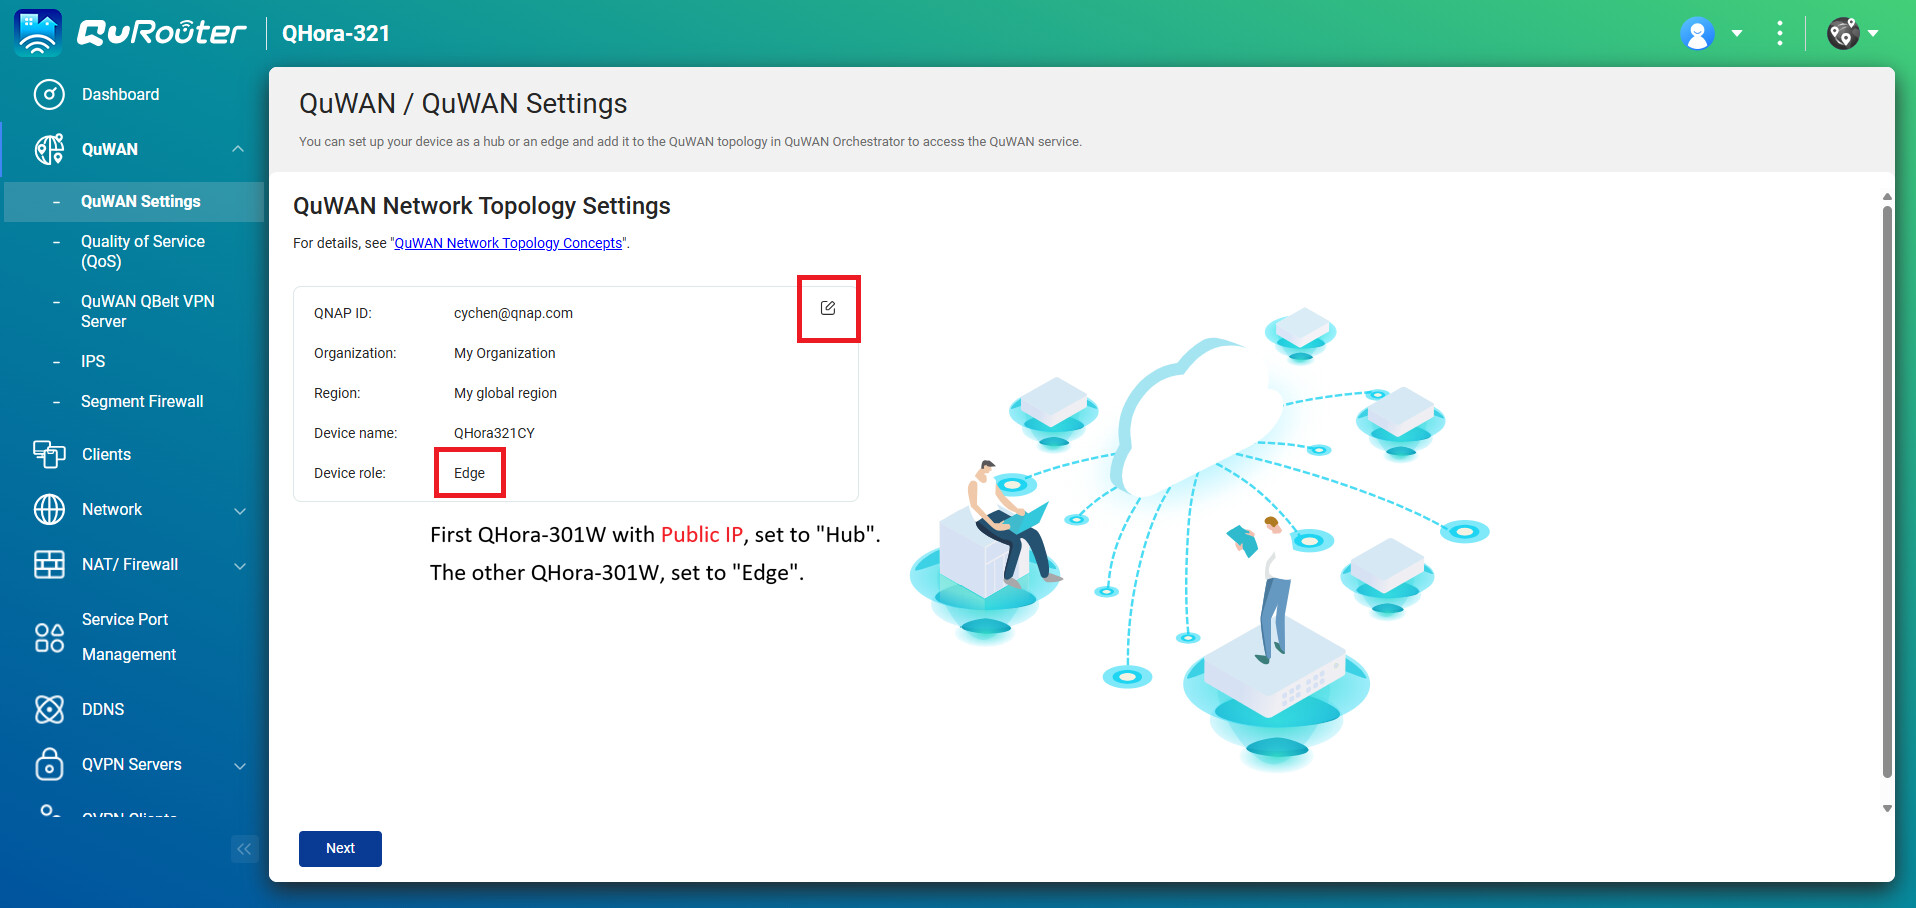
デバイスの役割をHubに設定します。
システムがWANポートのパブリックIPを自動検出し、クラウドオーケストレーターに登録します。
デバイスの役割をEdgeに設定します。
IPセグメントの確認: 接続の競合を防ぐため、2台のユニットのLAN IP範囲が重複しないようにしてください。
192.168.1.xの場合、エッジは192.168.2.xに設定します。設定が完了すると、2台のQHoraユニットがMy Organization経由で自動的にペアリングされます:
エッジユニットがハブへ積極的にセキュア接続を開始します。
複雑なポートフォワーディングやファイアウォールルールの設定は不要です。QuWANが暗号化トンネルを自動で処理します。
 クイックチェックリスト
同じアカウント: 両方のユニットが同じQNAP IDでサインインしていますか?
デフォルト組織: 両方のユニットがMy Organizationに参加していますか?
正しい役割: パブリックIPを持つユニットがHubに設定されていますか?
ユニークなサブネット: 両拠点のLAN IPセグメントは異なっていますか?
設定完了後、QuWAN Orchestratorダッシュボード上で2台のQHoraユニットを繋ぐ緑色のラインが表示され、Site-to-Site VPNの成功を示します!