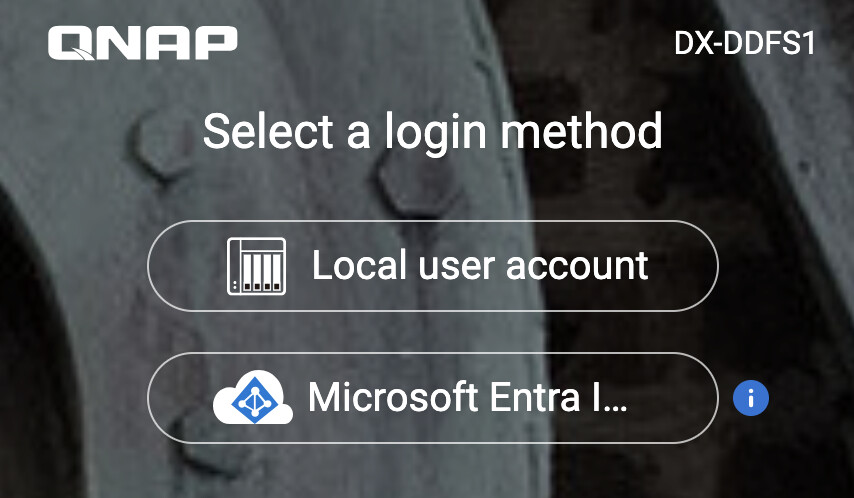
Das QTS-Handbuch im Helpcenter behandelt nur die drei Optionen auf dem anderen Tab unter „Domain-Sicherheit“.
Ich muss wissen, ob lokale Benutzer gleichzeitig neben M365-Konten verwendet werden können? Für Backups wie rsync/RRTR, FTP usw. gibt es keine reale Person, die sich mit einem Microsoft-Login anmelden würde. Und wie sieht es mit einem lokalen Notfall-Admin-Login („Break Glass“) aus, falls AAD ausfällt oder der Tenant defekt ist? Oder ein hybrides Szenario, bei dem einige Benutzer in 365 sind und andere nicht und auch nie sein werden.
Ich bin mir bei den Diensten nicht sicher, aber wenn du AD SSO einrichtest, kannst du weiterhin über dein lokales Konto auf das NAS zugreifen. Die Haupt-Weboberfläche fragt, ob du dich lokal oder per SSO anmelden möchtest.
Ich habe angefangen, es einzurichten, aber habe es nie komplett zum Laufen gebracht.
Falls jemand eine aktuelle Schritt-für-Schritt-Anleitung hat, wäre das super. Alle Hilfedokumente sind sehr veraltet und Microsoft verwendet diese Terminologie inzwischen gar nicht mehr. Für ein lokales AD ist es einfach genug, aber die Anbindung an O365 Entra/Azure AD ist nicht so unkompliziert.
Es gibt immer ein lokales Administratorkonto. Selbst wenn Sie das werkseitige Admin-Konto deaktiviert haben, können Sie sich immer noch mit diesem Standard-Admin-Konto anmelden – entweder mit der MAC-Adresse als Passwort oder, bei einigen neueren Geräten, ist das Backdoor-Passwort der Cloud-Key.
admin ist intern niemals deaktiviert, und auch wenn ich nicht sagen kann, mit welcher lokalen Version des Supports Sie interagiert haben, handelt es sich nicht um eine Hintertür.
Außerdem zwingt die QNAP-Einrichtung dazu, das Passwort auf einen anderen Wert zu ändern. Wenn Sie also nicht den 3-Sekunden-Reset durchführen, wird das Admin-Konto-Passwort nicht das „Standard“-Passwort sein.
Ich habe es endlich geschafft, folgendes erfolgreich einzurichten:
Azure Active Directory Domain Services
VPN von Azure zur Firewall, weitergeleitet zum QNAP
QNAP in Azure AD DS aufgenommen
Alle Benutzer und Gruppen von Azure zum QNAP synchronisiert
SSO eingerichtet
Mit SSO und MS-Anmeldedaten beim QNAP angemeldet.
Alles funktioniert wie es soll.
Zwei wichtige Schritte, die in der gesamten QNAP-Dokumentation fehlen:
Das VPN kann nicht direkt auf dem QNAP erstellt werden. Sie benötigen ein externes Gateway bzw. eine Firewall, um diese Verbindung zu Azure herzustellen und das Routing zu Ihrem NAS einzurichten. Azure ist sehr streng, was die erlaubten Handshake-Einstellungen angeht, und die genaue Kombination auf Azure zu finden, die zu Ihrem Gateway-Gerät passt, ist schwierig.
Sie müssen eine der Standard-DNS-Einstellungen Ihres NAS auf die Azure-IP Ihres AD DS ändern. Diese nur im Domain Join-Assistenten einzutragen, reicht nicht aus (direkt von QNAP-Support bestätigt). Der Support wollte, dass ich alle DNS auf Azure umstelle, aber das hat alle anderen QNAP-Dienste lahmgelegt, die eine externe Domain auflösen müssen.
Denethor, das sind großartige Neuigkeiten. Ich habe versucht, mit dem Support daran zu arbeiten, aber bisher ohne Erfolg. Darf ich fragen, welches VPN-/Firewall-Gerät du verwendet hast? Laut der Microsoft-Liste werden ja nur wenige Firewalls unterstützt.