你好,
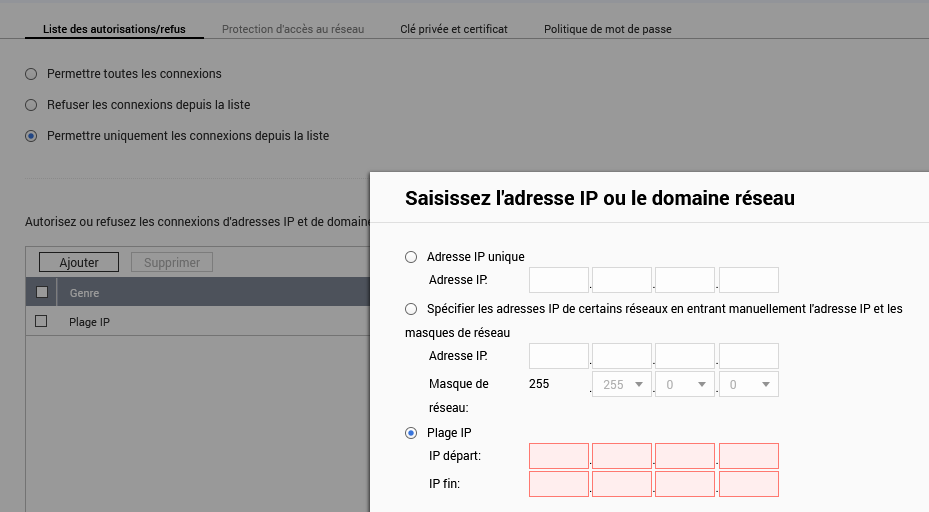
我最近才發現,在我的 NAS 上可以通過新增 IP 範圍來限制僅允許內部 IP 位址存取。
請問是否可以在允許/拒絕清單中新增一條規則?
我可以直接加入一行硬編碼的規則:僅允許內部 IP 位址(192.168.1.1 - 192.168.1.255)嗎?
謝謝你
你好,
我最近才發現,在我的 NAS 上可以通過新增 IP 範圍來限制僅允許內部 IP 位址存取。
請問是否可以在允許/拒絕清單中新增一條規則?
我可以直接加入一行硬編碼的規則:僅允許內部 IP 位址(192.168.1.1 - 192.168.1.255)嗎?
謝謝你
為什麼除了內部地址之外,還會有其他流量進入你的 NAS 呢?
只要確保沒有埠轉發(port forward)且沒有啟用 UPnP,就很簡單。
如果你有某些原因需要讓 NAS 直接面向網際網路,至少要安裝 QuFirewall,這樣你可以更詳細地設定允許或拒絕一系列的 IP、連接埠和地區。
在發佈截圖到英文論壇之前,最好先將你的使用者介面設為英文!
進入你的路由器,移除所有的埠轉發(port forward),並停用UPnP(如上所述)
我已在我的路由器上停用了 UPnP。
關於埠轉發規則,我有一條指向我的 NAS 的特定埠的啟用規則。
但奇怪的是,當我執行埠開放測試時,它顯示為關閉(雖然這與本論壇無關)。
這些措施對於近年來發生的這類攻擊幾乎沒有什麼保護作用,甚至可能毫無用處。不要指望這些對你有任何實質幫助。
不太確定你這裡真正想問的是什麼。你似乎已經找到了輸入 IP 範圍的正確位置。這對實際防護幫助不大,但你可以為你的本地 IP 範圍建立白名單。
另外,你沒有說明你的 NAS 型號或具體韌體版本。可用的選項會根據這些細節而有所不同。
這是 TS269pro
韌體版本:4.3.4
由於您的裝置是舊型號,可能不支援 QuFirewall。
在這種情況下,如先前建議,我們建議使用白名單、路由器,並避免進行埠轉發以確保安全。