Ich kann nicht finden, wo ich das Zertifikat aktualisieren kann. Was soll ich tun?
Meinen Sie das OpenVPN-Zertifikat im VPN-Dienst?
Könnten Sie einen Screenshot machen, damit wir sehen können, woher die Nachricht tatsächlich stammt?
Ich habe mich in das Backend-Management meines NAS eingeloggt und im Bereich Anwendungen beim OpenVPN-Server gibt es einen Zertifikats-Download. Früher habe ich das Zertifikat einfach auf den Client kopiert und konnte dann darauf zugreifen. Gestern habe ich festgestellt, dass der Zugriff nicht mehr möglich ist. Beim Überprüfen der heruntergeladenen CA.CRT-Datei wurde angezeigt, dass sie abgelaufen ist. Siehe Bild.
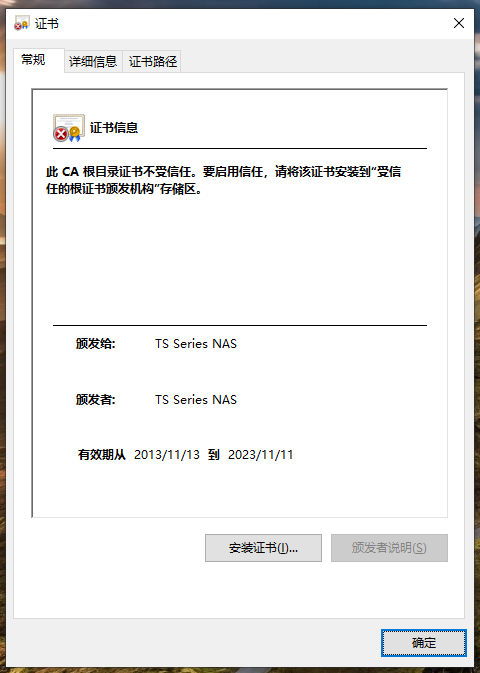
Bezüglich Ihres TS-239 Modells: Dieses Produkt ist bereits seit längerer Zeit auf dem Markt und hat inzwischen das End-of-Life (EOL)-Stadium erreicht. Wir werden unser Bestes tun, um dies intern weiterzugeben und zu prüfen, ob eine manuelle Unterstützung möglich ist.
Da dieses Modell jedoch die Wartungsfrist überschritten hat, empfehlen wir Ihnen aus Gründen der Datensicherheit und Systemstabilität, auf ein neueres Modell umzusteigen. Die neuen Modelle bieten nicht nur bessere Leistung und Sicherheit, sondern gewährleisten auch weiterhin technischen Support vom Hersteller.
Falls Sie einen Beschaffungsbedarf haben oder mehr über unsere Alt-gegen-Neu-Angebote erfahren möchten, können Sie sich jederzeit gerne an uns wenden. Wir stehen Ihnen gerne mit professioneller Beratung und Unterstützung zur Verfügung.
Vielen Dank für Ihr Verständnis und Ihre Unterstützung!
Hallo, gibt es eine Methode?
Hallo, da der TS-239 schon etwas älter ist, benötigen wir mehr Zeit, um zu recherchieren, wie wir Ihnen bei Ihrem Problem helfen können.
Sobald es neue Informationen gibt, werden wir Sie informieren. Vielen Dank!
Hallo Yzgolden,
Könntest du bitte die Versionsnummern von QTS und QVPN angeben, die du derzeit verwendest?
In unserer neueren Version sollte die OpenVPN-Anwendung bereits in den QVPN Service integriert sein.

Ich habe nachgesehen, das TS-239 unterstützt wohl nur bis QTS 4.2.6.
Zu dieser Zeit hatte QNAP die OpenVPN-Anwendung noch nicht in QVPN integriert, damals wurde vermutlich nur die L2TP/IPsec VPN-Anwendung angeboten.
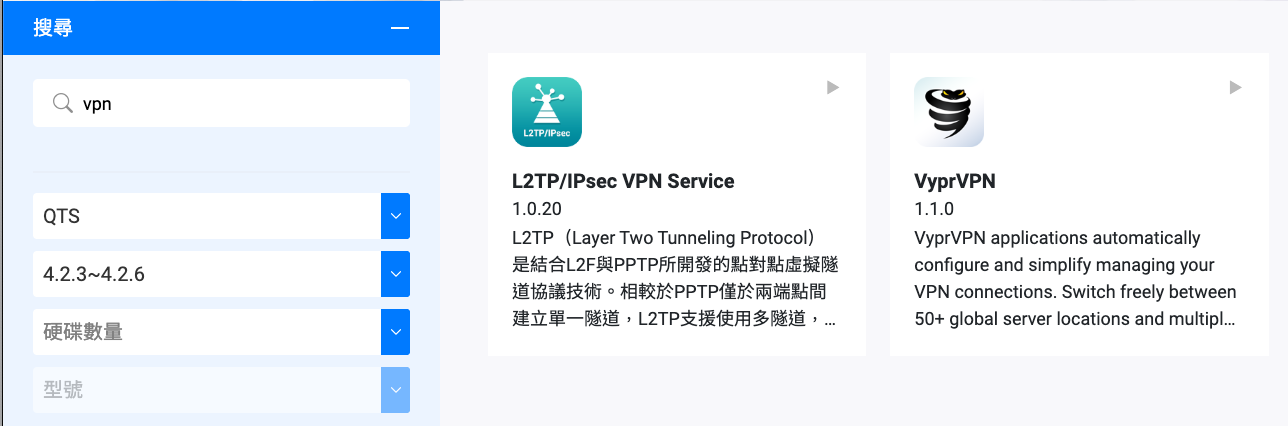
Falls die von Ihnen gesehene Anwendung OpenVPN heißt,
könnten Sie uns einen Screenshot dieser OpenVPN-Anwendung zur Verfügung stellen, damit wir dies überprüfen können?

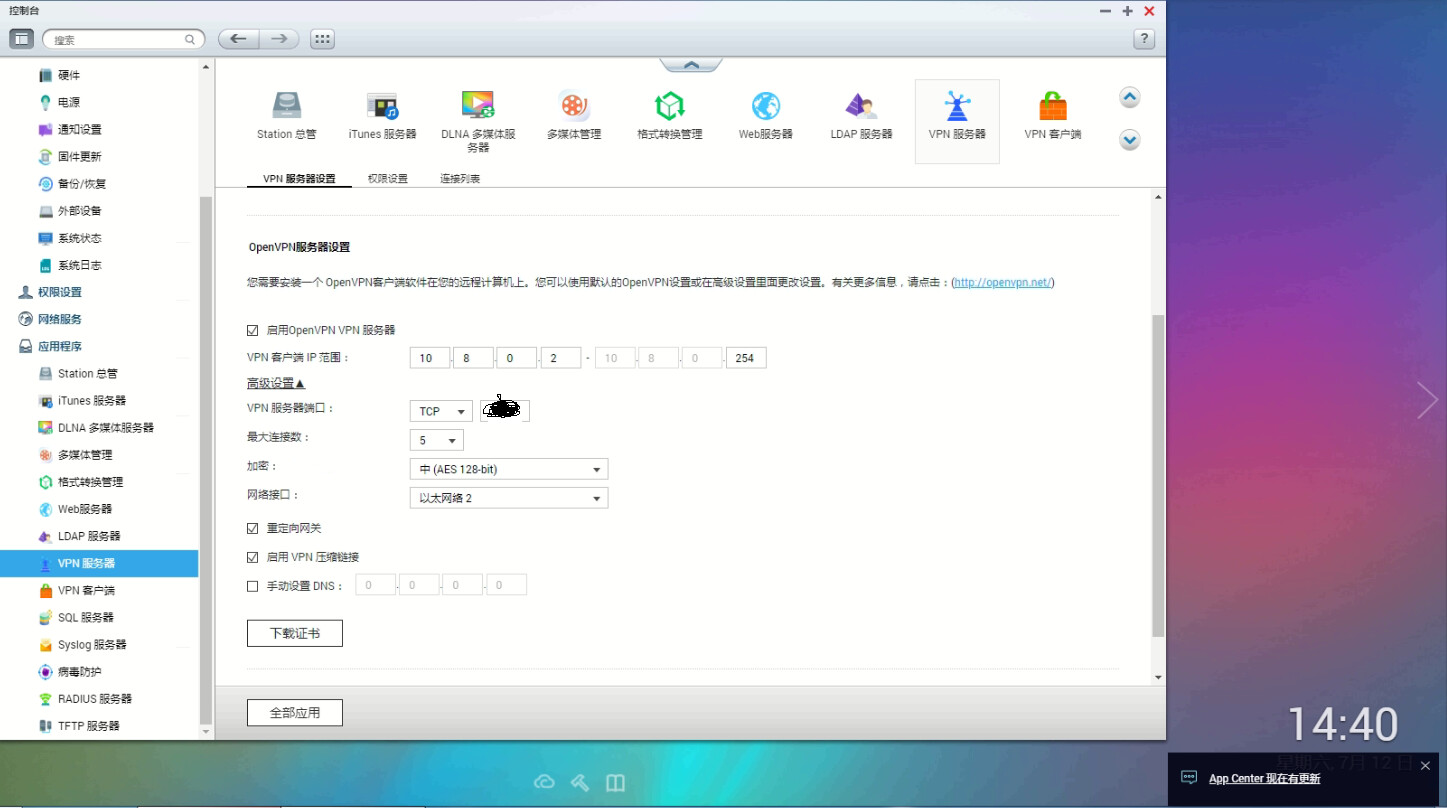
Hallo, ich habe geantwortet. Es gibt Versionsinformationen, das NAS ist zwar ziemlich alt, aber ich benutze es seit 10 Jahren und es läuft stabil ohne Probleme. Früher habe ich OPENVPN verwendet, aber jetzt funktioniert es nicht mehr. Im Systemprotokoll wird angezeigt, dass das CA-Zertifikat abgelaufen ist. Nachdem ich die NAS-Konfigurationsoberfläche aufgerufen habe, konnte ich keine Option zum Aktualisieren des Zertifikats finden. Es gibt nur eine Option zum Herunterladen des Zertifikats.
Die von Ihnen verwendete OpenVPN ist möglicherweise nicht die von QNAP offiziell bereitgestellte OpenVPN, denn zu Zeiten von Version 4.2.6 scheint es noch keine Unterstützung für OpenVPN durch die “QVPN”-App zu geben (wie im Screenshot, den ich zuvor gepostet habe).
Wenn die Anwendung nicht von QNAP bereitgestellt wird, ist es auch schwieriger, Support zu bieten…
Nein! Ich habe noch nie andere OPENVPN-Anwendungen installiert. Du kannst sehen, dass dieser VPN-Server im Firmware-Programm enthalten ist. Ich habe ihn nicht zusätzlich installiert.
Es sieht so aus, als ob QVPN erst später von den Systemanwendungen getrennt wurde.
In diesem Fall sollte man wohl ein Ticket eröffnen und das Team bitten zu prüfen, ob es eine andere Möglichkeit gibt, das CA zu aktualisieren.
Hallo Yzgolden,
Hallo, laut interner Teamtests bitten wir dich, die folgenden Schritte auszuführen.
- Melde dich per SSH mit dem Admin-Konto am NAS an.
- Führe die folgenden Befehle aus
export VPN_EASY_RSA="/etc/openvpn/easy-rsa"
export VPN_KEY_PATH="/etc/openvpn/keys"
export EASY_RSA="${VPN_EASY_RSA}"
export OPENSSL="/usr/bin/openssl"
export PKCS11TOOL="pkcs11-tool"
export GREP="/bin/grep"
export KEY_CONFIG=$(${VPN_EASY_RSA}/whichopensslcnf ${VPN_EASY_RSA})
export KEY_DIR="${VPN_KEY_PATH}"
export PKCS11_MODULE_PATH="dummy"
export PKCS11_PIN="dummy"
export KEY_SIZE=1024
export CA_EXPIRE=3650
export KEY_EXPIRE=3650
export KEY_COUNTRY="TW"
export KEY_PROVINCE="Taiwan"
export KEY_CITY="Taipei"
export KEY_ORG="QNAP Systems Inc."
export KEY_EMAIL="admin@qnap.com"
export KEY_CN="TS Series NAS"
export KEY_NAME="NAS"
export KEY_OU="NAS"
export PKCS11_MODULE_PATH=changeme
export PKCS11_PIN=1234

/etc/openvpn/easy-rsa/clean-all
/etc/openvpn/easy-rsa/build-dh
/etc/openvpn/easy-rsa/pkitool --initca
/etc/openvpn/easy-rsa/pkitool --server myserver
- Gehe auf die OpenVPN-Seite und deaktiviere > anwenden > aktiviere > anwenden
- Lade das Zertifikat erneut herunter
Damit sollte das Datum des Zertifikats aktualisiert werden. Bitte probiere es aus, danke.
1 „Gefällt mir“
Vielen Dank, VPN funktioniert jetzt dank Ihrer Methode einwandfrei!