Das Betriebssystem, das Sie zum Zugriff auf Ihr NAS verwenden:
Win11
NAS-Modell
TS-253A
Firmware-Version/Baubestimmungen – nicht einfach „die neueste“
QTS 5.2.10.3568 Build 20260722
Netzwerkkonfiguration (z. B. Einzelport oder Port-Trunking)
Einzelport
Hallo,
Ich habe ein Dilemma mit der neuen Version von QU Firewall 2.6.0, denn jetzt werden 10-mal mehr blockierte Ereignisse als zuvor erstellt.
Ich habe ein einfaches Firewall-Profil, das nur bestimmte Ports von bestimmten Regionen der Welt zulässt, und vor Version 2.6.0 (2.5.0) wurden etwa 30.000 bis 60.000 Ereignisse pro Tag blockiert, was für mich vernünftig klingt.
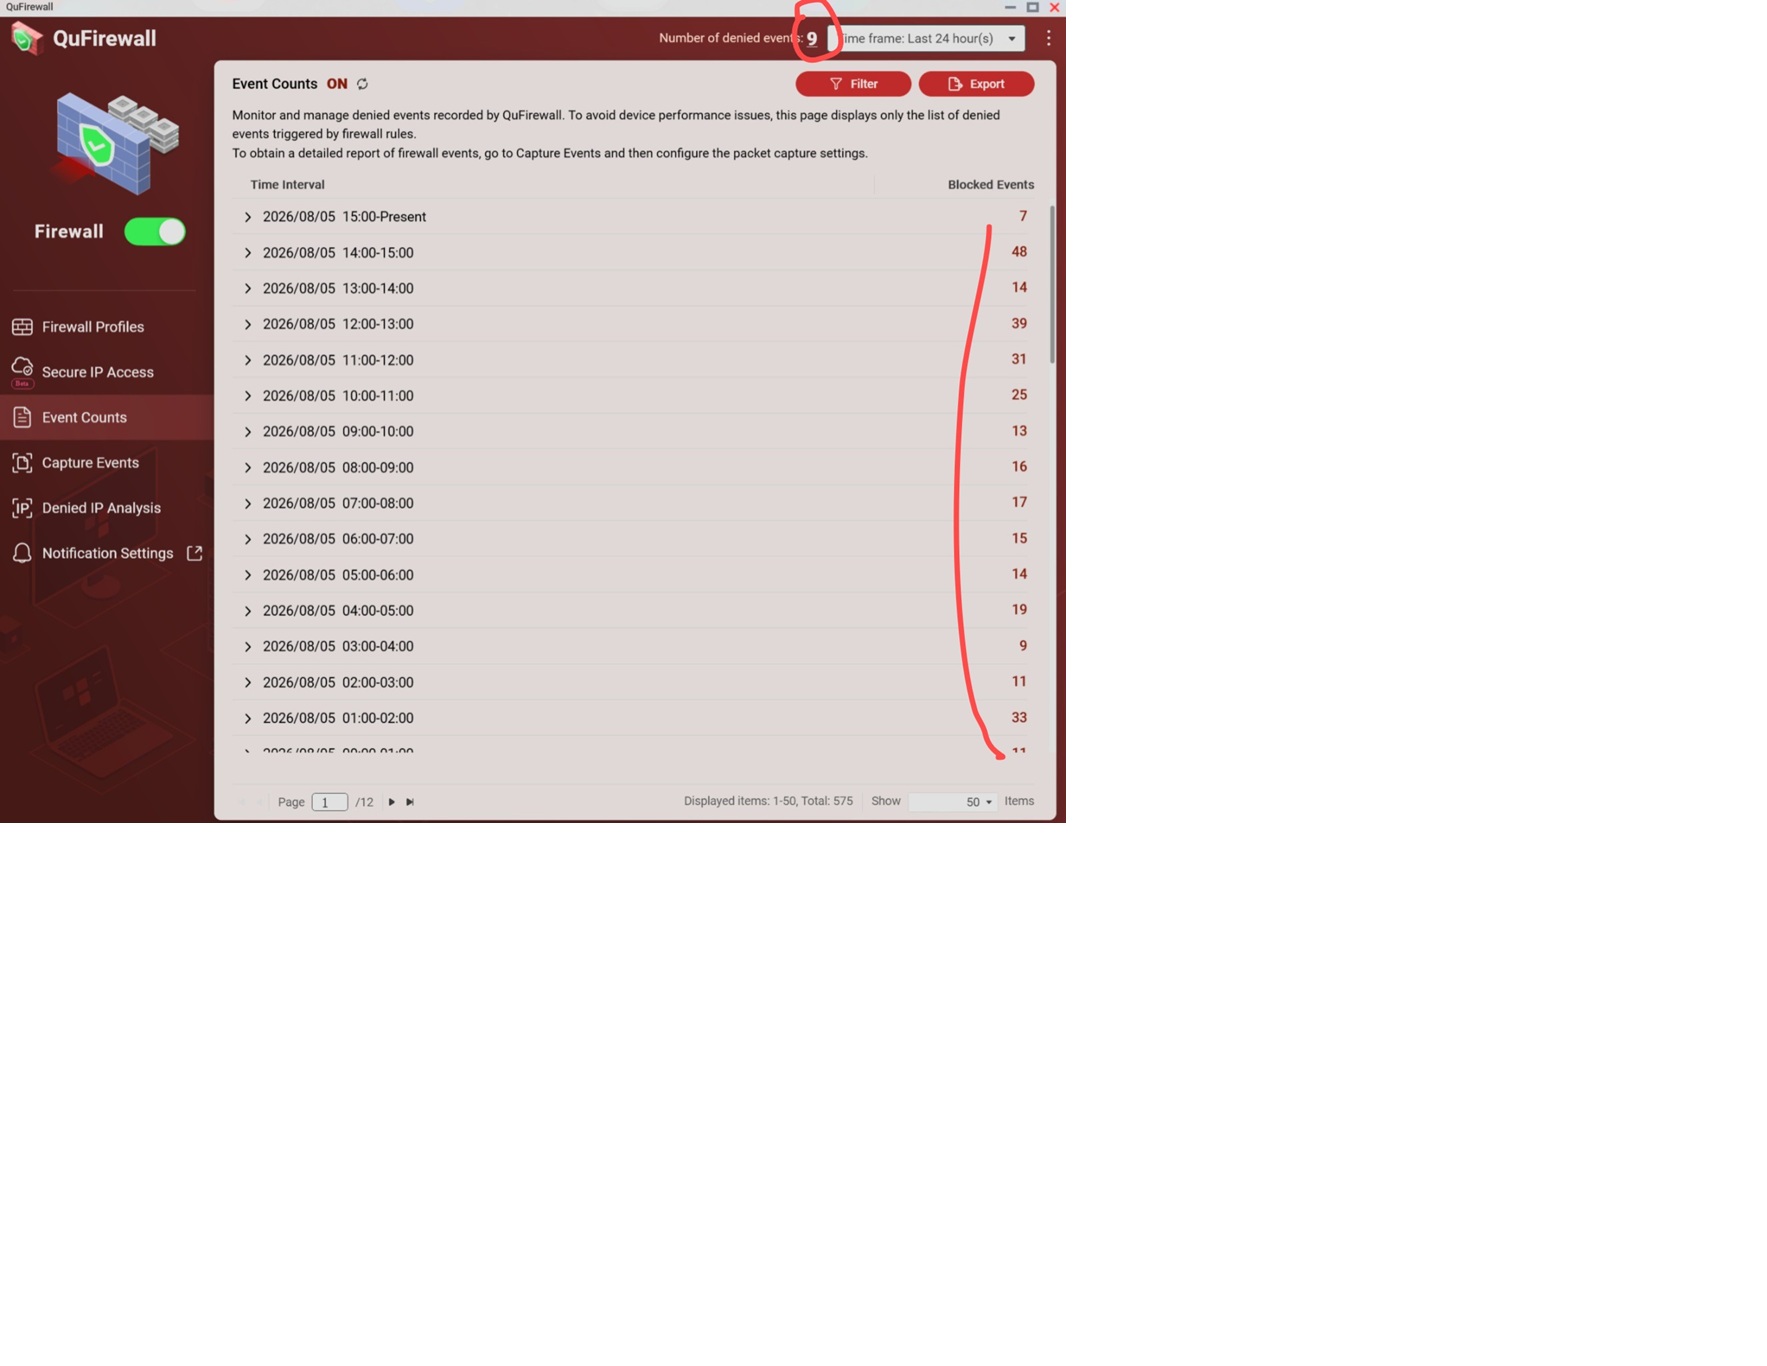
Jetzt hat die neue Version aus meiner Sicht einen Fehler, denn sie protokolliert 35 Millionen Ereignisse innerhalb von 24 Stunden und die blockierten Regeln, die angewendet werden, werden in manchen Fällen 10-mal hintereinander protokolliert.
Zum Beispiel das Blockieren von TOR oder das Blockieren eines Landes.
Dann wird im nächsten Eintrag dieselbe Regel erneut angewendet und blockiert nochmals die obige Regel.
Es ist, als würden die Regeln immer und immer wieder angewandt: Nachdem eine IP blockiert wurde, gehen sie wieder ganz nach oben und werden erneut ausgeführt.
Qnap sagte, dass sie bestätigt haben, dass es ein (Zähl-)Problem gibt, aber wir haben außer der Information, dass es in einem späteren Update behoben wird, nichts Weiteres gehört.
Warum also, bis zu diesem unbekannten Datum, können sie das vorherige (funktionierende) Release nicht zurückrollen oder uns zumindest mitteilen, wo wir es herunterladen können?
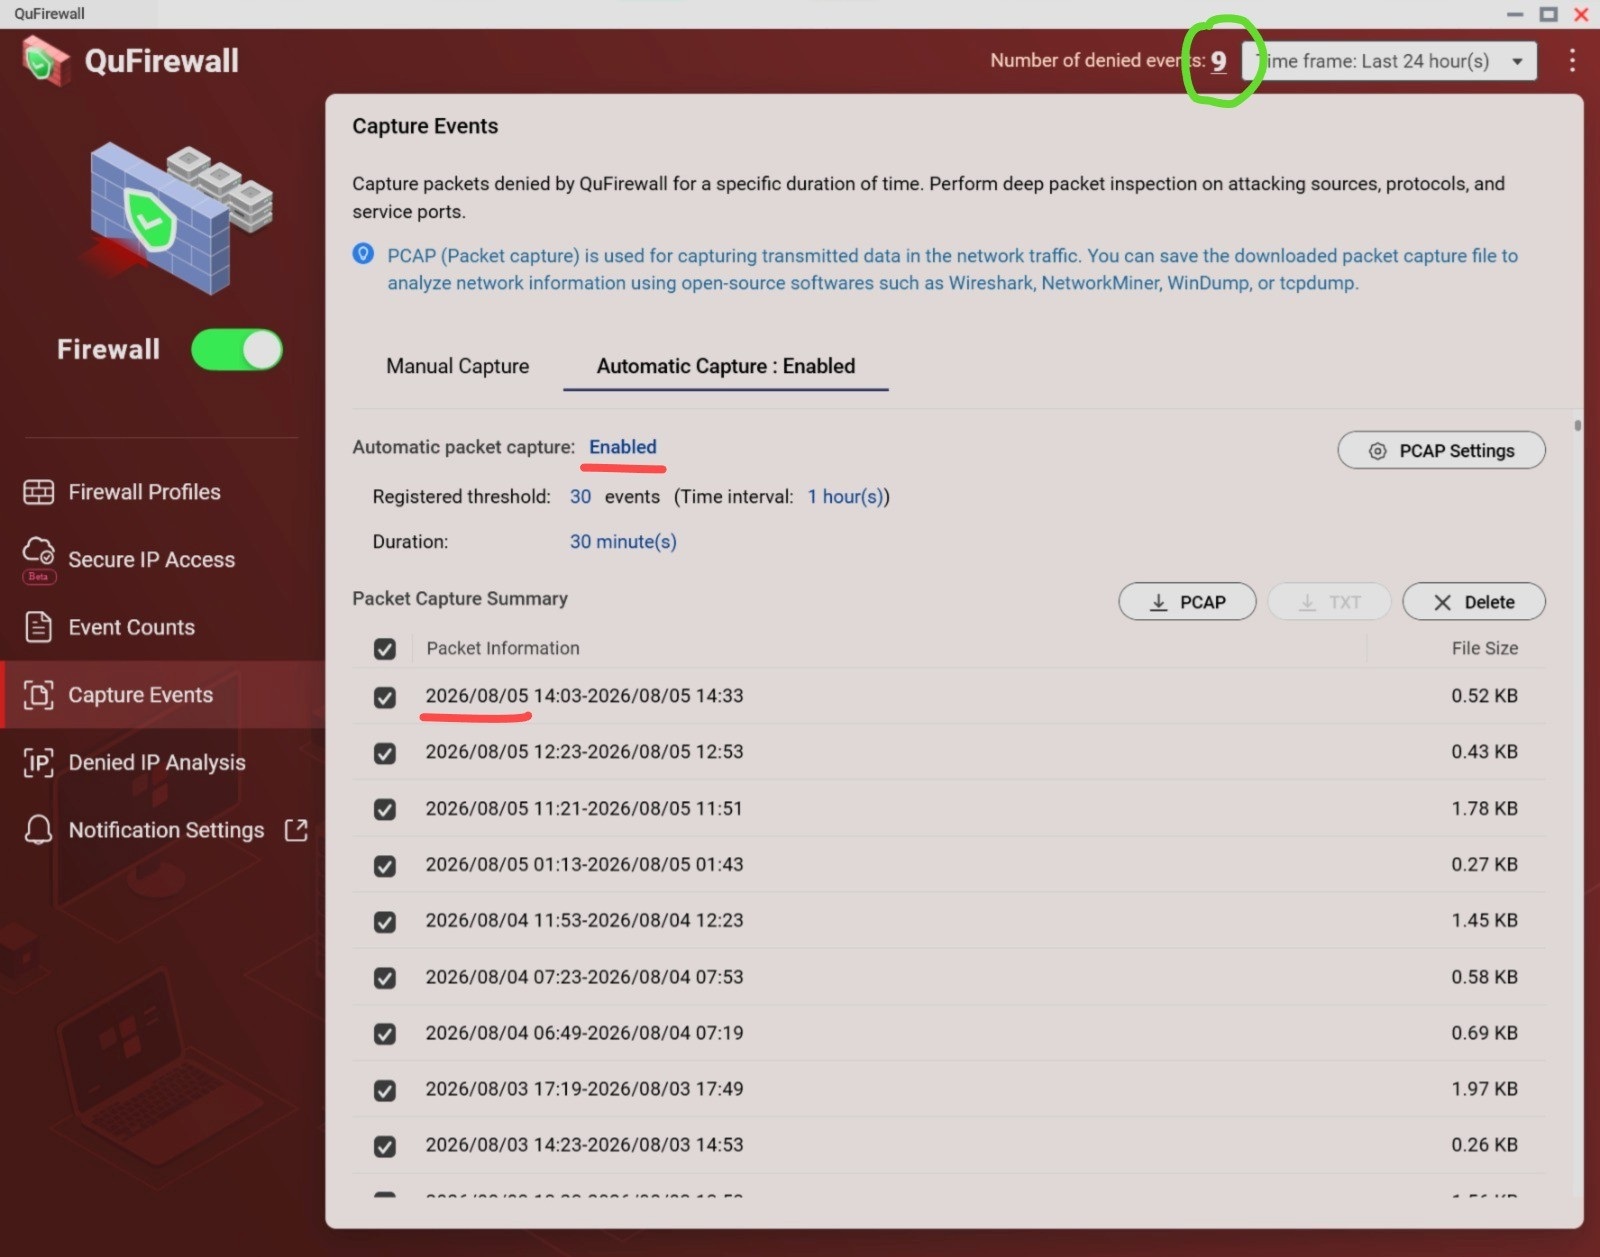
Das letzte automatisch erfasste Paketereignis war bei mir am 5. August, was der Tag dieses neuesten Updates war.
Die Anzahl der abgelehnten Ereignisse hat sich seit dem Datum des letzten Releases nicht von 9 verändert.
Es tut uns leid für die Unannehmlichkeiten. Wir haben intern bestätigt, dass Version 2.6.0 dieses Problem unter bestimmten Bedingungen verursachen kann. Wir werden diese Version entfernen und das Problem in einem zukünftigen Release beheben. Vielen Dank für Ihr Verständnis.
Ursache:
Dies ist ein bekanntes Regression-Problem in QuFirewall 2.6.0.x — ein Problem mit dem Zähler für abgelehnte Ereignisse und dem Intervallüberlauf:
* Das Aggregationsfenster für abgelehnte Ereignisse wird auf einem einzigen veralteten Intervall eingefroren und bewegt sich nicht weiter, sodass dieselben Ereignisse immer wieder neu gezählt werden (etwa einmal pro Minute). Dadurch wird die Anzeige der „abgelehnten Ereignisse“ im Überblick künstlich aufgebläht.
* Diese aufgeblähten Zahlen sind Phantomwerte — sie werden nicht durch tatsächlich erfasste Pakete untermauert. Die Analyse der abgelehnten IPs zeigt korrekt ungefähr 0 echte Pakete, sodass Automatische Erfassung, Manuelle Erfassung und Analyse der abgelehnten IPs „leer“ erscheinen.
Anders gesagt: Die PCAP-Erfassung fehlt nicht wirklich und funktioniert auch nicht fehlerhaft – die zugrundeliegende Ereigniszählung und Protokollierung in Version 2.6.0.0875 ist defekt. Das führt einerseits zu den fiktiven hohen Zahlen abgelehnter Ereignisse und andererseits zu leeren Erfassungen/Analysen. Da die Ereignisse Phantome sind, gibt es keinen tatsächlich nicht protokollierten bösartigen Datenverkehr, sodass dies kein echtes Sicherheitsproblem darstellt.
Du kannst in QuFirewall > Analyse abgelehnter IPs prüfen, ob IPs abgelehnt wurden, oder im QuLog Center > Ereignisprotokoll, ob Verbindungsversuche von nicht autorisierten IPs/Geräten fehlgeschlagen sind.
Hinsichtlich einer behebenen Version, warte ich auf ein Feedback des Dev-Teams bezüglich eines eventuellen ETA-Release.