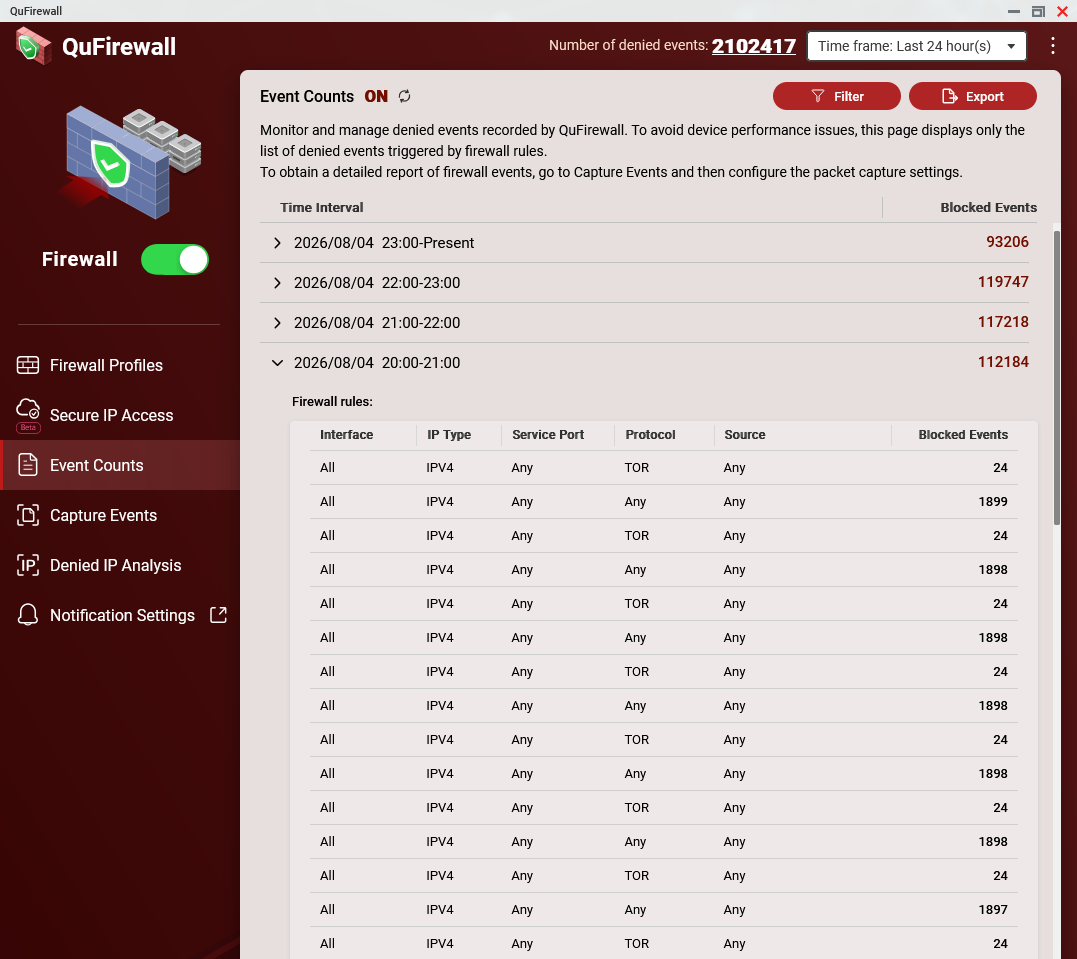
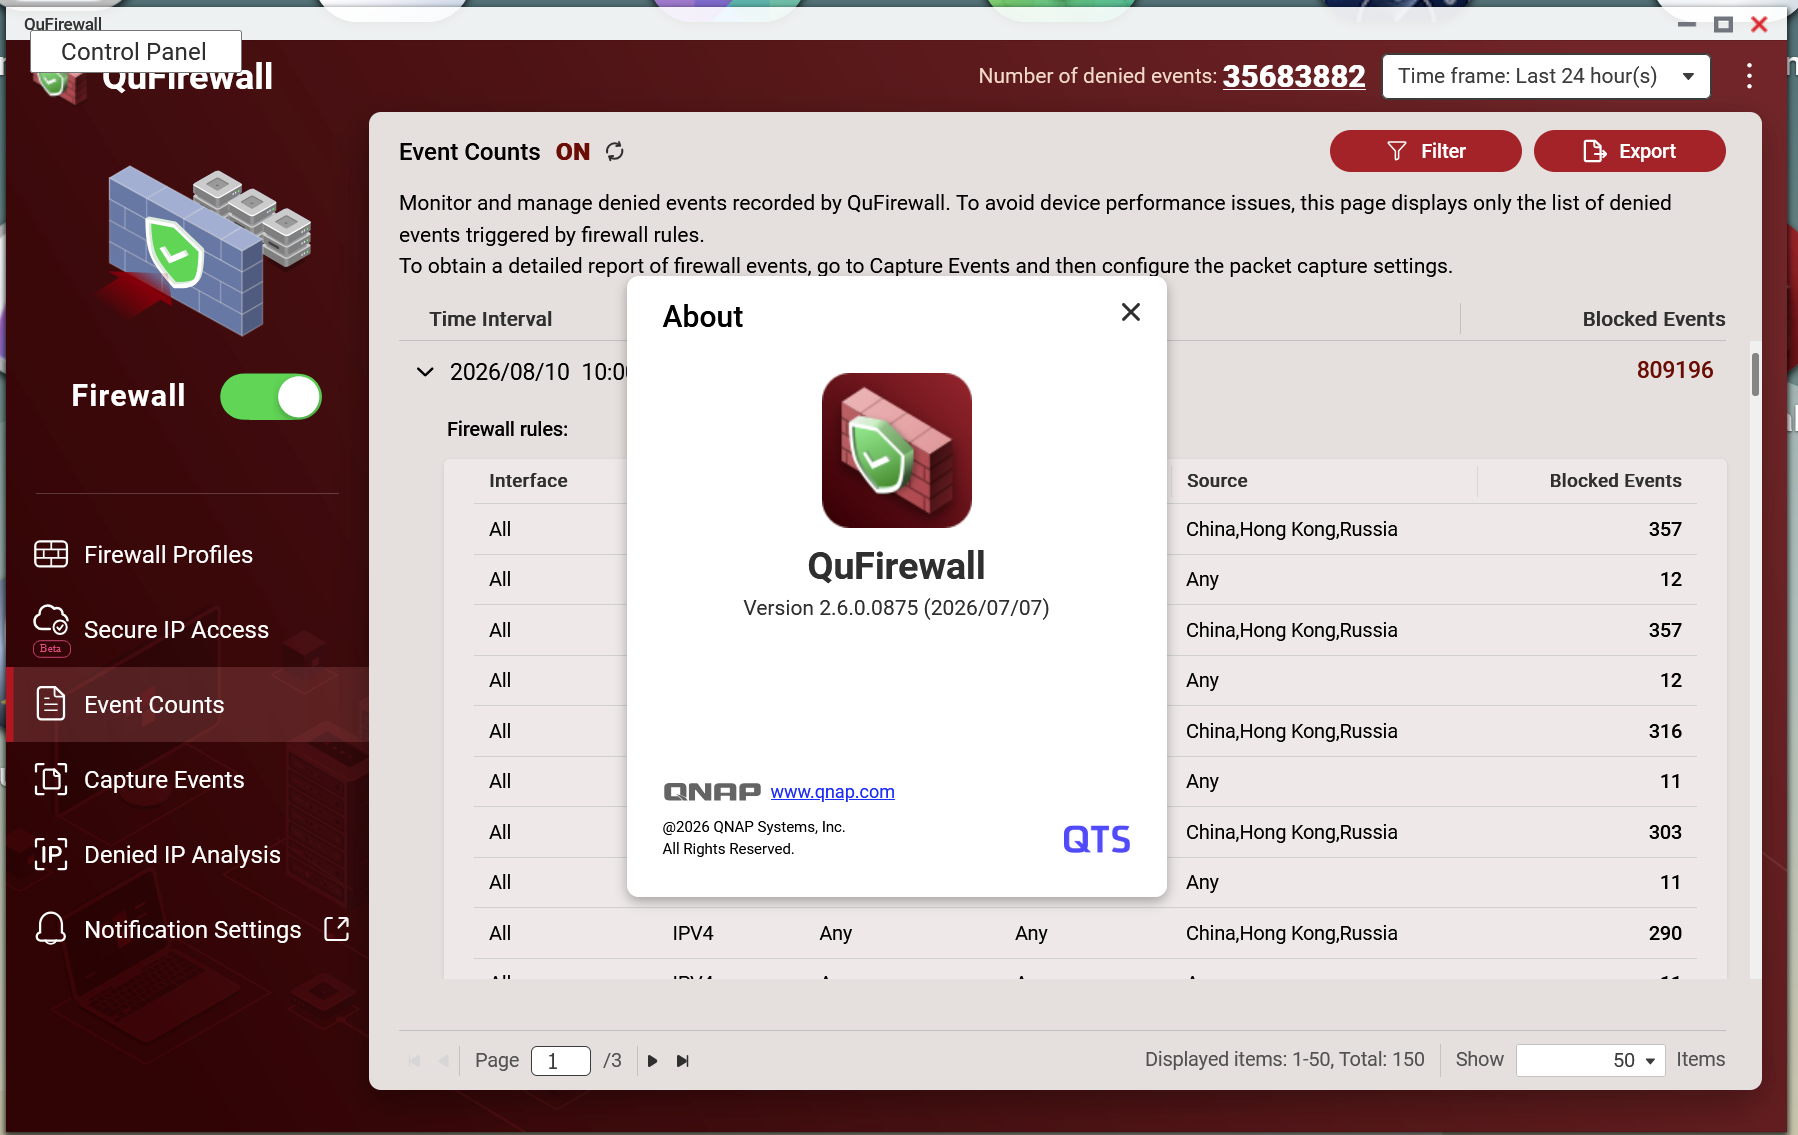
Die Ereignisanzahl der QuFirewall meines TS-473A ist seit dem QuTS Hero 6.0-Update komplett fehlerhaft. Ich habe jetzt die neueste Firmware installiert.
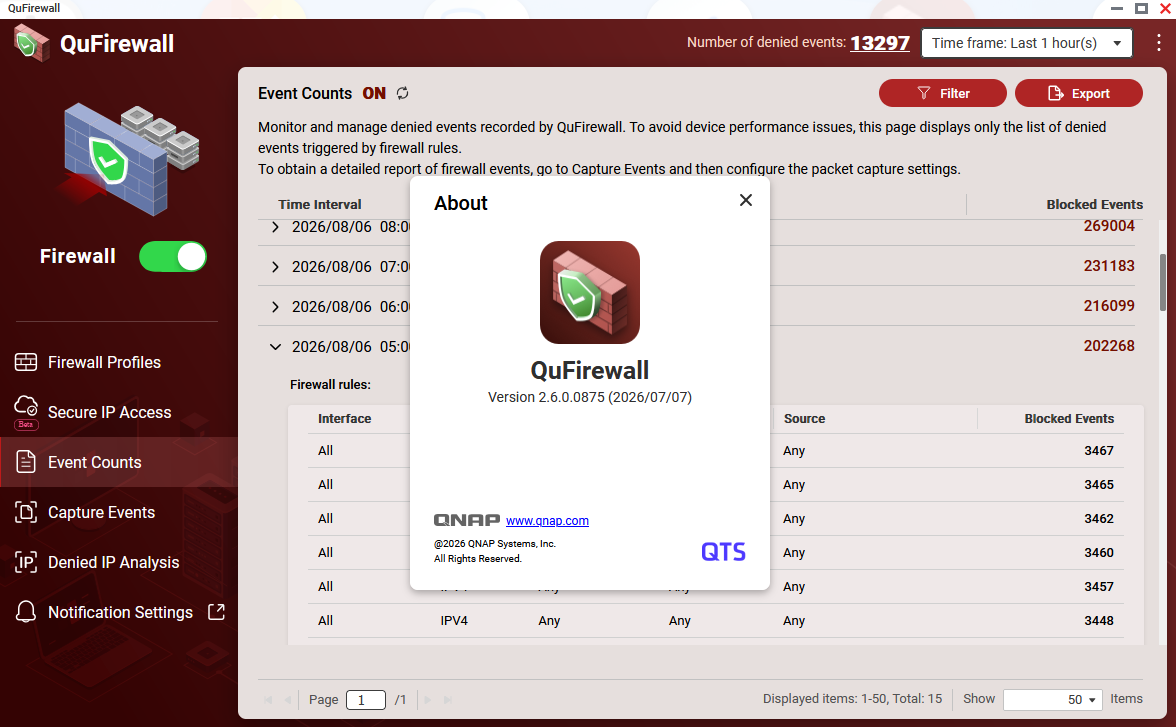
Wie man sehen kann, ist die Anzahl der Ereignisse seitdem absurd hoch; sie akkumuliert die Zählung und betrachtet jedes Ereignis als einzigartig. Zum Beispiel: Wenn QuFirewall in der Vergangenheit 1 Ereignis registriert hat, wird dieses Ereignis ab dann jede Minute immer wieder gezählt.
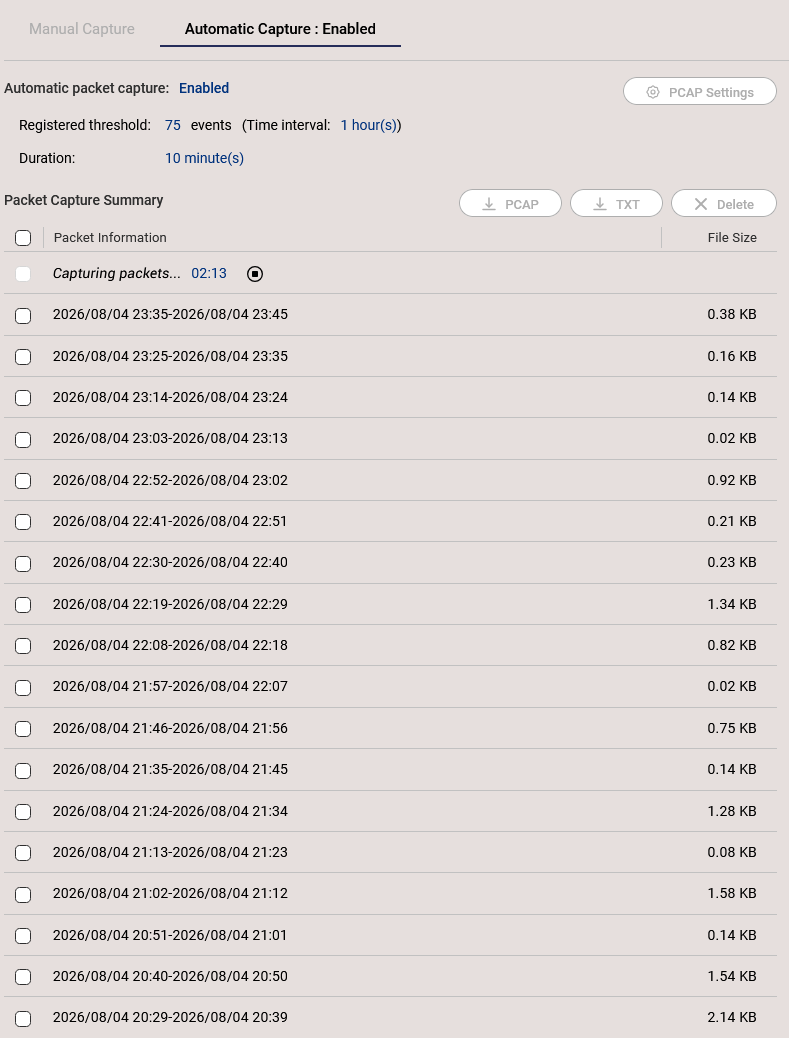
Ich kann bestätigen, dass es sich hierbei um einen reinen Zähler-Bug handelt, denn die Analyse der verweigerten IPs zeigt über mehrere Minuten nahezu 0 Pakete an und mein IPS (CrowdSec) zeigt ebenfalls keine Auffälligkeiten. Anfangs wurde das automatische Erfassen von Ereignissen nicht ausgelöst, mittlerweile aber schon; ich habe nun kleine, aber kontinuierliche, nicht endende Ereigniserfassungen wie unten zu sehen.
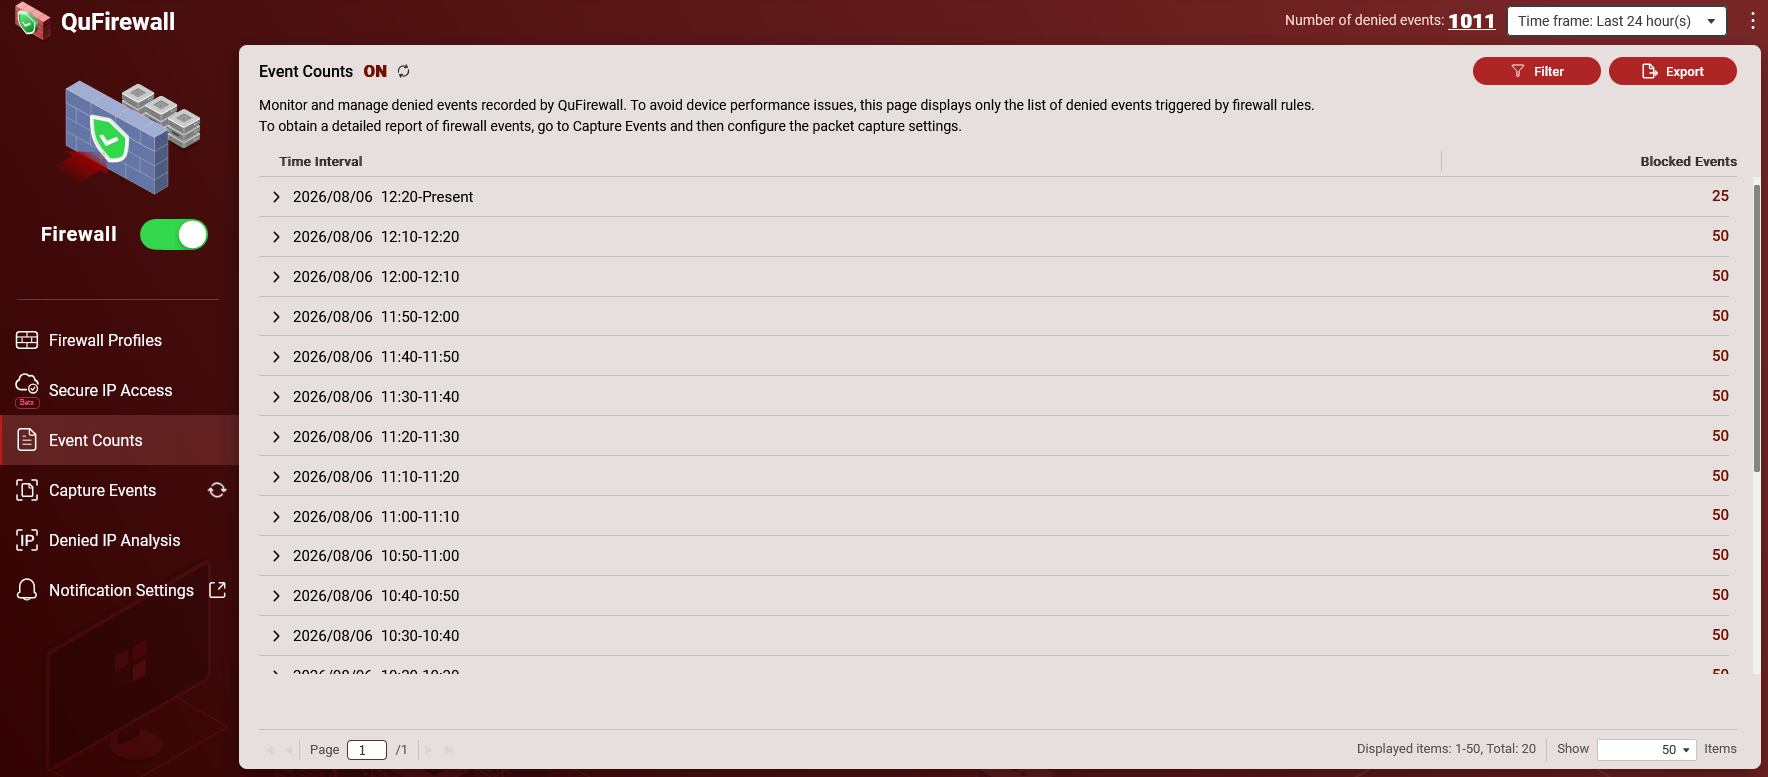
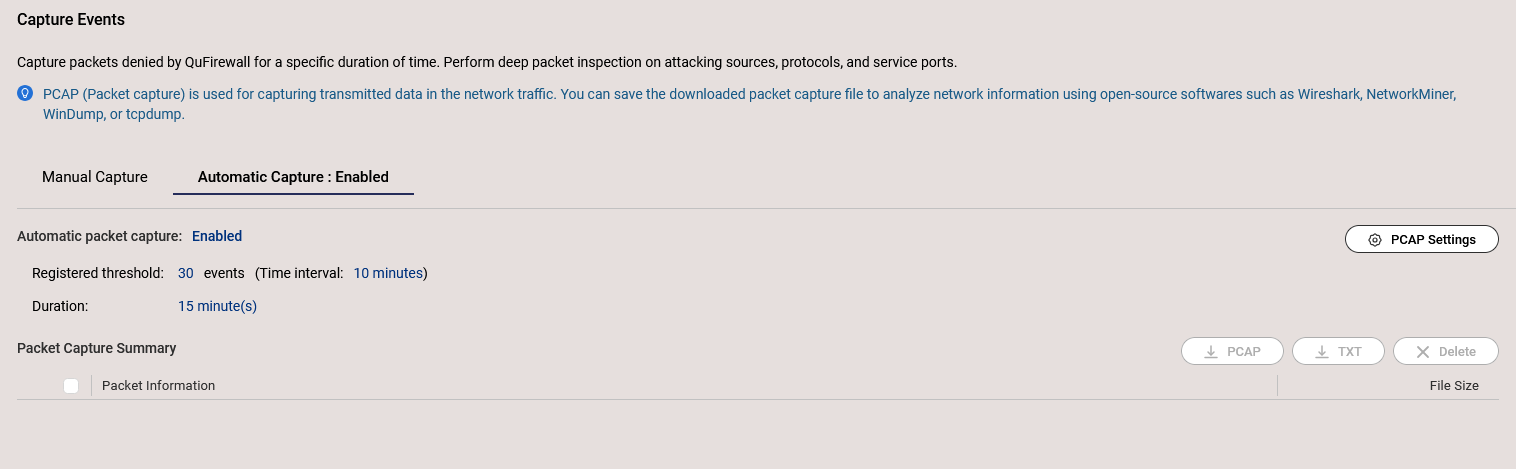
Ich habe genau dasselbe Problem. Seit dem neuesten Update von QuFirewall (Version 2.6.0.0875 (2026/07/07)) werden viele verweigerte Ereignisse registriert. Allerdings werden die Ereignisse nicht von QuFirewall erfasst (PCAP). Die automatische Erfassung ist aktiviert und der Schwellenwert, den ich eingestellt habe, beträgt 30 Ereignisse in 10 Minuten. Selbst wenn es 50 Ereignisse gibt, wird nichts erfasst (siehe Screenshots).
Das Problem tritt bei beiden meiner NAS-Geräte auf.
In der Zwischenzeit habe ich QuFirewall nach dem Exportieren meiner Filter deinstalliert und neu installiert, aber die automatische Erfassung funktioniert weiterhin nicht. Außerdem bringen die manuelle Erfassung und die Analyse verweigerter IPs keine registrierten Ereignisse. Kann es sein, dass ihr die PCAP-Funktionalität im letzten Update vergessen habt?
Wenn du nichts unter „Abgelehnte IP-Adresse“ oder bei der manuellen Erfassung gesehen hast, dann bedeutet das, dass zu diesem Zeitpunkt tatsächlich kein abgelehntes Ereignis stattgefunden hat und daher die automatische Erfassung nicht ausgelöst wird. Nur deine Ereigniszählung ist defekt.
(In meinem Fall sorgt dieser Bug irgendwie dafür, dass die automatische Erfassung ununterbrochen ausgelöst wird, selbst wenn die Zählung unter dem Schwellenwert liegt. Ich vermute, das ist ein weiterer Fehler.)
Gut, dass ich nicht der Einzige mit diesem Problem bin.
Vor Version 2.6.0 hatte ich etwa 30.000 bis 60.000 blockierte Events in 24 Stunden, jetzt sind es 35 Millionen!
Version 2.5.0 ist im App Central verfügbar. Exportiere dein aktuell genutztes Profil, deinstalliere 2.6.0, installiere 2.5.0 und importiere danach das Profil.
Wie XTCPlus oben schon erwähnt hat, ist Version 2.5.0 wieder im App Center verfügbar.
Laut QNAP Support:
Neueste Rückmeldung vom Entwicklungsteam:
Ursache:
Dies ist ein bekannter Fehler (Regression) in QuFirewall 2.6.0.x — ein Problem mit dem Zähler für verweigerte Ereignisse / dem Intervallwechsel:
* Das Zeitfenster für die Aggregation verweigerter Ereignisse bleibt auf einem einzelnen, veralteten Intervall stehen und wird nie weitergeschaltet. Dadurch werden dieselben Ereignisse immer wieder neu gezählt (etwa einmal pro Minute). Dies sorgt für eine künstliche Aufblähung der im Überblick angezeigten Zahl „verweigerte Ereignisse“.
* Diese aufgeblähten Zahlen sind nur Scheinwerte — sie basieren nicht auf tatsächlich erfassten Paketen. Die Analyse verweigerter IPs zeigt korrekt etwa null echte Pakete an, daher wirken Automatische Erfassung, Manuelle Erfassung und Analyse verweigerter IPs als „leer“.
Mit anderen Worten: Die PCAP-Erfassung fehlt tatsächlich nicht und funktioniert auch nicht fehlerhaft — die eigentliche Event-Zählung/-Protokollierung in 2.6.0.0875 ist fehlerhaft, was sowohl die hohe Zahl verweigerter Ereignisse produziert als auch die Erfassungen und Analysen leer lässt. Da es sich um Phantom-Ereignisse handelt, gibt es keinen tatsächlich nicht protokollierten bösartigen Verkehr; es besteht also keine echte Sicherheitslücke.
Du kannst in QuFirewall > Analyse verweigerter IPs prüfen, ob IPs verweigert werden, oder im QuLog Center > Ereignisprotokoll, ob fehlgeschlagene Verbindungsversuche von nicht autorisierten IPs bzw. Client-Geräten auftreten.
Was die Fehlerbehebung betrifft, warte ich auf Rückmeldung vom Entwicklerteam für eine mögliche Veröffentlichungsschätzung.
Du musst dringend aufhören, dein NAS im LAN zu exponieren. Niemals, wirklich niemals solltest du irgendeinen Teil deines NAS im WAN verfügbar machen!! (Und FTP ist dafür so ziemlich das schlimmste Protokoll, das du nutzen könntest)