Hallo, Freunde! NAS-Modell D2 mit QTS 5.2.10.3577 Build 20260731. Ich habe zufällig entdeckt, dass meine konfigurierte QuFirewall irgendwie angefangen hat, Verbindungen von nicht autorisierten IP-Adressen zuzulassen. Lange Zeit hat alles einwandfrei funktioniert; der Zugriff auf das Web-Panel war nur von den im Firewall eingetragenen Adressen möglich. Die Einstellungen wurden nicht verändert. Ein Neustart des NAS und des Firewall-Dienstes hilft nicht weiter. Was denkt ihr, woran das liegt?
Ich weiß nicht genau, was du meinst, aber du solltest niemals Ports auf dein QTS-Interface weiterleiten, egal was passiert.
Hallo dolbyman. Ich versuche mal, das klarzustellen; vielleicht habe ich das Problem nicht deutlich beschrieben. Die Firewall war so konfiguriert, dass ich auf das Admin-Panel nur über das interne Netzwerk 192.168… und über eine externe IP (zum Beispiel 88.99.22.33) zugreifen konnte. Aber offenbar hat sich etwas aktualisiert, und jetzt lässt sich das Admin-Panel von beliebigen externen IP-Adressen erreichen.
Übrigens bekomme ich in QuLog die Warnung: „[QVPN Service] Fehler beim Hinzufügen von ‚OpenVPN‘ zur QuFirewall-Erlaubnisregel.“ Vielleicht hängt das irgendwie zusammen? Ich möchte noch einmal betonen: Ich habe keine Einstellungen geändert und bis vor Kurzem hat alles einwandfrei funktioniert.
Genau das meine ich: Du solltest niemals einen QNAP-Port ins WAN exposen, egal ob QuFirewall aktiviert ist oder nicht (denn so wie es aussieht, funktioniert QuFirewall dann nicht richtig und dein QTS-Interface wird gehackt und kompromittiert).
Wenn du von WAN auf dein NAS zugreifen musst, verwende einen VPN (Server auf dem Router oder dedizierte Appliance), eine App wie tailscale ist auch eine Option.
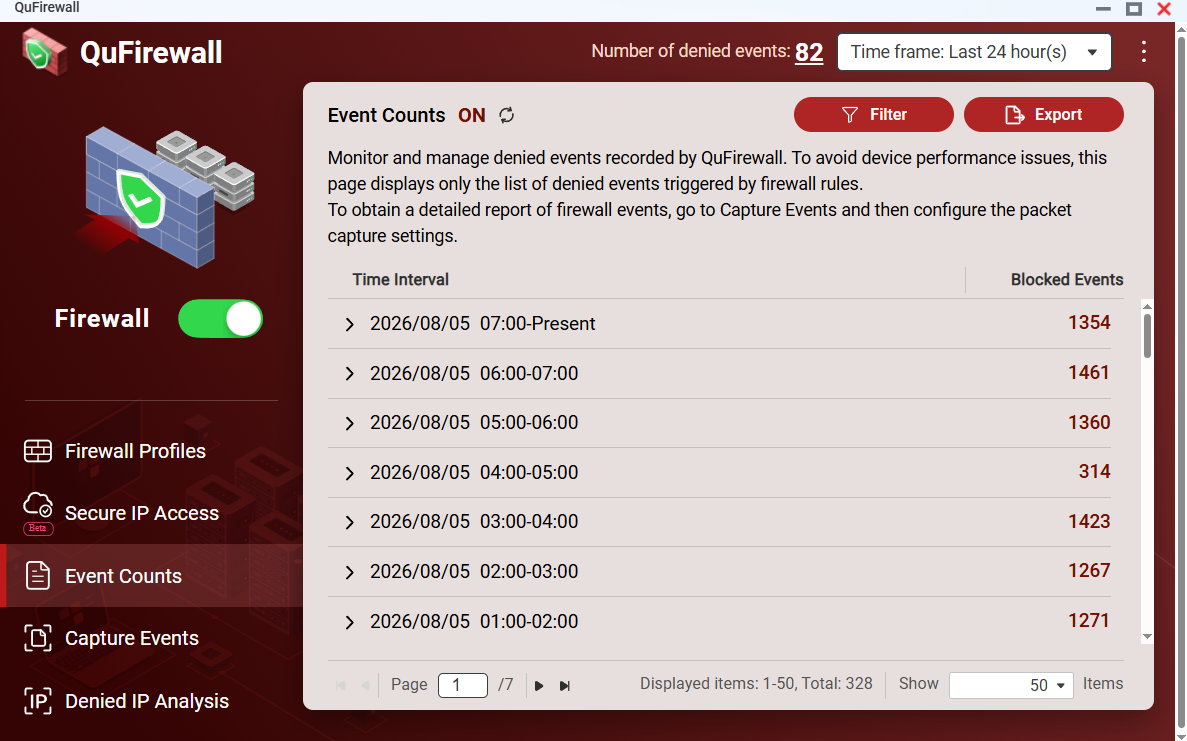
Ich verstehe nicht, warum es aufgehört hat, Ereignisse zu verarbeiten. Obwohl es eingeschaltet ist.
Hallo Nikolaich,
vielen Dank für die Konfigurationsdatei. Uns ist aufgefallen, dass die letzte „Deny All“-Regel (ID 41 / ID 43) möglicherweise ein ungewöhnliches Portfeld-Format hat. Das könnte der Grund sein, warum externe IPs nicht wie erwartet blockiert werden.
Könntest du Folgendes ausprobieren:
- Lösche die bestehende „Deny All“-Regel ganz unten in der Liste.
- Erstelle über die Benutzeroberfläche eine neue „Deny All“-Regel und platziere sie ganz unten (nach allen Allow-Regeln).
- Speichere alles und teste, ob das Problem behoben ist.
Gib uns Bescheid, wie es läuft!
Hi, CY1. Ich habe es gemacht, aber alles ist immer noch wie vorher. Ich hänge die neue Konfigurationsdatei nach den Änderungen an.
Mir ist dasselbe passiert, nachdem QuFirewall von 2.5 auf 2.6 oder welche auch immer diese richtig schlechte Version war, aktualisiert wurde. Zum Glück hat Qnap für alle Betroffenen die Version 2.5 wieder bereitgestellt, sodass wir sie erneut installieren konnten und das Problem verschwunden ist.
Prüfe also, welche Version du installiert hast. Es kann gut sein, dass sie wie bei mir automatisch aktualisiert wurde. Ich hatte angenommen (vertraut), dass mit 2.6 alles in Ordnung ist – war aber definitiv nicht so.
Danke. Übrigens, meine Version ist 2.6.0.0875 
Falls du es noch nicht getan hast, lade dir die Apps herunter und installiere die vorherige Version (v2.5). Damit sollte dein Firewall-Problem gelöst werden.
Es ist schon ziemlich seltsam, dass vorher niemand gefragt hat, welche Firewall-Version du benutzt, und stattdessen versucht hat, dich zu anderen Maßnahmen zu bringen.
NotIfICan, vielen Dank!  Das Zurücksetzen auf v2.5 hat geholfen, das Problem zu lösen.
Mir ist ein weiteres Feature in QuFirewall aufgefallen. Auf CY1s Empfehlung habe ich die Sperrregel im Bereich IPV4-Regeln neu erstellt. Das hat nicht geholfen. Also habe ich das Gleiche im Bereich IPV6-Regeln gemacht: Die Regel gelöscht und wieder erstellt. Dabei ist mir aufgefallen, dass die Nummer in den IPV4-Regeln statt 11 jetzt 12 war. Es stellte sich heraus, dass beim Erstellen einer Sperrregel im Bereich IPV6-Regeln automatisch eine weitere Sperrregel im Bereich IPV4 angelegt wurde. Und das Wichtigste: Diese Regel hatte Vorrang vor allen erlaubenden Regeln. Zum Glück habe ich das bemerkt und die Änderungen nicht gespeichert, sonst wäre das sehr, sehr unangenehm gewesen. Das gilt für beide Versionen von QuFirewall.
Danke für den Hinweis! Wir werden das von dir beschriebene Verhalten näher untersuchen.