嗨,朋友們!NAS 型號 D2,QTS 5.2.10.3577 Build 20260731。我無意間發現我配置的 QuFirewall 不知怎麼開始允許來自未授權 IP 位址的連線。很長一段時間以來,一切都運作正常;它只允許防火牆列表上的位址存取網頁面板。設定也沒更改過。重新啟動 NAS 和防火牆服務也沒有用。你們覺得原因是什麼?
我不太了解你的意思,你無論如何都絕對絕對絕對不能把端口轉發到你的 QTS 介面上。
嗨,dolbyman。讓我試著說明一下,也許我沒把問題表述得很清楚。防火牆原本設定成只有透過內部網路 192.168… 和一個外部 IP(例如 88.99.22.33)才能訪問管理介面。但好像有什麼東西更新了,現在竟然可以從任何外部 IP 地址訪問管理介面。
順帶一提,我在 QuLog 中收到警告:「[QVPN Service] 無法將「OpenVPN」新增到 QuFirewall 的允許規則。」也許這與問題有關?我再重申一下,我並沒有更改任何設定,而且直到最近,一切都運作正常。
正是我的觀點,你絕對絕對絕對不要把任何 QNAP 的端口暴露給 WAN,不管你有沒有開啟 QuFirewall(因為 QuFirewall 就會這樣出錯,然後你的 QTS 介面就被入侵和危害了)。
如果你需要從 WAN 存取 NAS,請使用 VPN(在路由器上或專用設備上架設伺服器),像 tailscale 這樣的應用程式也是一個選項。
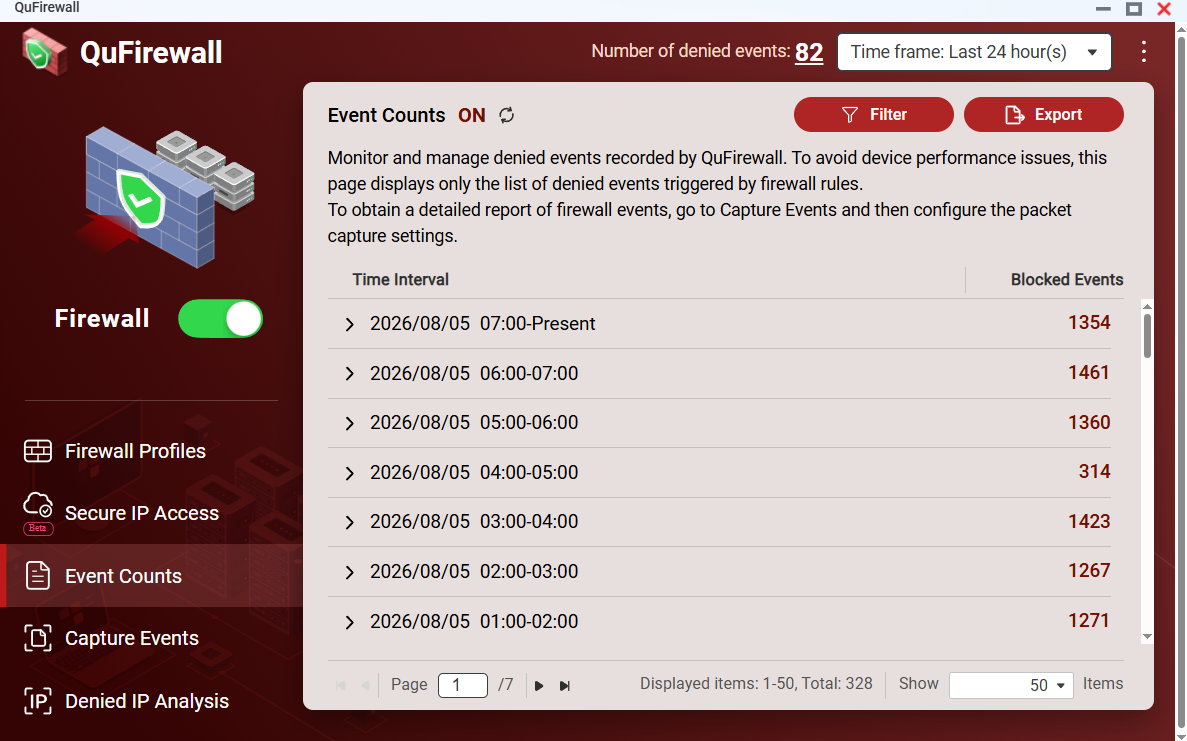
我不明白為什麼它停止處理事件。明明它是開著的。
嗨 Nikolaich,
謝謝你提供設定檔。我們注意到最後的「Deny All」(拒絕全部)規則(id 41 / id 43)或許因為 port 欄位格式異常,所以沒有如預期封鎖外部 IP。
請你嘗試以下步驟:
- 刪除列表底部現有的「Deny All」規則。
- 用 UI 重新建立一條新的「Deny All」規則,並放在所有 Allow(允許)規則之後的最底部。
- 儲存,然後測試問題是否解決。
請告訴我們結果!
嗨,CY1。我做了,但一切還是沒變。以下附上修改後的最新設定檔。
我也遇到同樣的情況,當 QuFirewall 從 2.5 更新到 2.6,那個很糟糕的版本更新之後。幸好 Qnap 又讓我們這些倒霉的人重新安裝 2.5,問題就解決了。
所以請檢查你安裝的是哪個版本。很可能像我一樣自動更新了,我本來以為(相信)2.6 一切都好,其實完全不是這樣。
謝謝你。順帶一提,我的版本是 2.6.0.0875 
如果你還沒做過,請到應用程式頁面下載先前的版本(v2.5),安裝之後你的防火牆問題應該就能解決。
很奇怪之前竟然沒有人詢問你正在運行的是哪個版本的防火牆,反而讓你去做其他事情。
NotIfICan,非常感謝! 回退到 v2.5 幫助解決了這個問題。
我在 QuFirewall 中注意到另一個功能。在 CY1 的建議下,我在 IPV4 規則區重新建立了封鎖規則,但這沒有幫助。我決定在 IPV6 規則區也做同樣的事。我刪除了規則並重新建立,結果發現,在 IPV4 規則中,編號變成了 12 而不是 11。原來,我在 IPV6 規則區建立封鎖規則時,IPV4 裡也會自動生成另一個封鎖規則。最重要的是,這個規則會優先於所有允許規則。還好我注意到了這點,沒儲存變更,不然後果會非常非常糟糕。這對於 QuFirewall 的兩個版本都適用。
感謝你的回報!我們會調查你提到的這個行為。