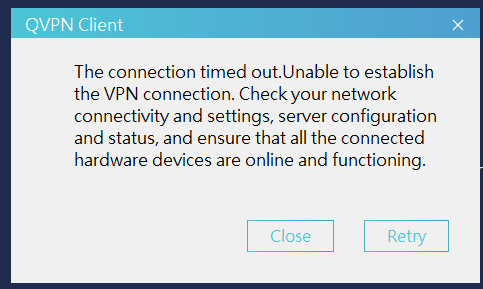
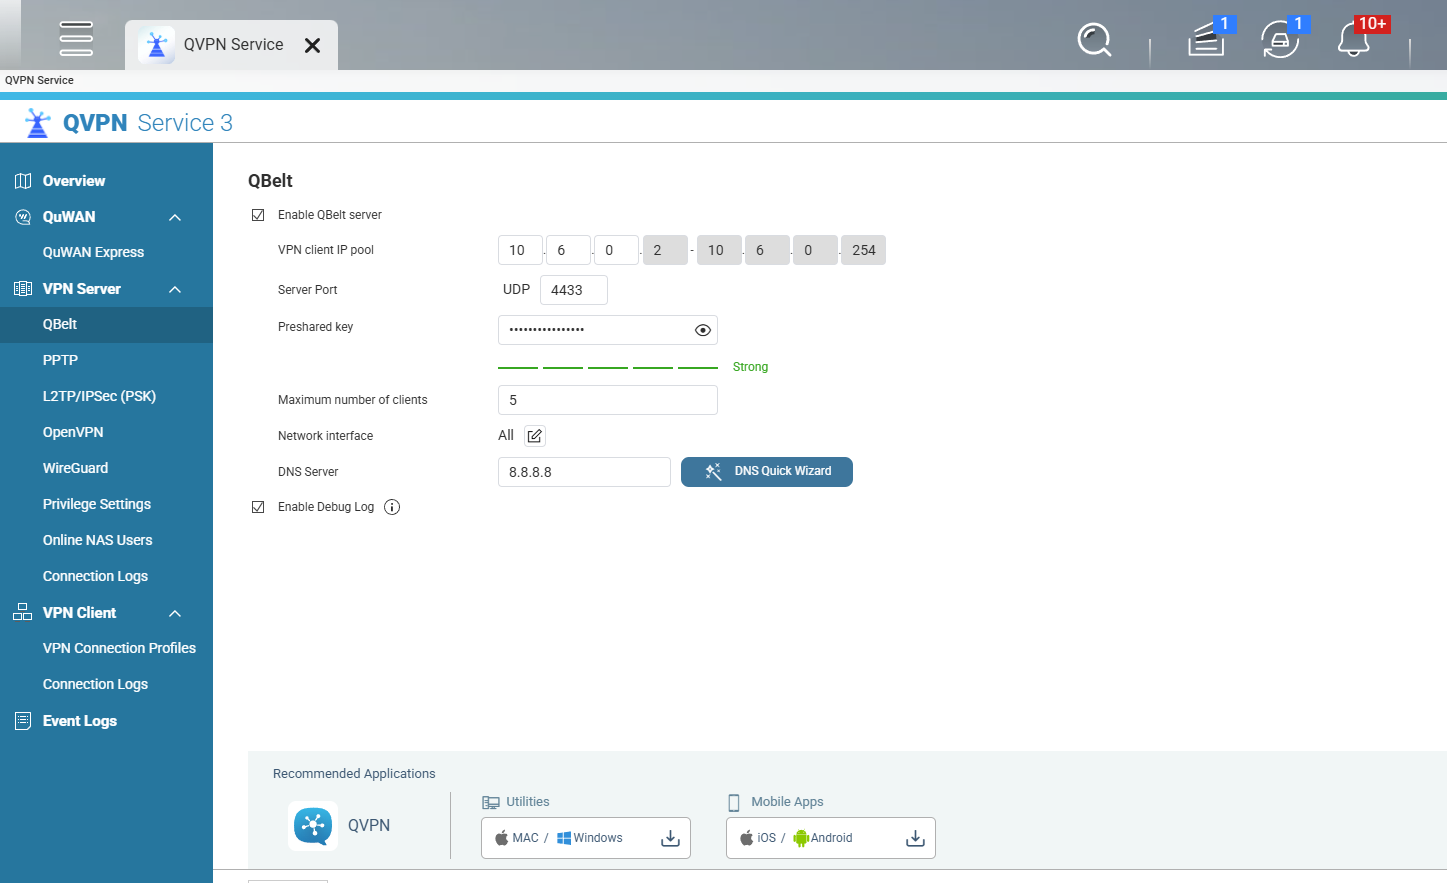
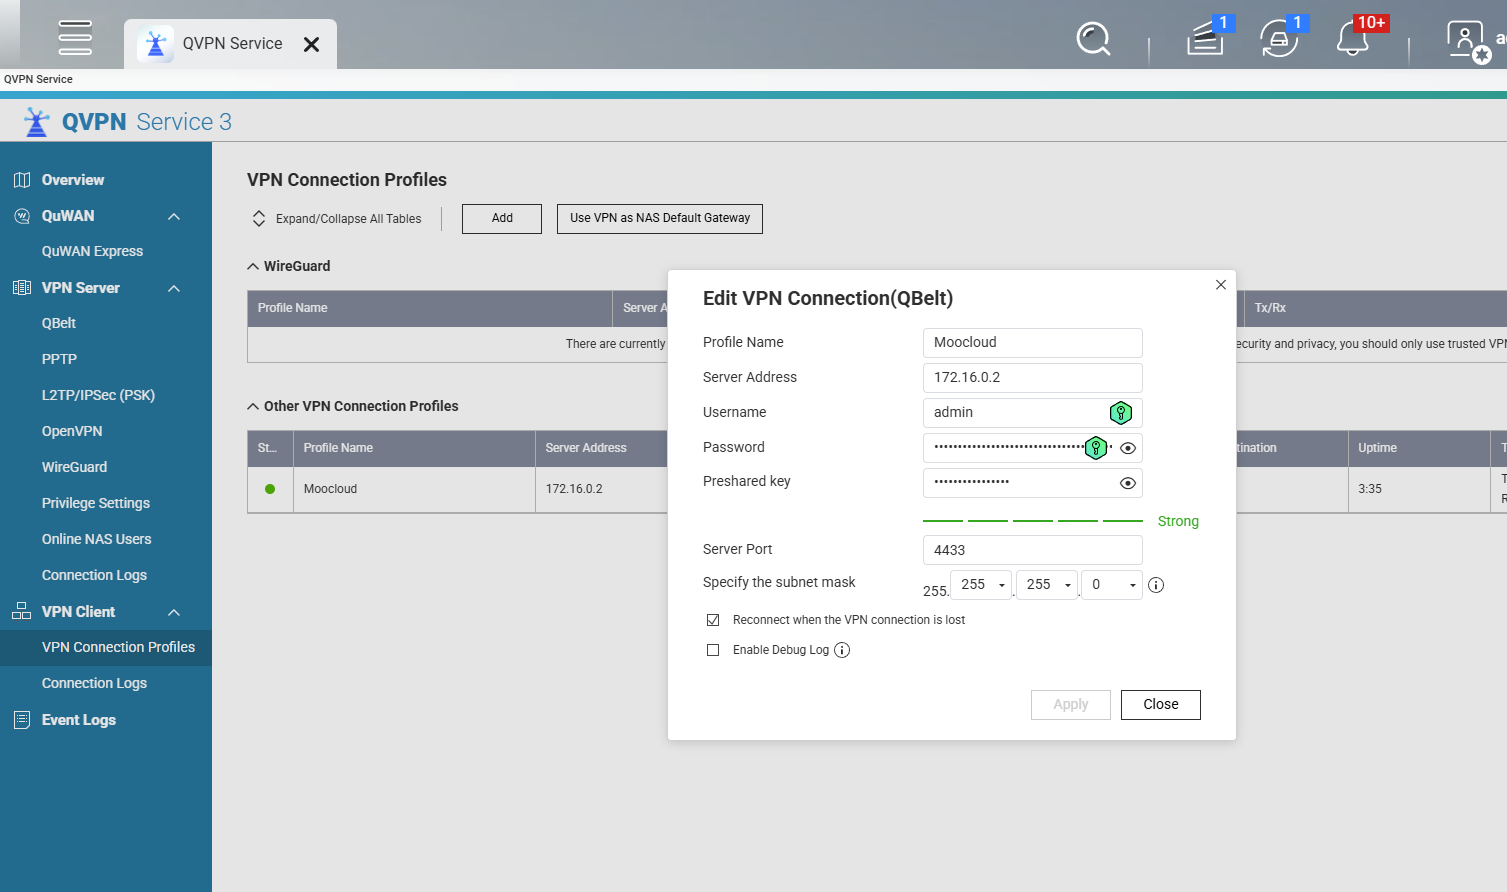
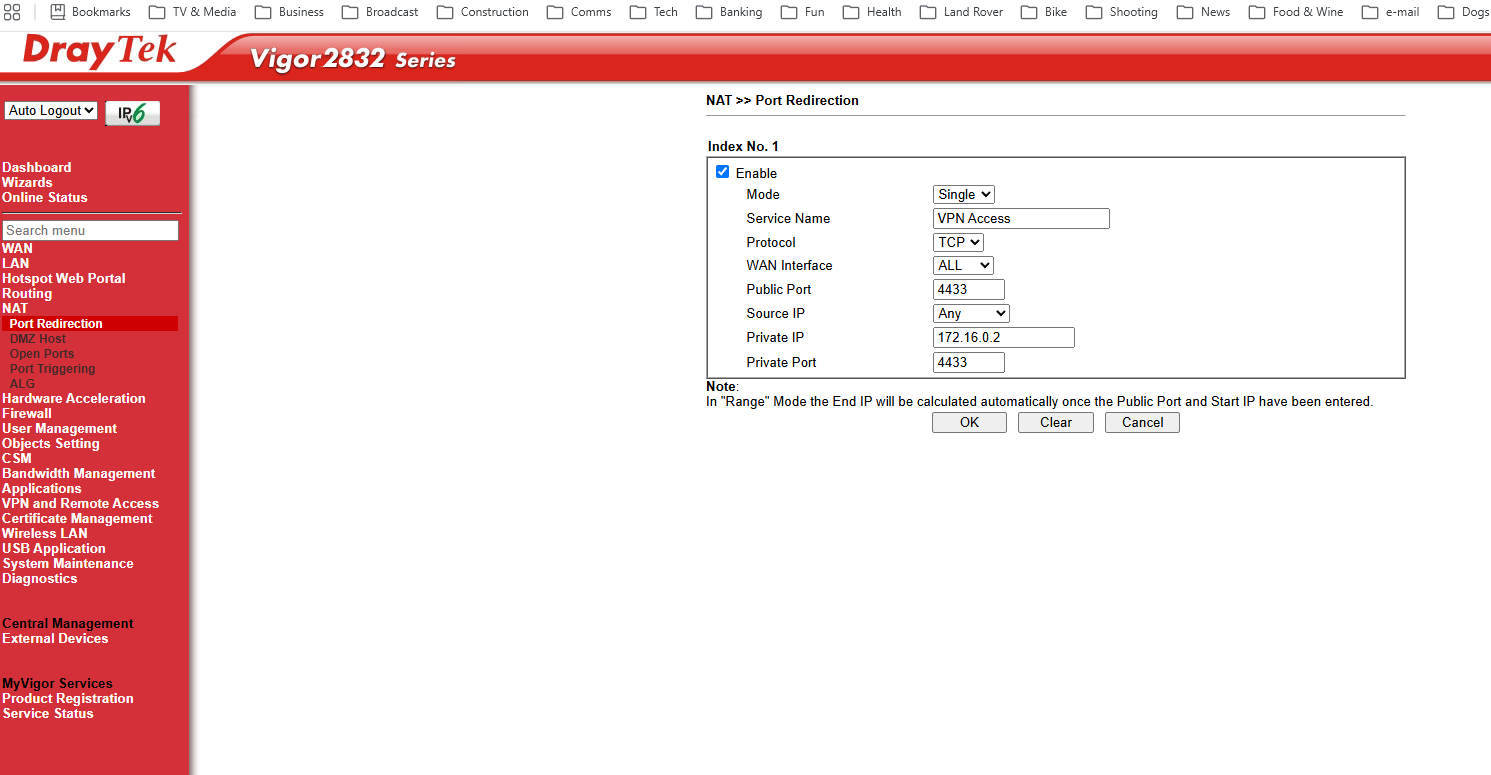
Ich bekomme es nicht hin, dass sich ein Remote-Client über QVPN mit meinem NAS verbindet. Ich habe QBelt und ein VPN-Verbindungsprofil eingerichtet und geprüft, dass das verwendete Konto die nötigen Berechtigungen hat. Sowohl auf dem NAS als auch auf dem Remote-Client verwende ich Port 4433. Die PSKs stimmen alle überein. Ich habe eine Portweiterleitung für Port 4433 mit dem TCP-Protokoll eingerichtet, aber der Remote-Client verbindet sich weder über die WAN-Adresse des Routers noch über den myqnapcloud.com-Namen. Die Fehlermeldung auf dem Remote-Client ist angehängt.
Wenn ich auf dem Remote-Client einen Browser öffne und die WAN-Adresse des Routers mit dem Port eingebe, erscheint der Anmeldebildschirm des NAS. Der Datenverkehr scheint also durch den Router zu kommen. Ich weiß, dass ich hier etwas Blödes übersehen habe, aber ich komme einfach nicht darauf, was es ist.
Wenn du ohne bestehende VPN-Verbindung auf die Weboberfläche des NAS zugreifen kannst, setzt du dein NAS Malware-Angriffen aus. Gib die Oberfläche deines NAS niemals, niemals, niemals, niemals für das WAN frei!
1.) Kann dein Router als WireGuard-Server (bevorzugt) oder als OpenVPN-Server verwendet werden? Falls ja, richte ihn als VPN-Server ein. Dann kannst du von unterwegs sicher auf dein gesamtes Heimnetzwerk zugreifen. WireGuard ist einfacher einzurichten als OpenVPN und schneller.
2.) Falls die erste Möglichkeit nicht infrage kommt, lade die Tailscale-App herunter und richte sie ein. Tailscale verwendet einen Proxyserver, damit du dich ganz einfach über WireGuard mit deinem NAS verbinden kannst. Das funktioniert auch gut, wenn dein Internetanschluss CG-NAT verwendet. Hier im Forum gibt es ziemlich viele Tailscale-Nutzer.