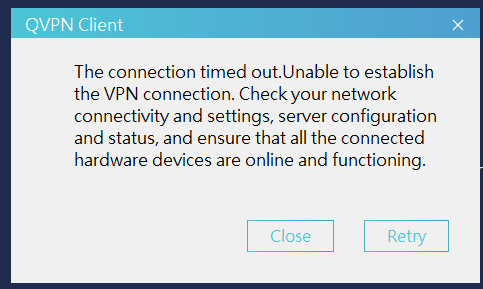
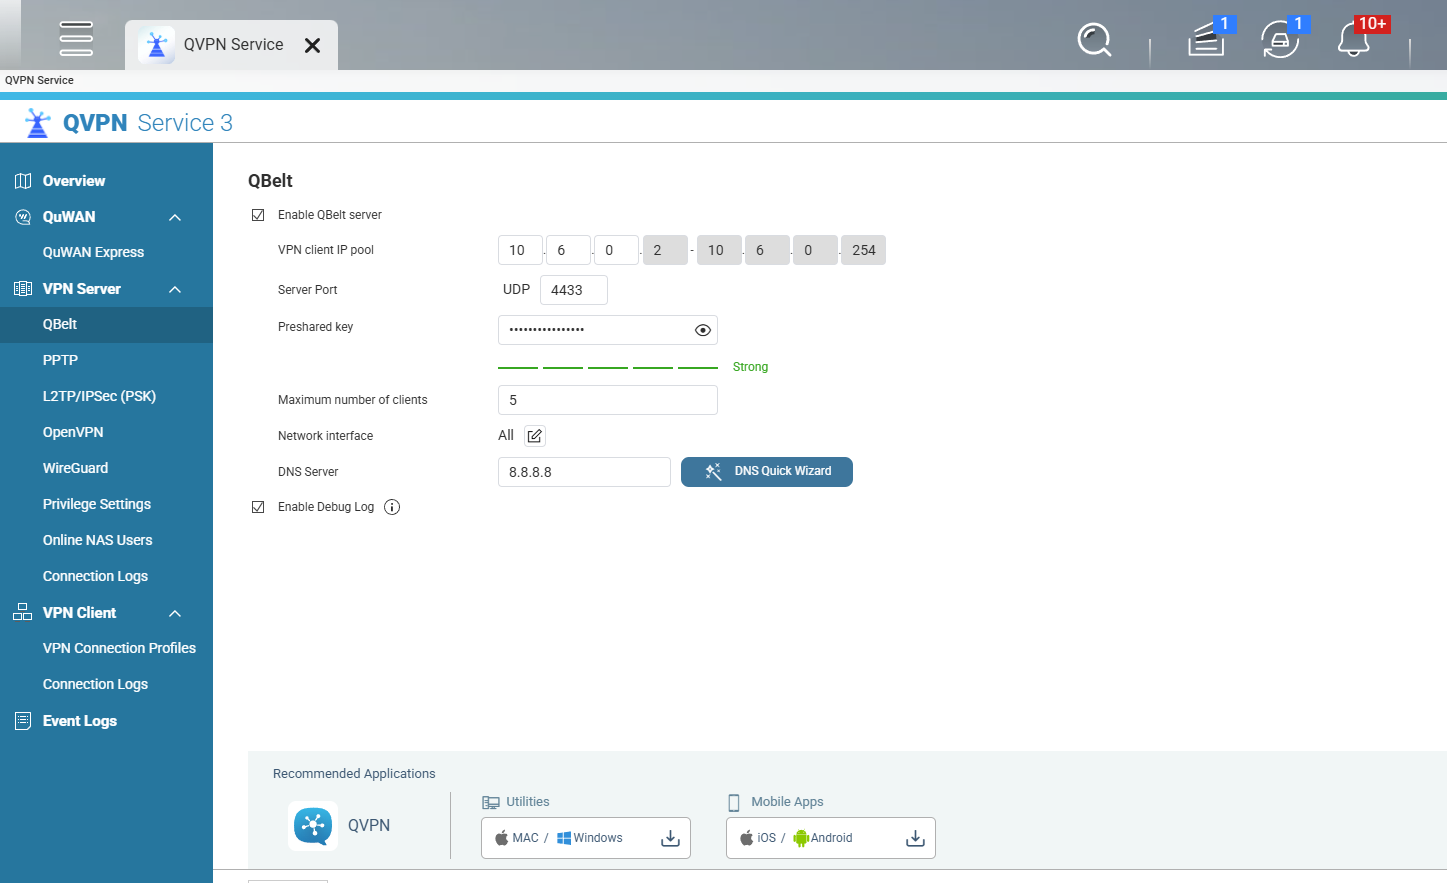
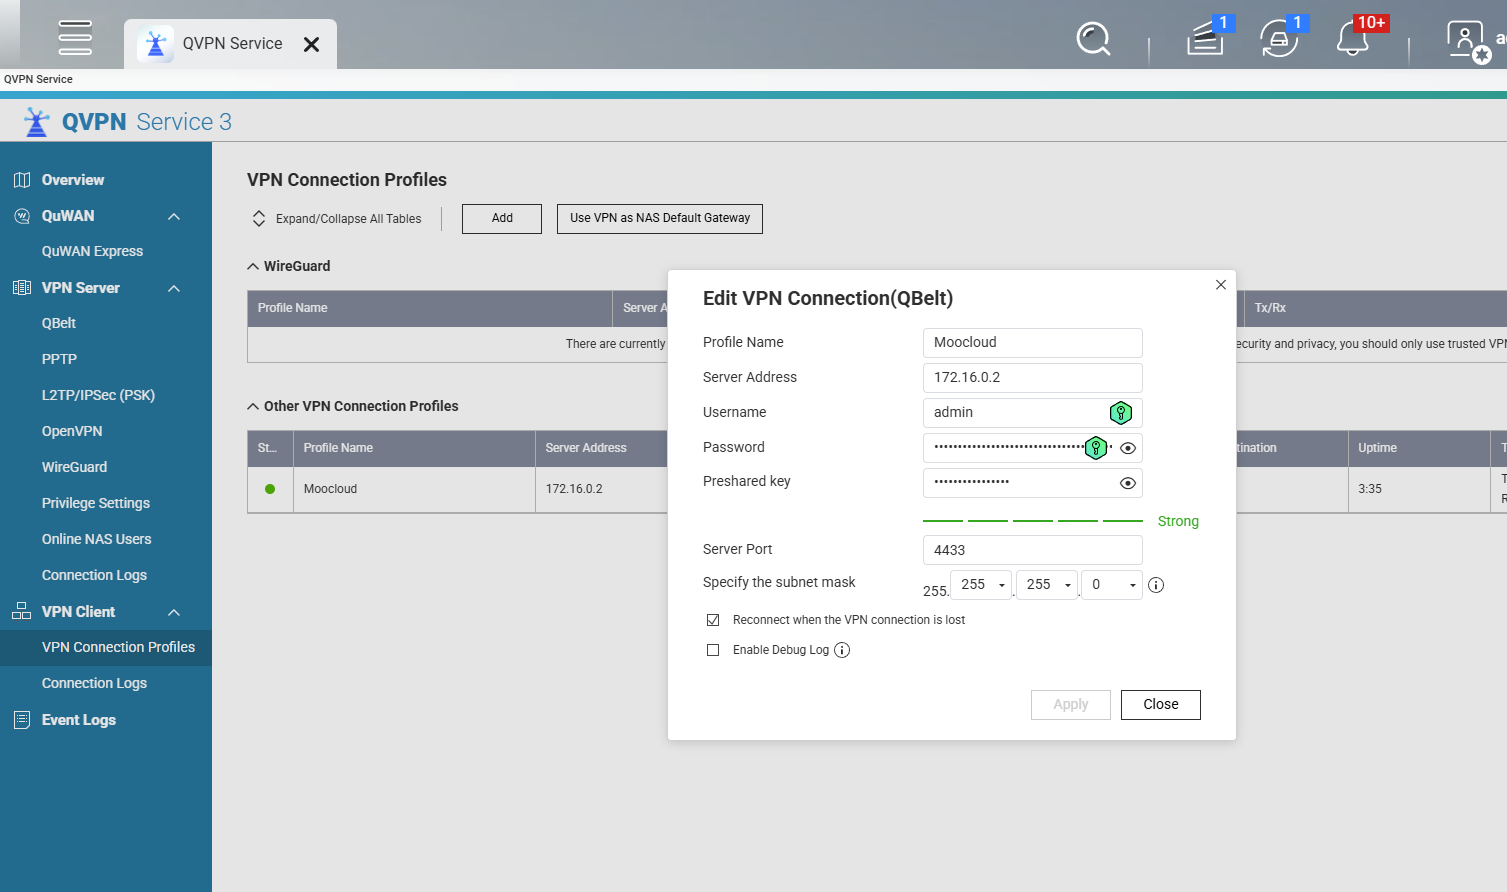
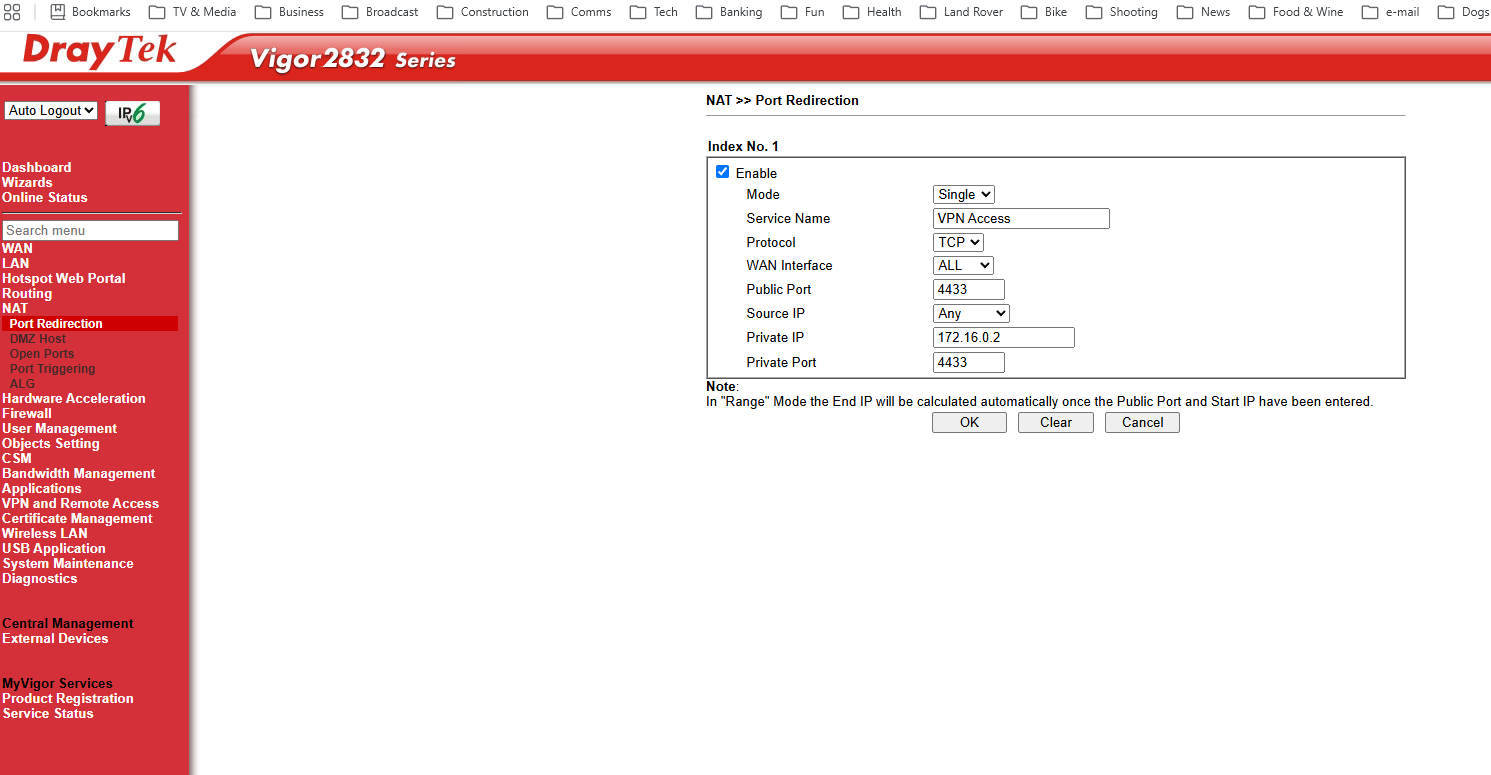
Saya tidak bisa menghubungkan klien jarak jauh ke NAS saya menggunakan QVPN. Saya sudah menyiapkan QBelt dan profil koneksi VPN, serta memeriksa bahwa akun yang saya gunakan memiliki izin untuk menggunakannya. Saya menggunakan port 4433 di sisi NAS dan klien jarak jauh. Semua PSK cocok. Saya sudah menyiapkan penerusan port 4433 dengan protokol TCP, tetapi klien jarak jauh tetap tidak bisa terhubung, baik menggunakan alamat WAN router maupun nama myqnapcloud.com. Pesan kesalahan yang saya dapatkan di klien jarak jauh terlampir
Jika saya membuka browser di klien jarak jauh dan mengetik alamat WAN router beserta portnya, saya mendapatkan layar login NAS, jadi tampaknya lalu lintas berhasil melewati router. Saya yakin ada hal sepele yang terlewat, tetapi tidak bisa menemukan apa itu.
Jika kamu bisa mengakses antarmuka web NAS tanpa koneksi VPN yang aktif, berarti kamu mengekspos NAS terhadap serangan malware. Jangan pernah, pernah, pernah, pernah mengekspos antarmuka NAS ke WAN!
Saya merekomendasikan salah satu dari dua cara berikut:
1.) Apakah router kamu bisa digunakan sebagai server Wireguard (lebih disarankan) atau OpenVPN? Jika bisa, atur router kamu sebagai server VPN. Dengan begitu, kamu bisa terhubung ke seluruh jaringan rumah dari jarak jauh dengan aman. Wireguard lebih mudah diatur daripada OpenVPN dan juga lebih cepat.
2.) Jika cara pertama tidak tersedia, unduh dan atur aplikasi Tailscale. Tailscale menggunakan server proksi agar kamu bisa terhubung ke NAS dengan mudah melalui Wireguard. Cara ini juga cocok jika koneksi internet kamu menggunakan CG-NAT. Ada cukup banyak pengguna Tailscale di forum ini.
QBelt menggunakan protokol UDP, tetapi aturan penerusan port di router kamu diatur ke TCP 4433. Bisa ubah aturannya agar port UDP 4433 diteruskan ke NAS, lalu coba sambungkan lagi? Terima kasih!