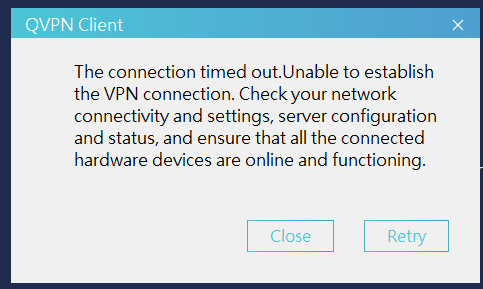
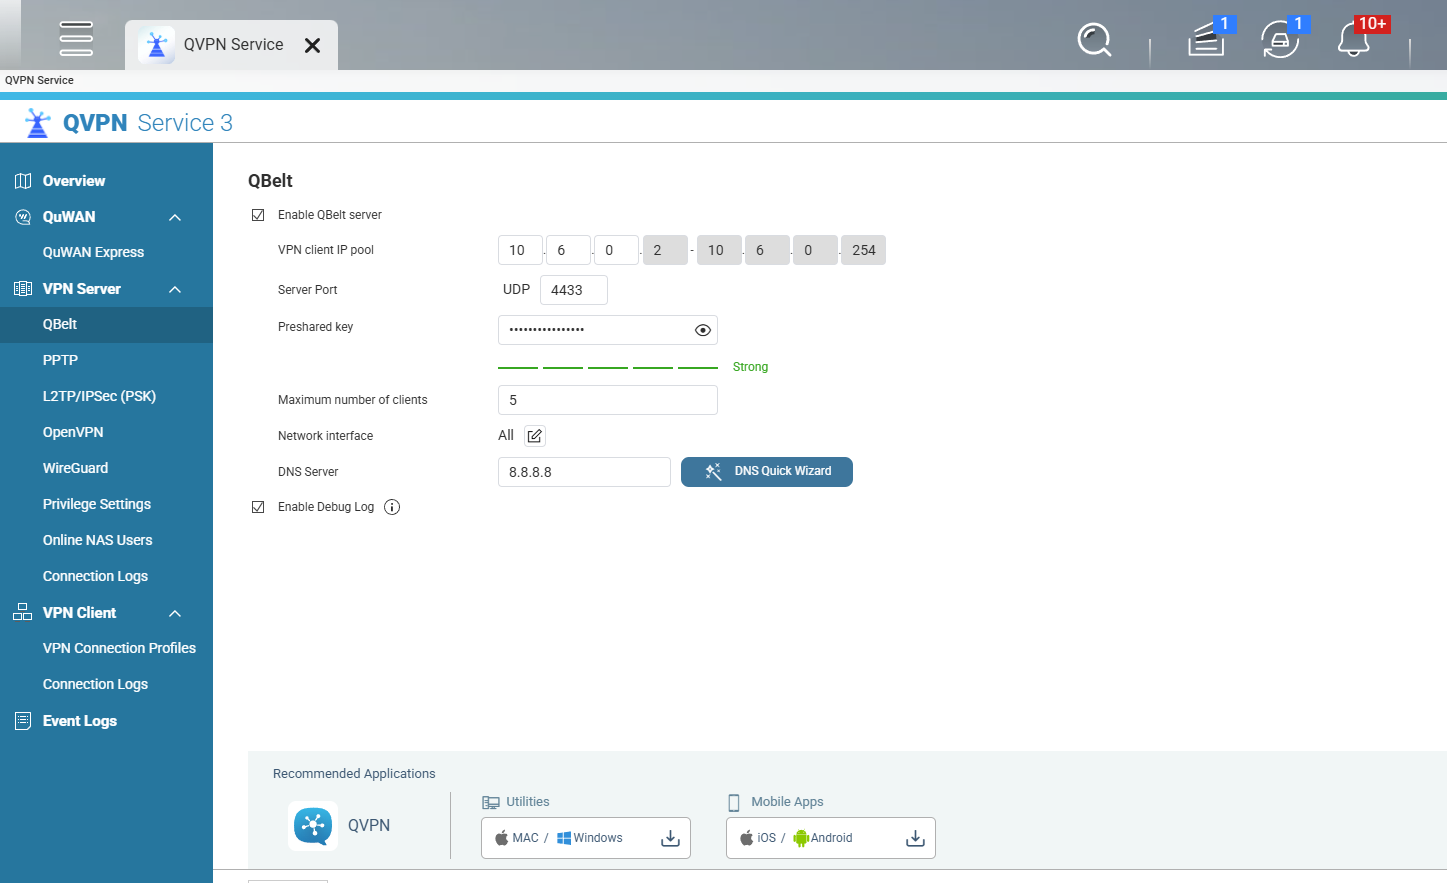
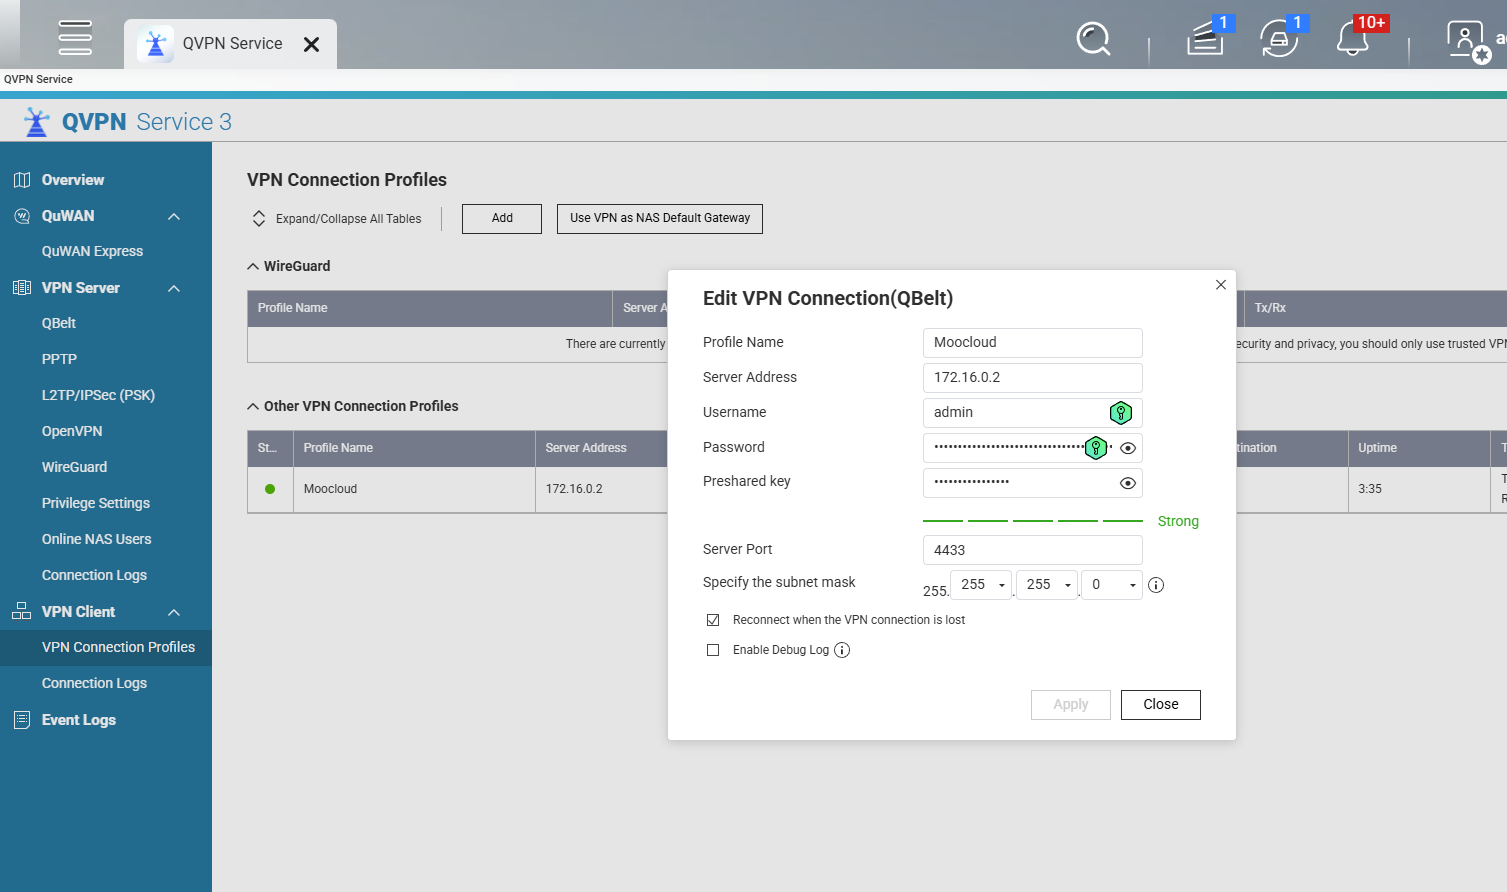
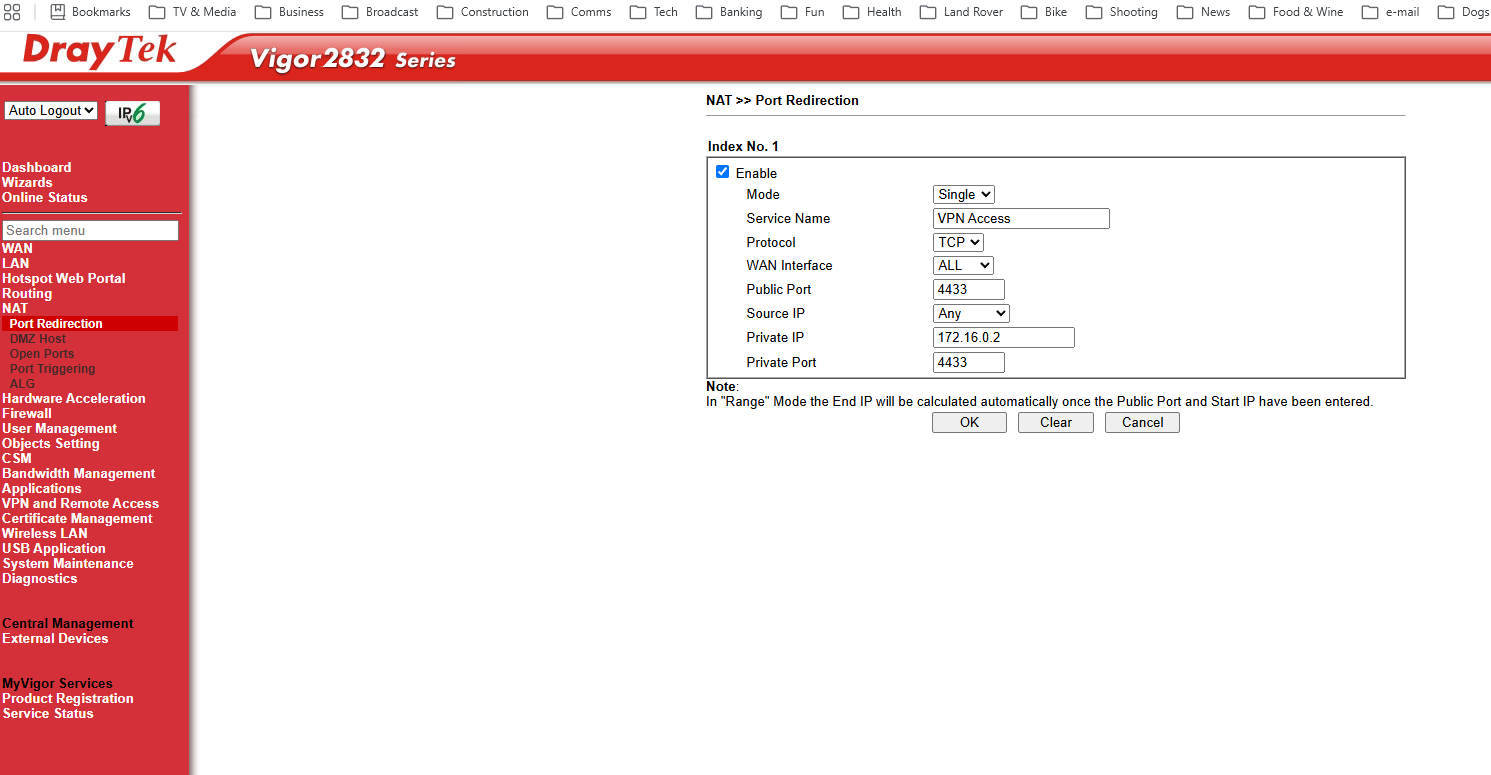
QVPNを使ってリモートクライアントからNASに接続できません。QBeltとVPN接続プロファイルを設定し、使用しているアカウントに利用権限があることも確認しました。NAS側とリモートクライアント側の両方でポート4433を使用しています。PSKもすべて一致しています。ポート4433にTCPプロトコルのポート転送を設定していますが、ルーターのWANアドレスでもmyqnapcloud.comの名前でも、リモートクライアントから接続できません。リモートクライアントに表示されるエラーメッセージを添付します。
リモートクライアントでブラウザを開き、ルーターのWANアドレスにポート番号を付けて入力するとNASのログイン画面が表示されるので、通信はルーターを通過しているようです。何か単純なことを見落としているのだと思いますが、何なのか分かりません。
よろしくお願いします。
Matthew
VPN接続を確立していない状態でNASのウェブ管理画面にアクセスできるなら、NASがマルウェア攻撃にさらされています。NASの管理画面をWANに公開することは、絶対に、絶対に、絶対に、絶対にしないでください!
はい、それが心配でした。 どうすればそれをブロックできますか?
ルーターのNATルールを削除したので、もう表示されません。
NA9D
5
次の2つの方法のどちらかをおすすめします。
1.) お使いのルーターをWireGuard(推奨)またはOpenVPNのサーバーとして使えますか? 使えるなら、ルーターをVPNサーバーとして設定しましょう。そうすれば、外出先から自宅のネットワーク全体に安全に接続できます。WireGuardはOpenVPNより設定が簡単で、速度も速いです。
2.) 1の方法が使えない場合は、Tailscaleアプリをダウンロードして設定しましょう。Tailscaleはプロキシサーバーを使い、WireGuard経由でNASに簡単に接続できるようにします。CG-NATを使ったインターネット接続でもうまく動作します。このフォーラムにもTailscaleユーザーはかなりいます。
ありがとうございます。 あとで試して、結果をお知らせします。
Matthew