こんにちは。
レガシーストレージプールを再作成した後、既存のバックアップを再リンクしようとしています。
QNAP NAS上のデータを、RTRRを使って別のNASにバックアップしています。バックアップにはクライアント側保護(Client-Side Protection)を有効にしています。
バックアップを再リンクしなくても、バックアップデータの復元はできます。そこではパスワードも問題なく動作しています。
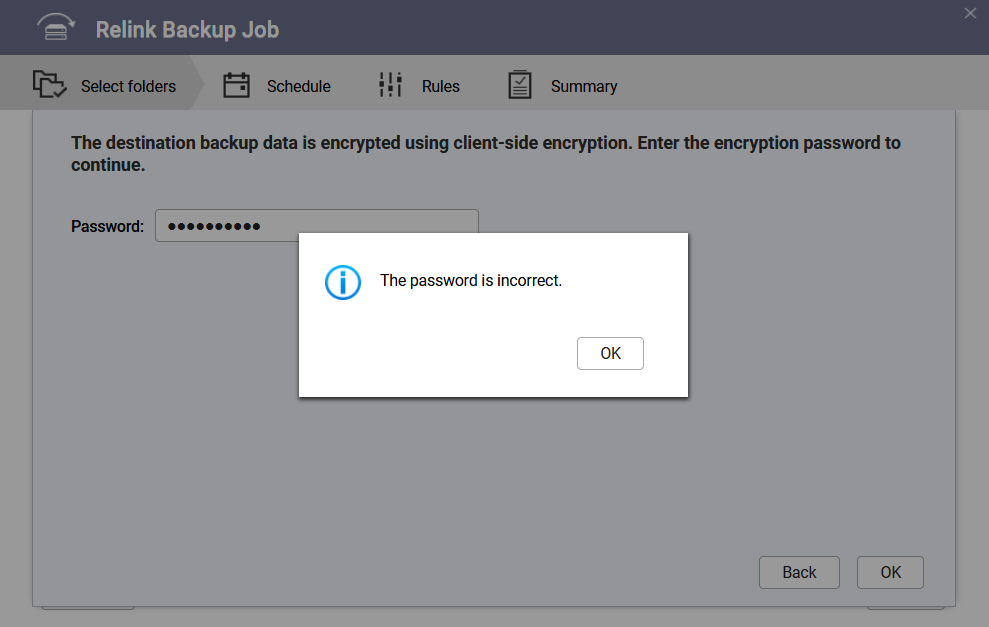
しかしバックアップの再リンク時にパスワードを求められ、正しいパスワードを入力しても受け付けてくれません。
なにか解決策はありますか?
(両方のNASでQTS 5.2.10.3577を使用しています)
レガシーストレージプールとは何ですか?
レガシーボリュームのみがCAT1デバイスから提供されていますが、本来プールはそのような存在の仕方をしてはいけません。
もちろん正しいです、それはレガシーボリュームでした。
しかし、これらを作成することはできません。非常に古いNASから古いディスクを移動した場合のみ持つことができます。
詳細がどうであれ、重要なのは、ボリュームを削除して再作成し、古いバックアップを再リンクしたいということでした。
静的ボリュームであれば、レガシーではありません(レガシーボリュームはサイズや暗号化に重大な制限があるため、詳細が重要です)
NA9D
7
バックアップを再リンクすることはできないと思います。元のものは全く別のストレージプールでしたからね。新しいバックアップジョブを作成するのが一番簡単だと思います。
バックアップを再作成せずに済ませたいと考えていました。大量のデータがあり、完全なバックアップには4日以上かかってしまいます…
ですが、結局のところそれは常に有効な解決策ですよね。
ストレージプールが変更されたせいで動作しない場合でも、その挙動はやはりバグのように見えます。
パスワードを入力するまでは問題なく動作していました。
ストレージプールに問題がある時に「パスワードが間違っている」と表示されるのは、非常に紛らわしいです!
@dolbyman
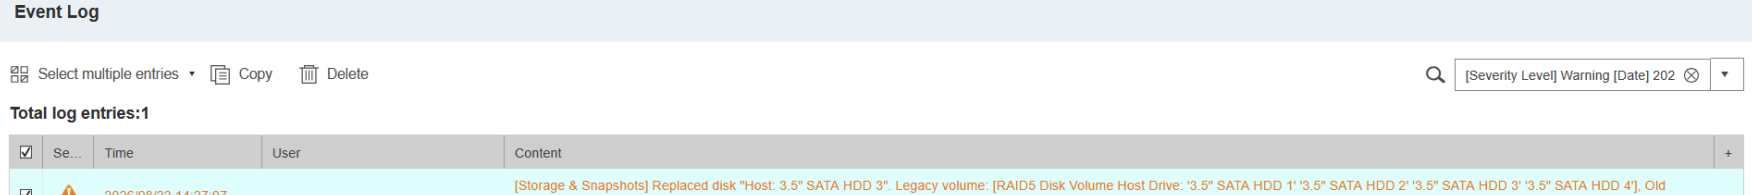
ディスクを交換したときに、このメッセージから legacy(レガシー)という用語を得ました:
古いボリュームは、もしかするとレガシーボリュームだったのかもしれません。
あなたのNASの設定方法はわかりませんが、レガシーボリュームは、古いCAT1 NASや2012年以前のOSインストールから来ている場合があります。
最初のQTSバージョンが何だったかは覚えていませんが、NAS自体はそれほど古くありません。2019年製のTS-453beです。すでにストレージプールとthickボリュームが作成されていました。
パスワード入力後のHBSリリンク問題について、こちらでも問題の再現に成功しました。また、回避策がないか社内チームにも確認を依頼しています。ご報告いただきありがとうございます!
いいですね、それならバックアップを最初から全部作り直す前に待ちます。