Hat jemand Minio in Container Station eingerichtet?

Ich versuche, einen ordentlichen S3-Speicher auf meinem QNAP TS-853A einzurichten.

Ich habe viel Zeit damit verbracht, qustorage zum Laufen zu bringen, aber es gibt keinen richtigen Access Key und Secret Key aus – sie enthalten ein „:“, und Duplicati sowie Kopia akzeptieren diese nicht.

Also habe ich mich dem MinIO-Docker-Image zugewandt, aber dort wird mir nur der API-Eintrag mit den Buckets angezeigt und keine Optionen für Access Key und Secret Key, obwohl ich sehe, dass beide Dienste gestartet wurden.

Für den Teil, bei dem du versuchst, mit Duplicati ein Backup zu QuObjects zu machen, kannst du versuchen, Objects:owPb8pCJjZengqTMugvS stattdessen durch Objects.owPb8pCJjZengqTMugvS zu ersetzen.

Ersetze das „:“ durch einen „.“.

Ich habe Minio aufgegeben, da das öffentliche Image zu alt ist.

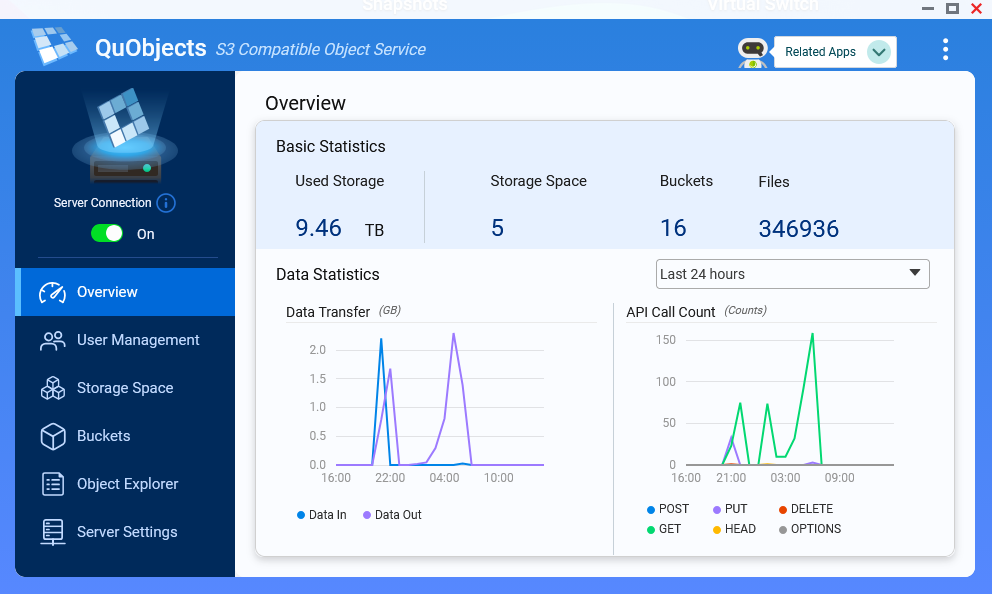
Ich habe jetzt QUObjects für Duplicati zum Laufen gebracht.

Nun muss ich es auch für Proxmox zum Laufen bringen, das ist derzeit nicht möglich, da die Buckets nicht angezeigt werden.

Hallo @fribse

Meinst du den Proxmox Backup Server?

Und möchtest du virtuelle Maschinen auf QuObject sichern, oder hast du andere Ideen und Pläne?

@fribse

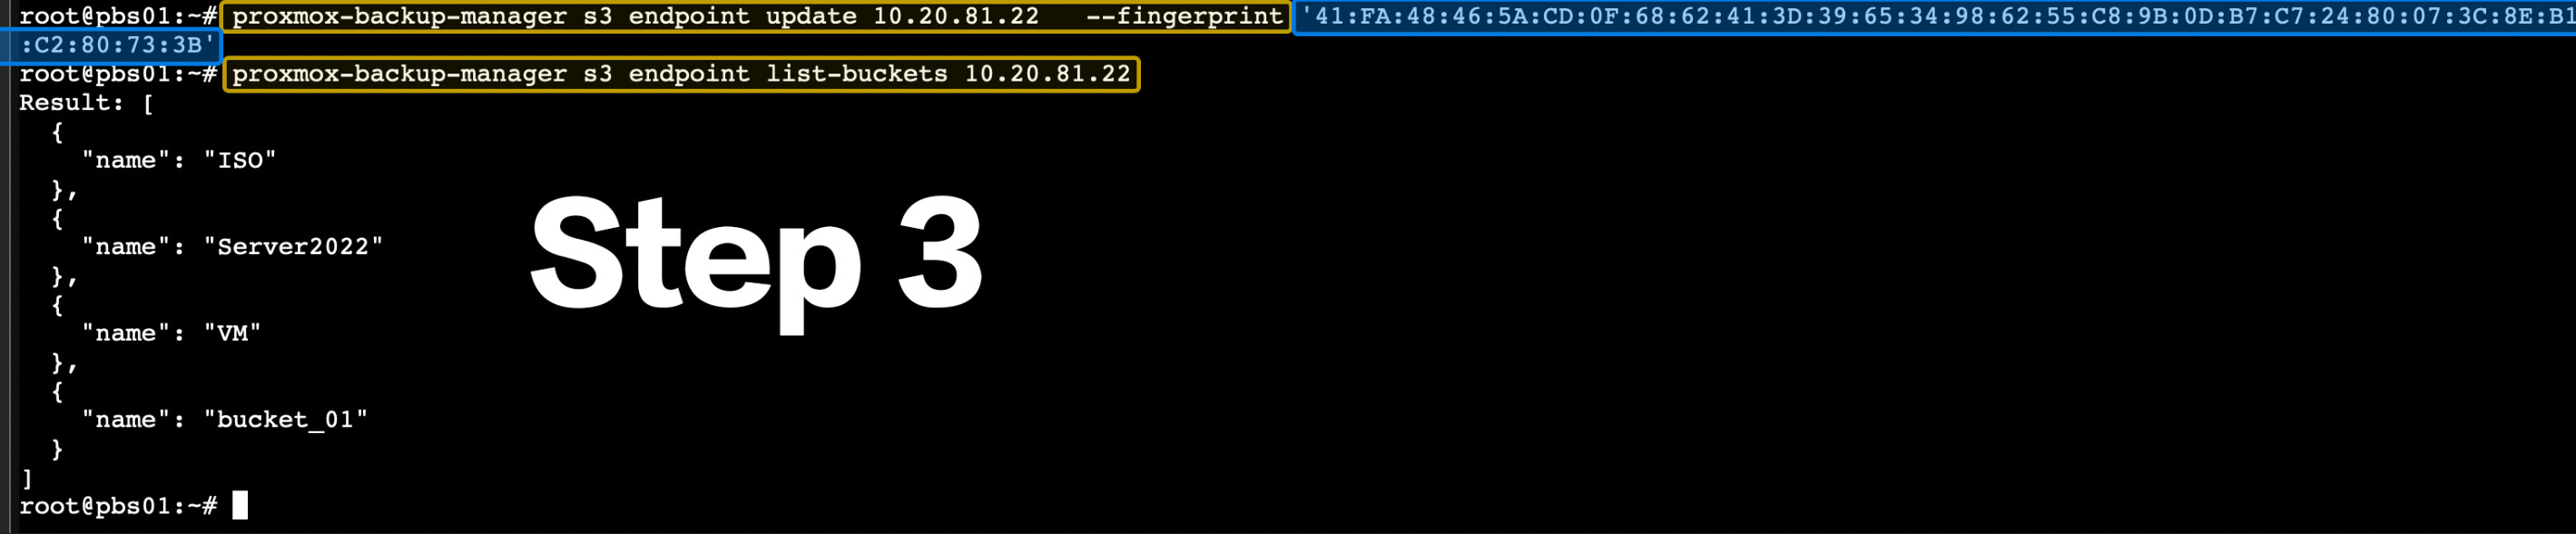
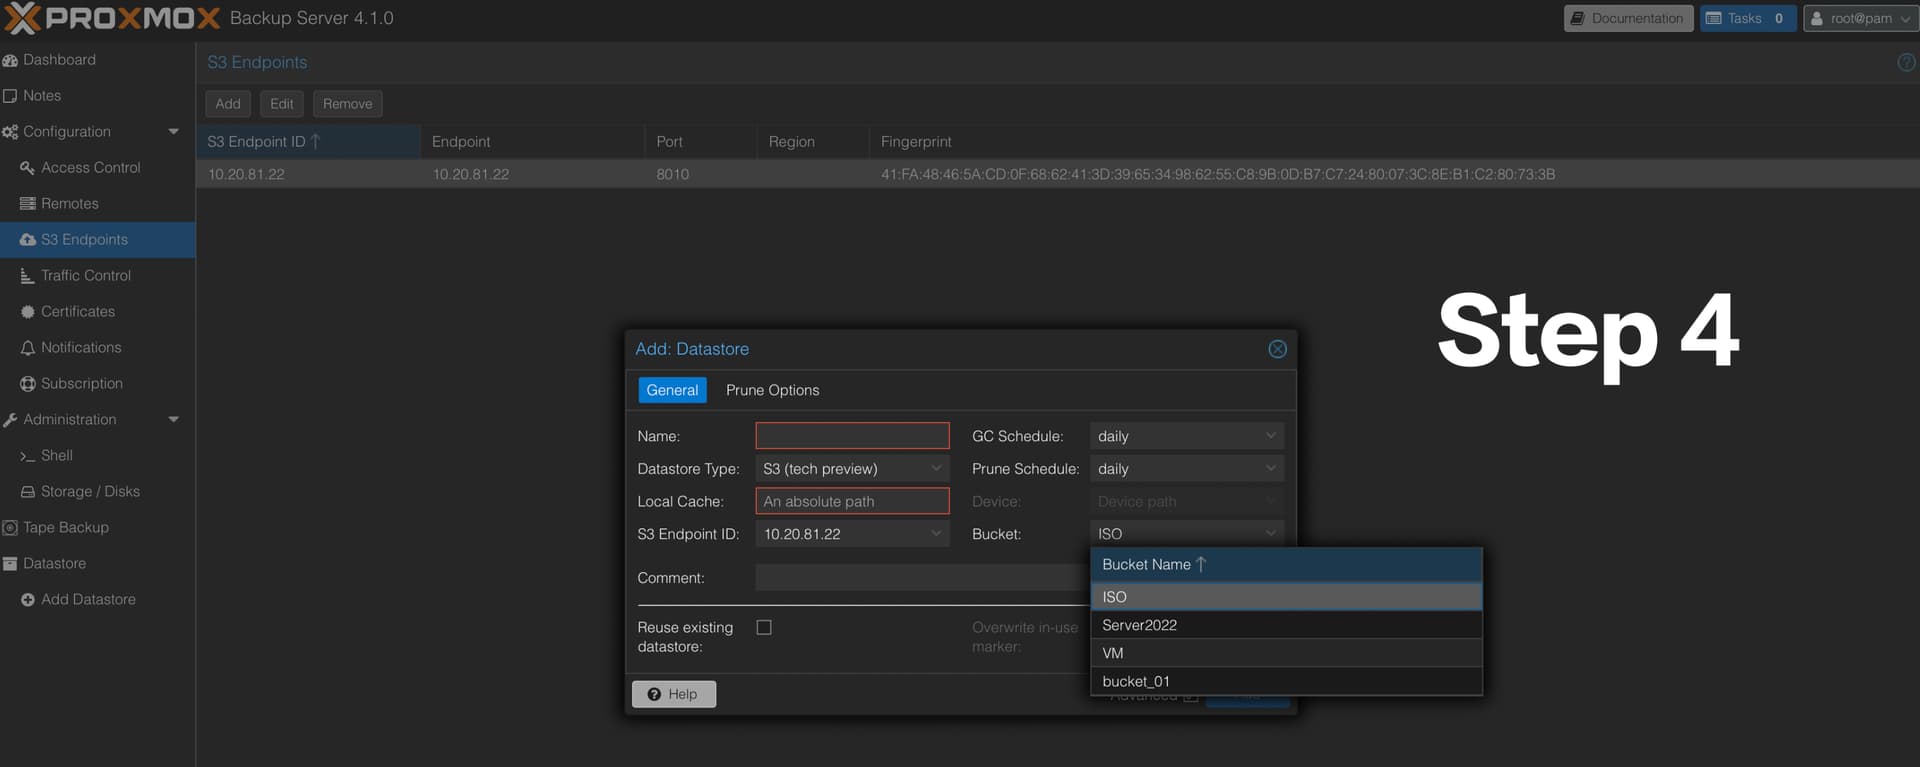
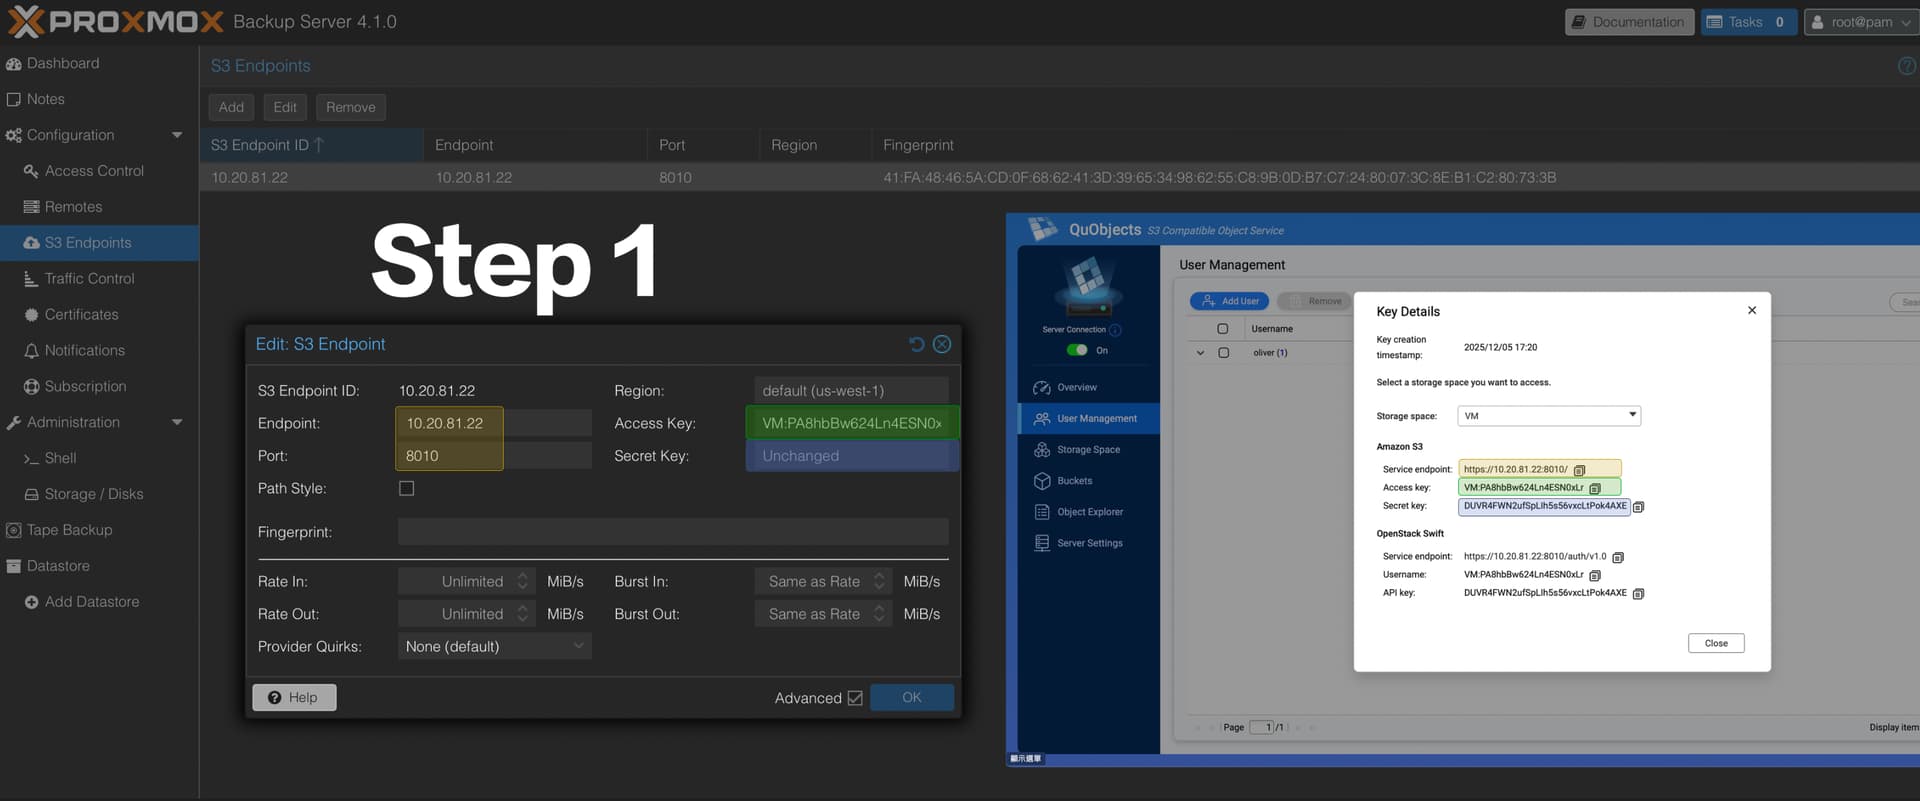
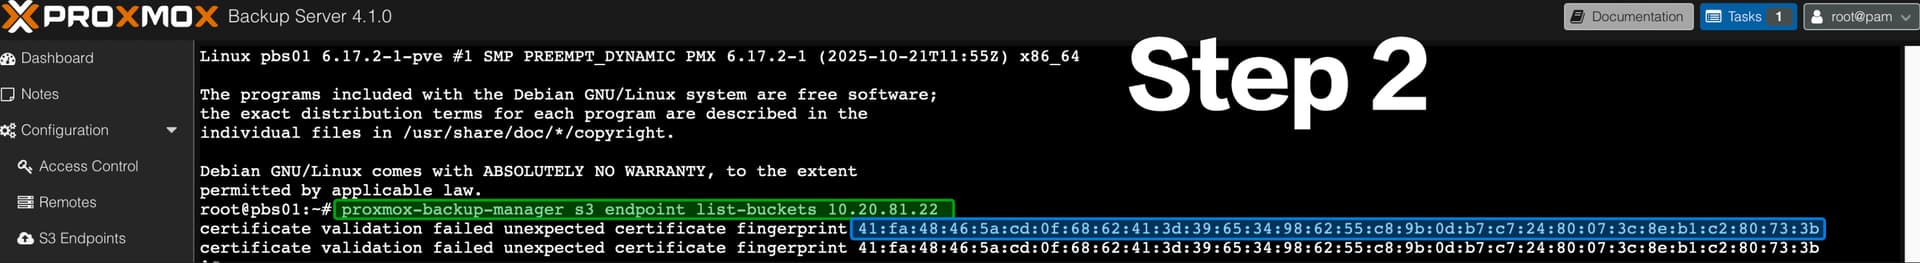
Ich habe es ausprobiert, aber es schien zuerst zu scheitern. Ich habe festgestellt, dass es ein Problem mit den SSL-Zertifikaten gab, als PBS eine Verbindung zu QuObject herstellte. Du kannst die folgenden Schritte ausprobieren und mir mitteilen, ob es funktioniert.

Hallo @OliverLam

Ich habe es zum Laufen gebracht, mit DNS-Namen und Zertifikat.
Es läuft jetzt seit ein paar Tagen stabil und ich bin mir sicher, dass es stabil ist, daher habe ich mein iDrive E2-Abonnement nun gekündigt.

Zunächst musste ich ein Zertifikat kaufen, also ist es eine Lösung, die mindestens für das nächste Jahr funktionieren wird.

Ich habe das Zertifikat in QNAP als normales Zertifikat installiert und QUObjects auf HTTPS umgestellt, und dann wurde dort anscheinend auch das richtige Zertifikat verwendet.

Ich konnte es nicht mit einem letsencrypt-Zertifikat, das mit acme.sh auf dem QNAP erstellt wurde, zum Laufen bringen, und das lego-Paket scheint mit Cloudflare nicht mehr zu funktionieren.
QNAP braucht also eine richtige letsencrypt-Lösung mit einer personalisierten Domain und nicht das alberne qnapcloud-Ding, das es jetzt hat.

Abgesehen davon hat proxmox das Zertifikat von ssl2buy (ssl2buy intermediate, sectigo CA) akzeptiert.

Sobald das passiert war, konnte ich die Buckets sehen und es wurde sogar die Benutzername/Passwort-Kombination akzeptiert, die in QUObjects angezeigt wird.

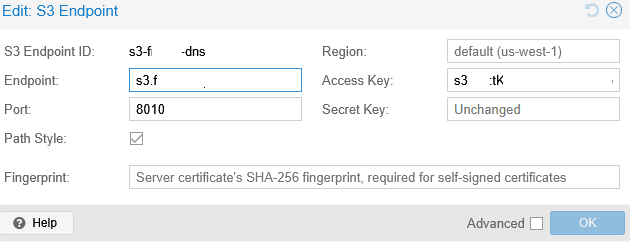
Der S3-Endpunkt

Von dort aus war es nur noch eine Frage, ein Datastore mit einem lokalen Cache-Ordner zu erstellen.

Jetzt habe ich also duplicati unter Linux, duplicati unter Windows und proxmox, die alle auf mein zuverlässiges, altes QNAP-NAS sichern, das an einem entfernten Standort steht, mit einer Firewall, die nur für meine Heim-IP geöffnet ist, mit ordentlicher SSL-Verschlüsselung und Verschlüsselung vor Ort.
Ich freue mich sehr zu sehen, dass dein Problem gelöst wurde. :clap:

Tatsächlich war das anfängliche Problem, auf das du gestoßen bist, ähnlich wie das, was ich getestet habe; es wurde durch Authentifizierungsprobleme bei HTTPS-Verbindungen verursacht. Durch das Ändern der Domain und des SSL-Zertifikats wurde das Problem behoben.

Bezüglich der von dir erwähnten Szenarien mit Let’s Encrypt und anderen Domains werde ich mich später darum kümmern. Falls du beim Einsatz von QuObjects auf Probleme stößt, lass es uns bitte wissen. :clap:

Ich habe es mit QuObjects und Duplicati zum Laufen gebracht (und auch den Proxmox Backup Server mit QuObjects verbunden).

Es ist jetzt super stabil. Die Minio-Lösung ist nicht mehr praktikabel, da sie kostenpflichtig wäre.

Ich habe dazu ein YouTube-Video gemacht: https://youtu.be/MFMmU0Fn_TU